








在 php 8 中使用 pdo 预编译 sql 语句时,最佳实践是始终使用命名参数(named parameters)而非问号占位符,并显式设置字符集、错误模式和属性。这样做可以彻底杜绝 sql 注入风险,同时利用 php 8 的类型系统提高代码的可读性和健壮性。具体做法是在创建 pdo 实例时配置 `pdo::attr_emulate_prepares` 为 false,确保预处理由数据库服务器完成,并在执行查询时使用关联数组绑定参数。
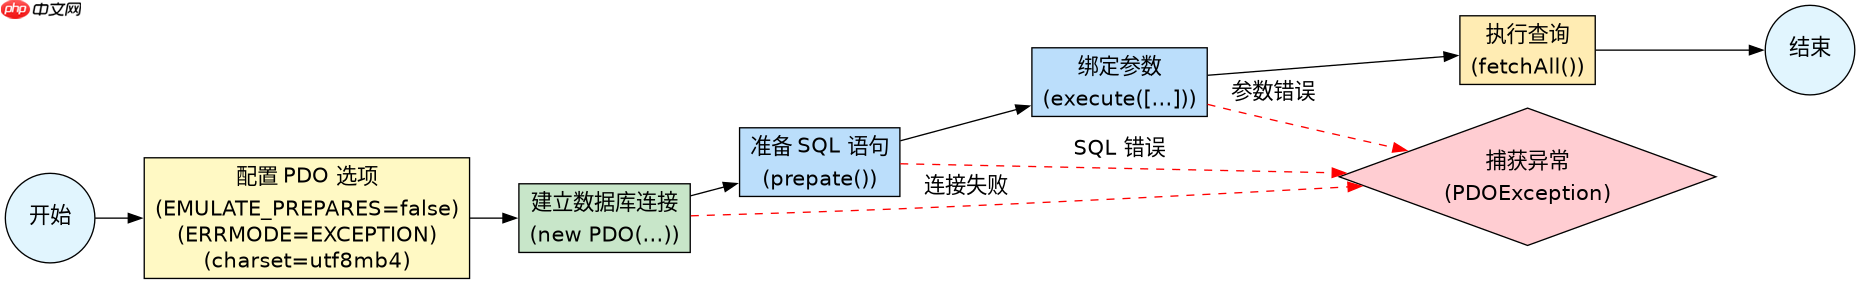
如何正确初始化 PDO 以启用安全模式
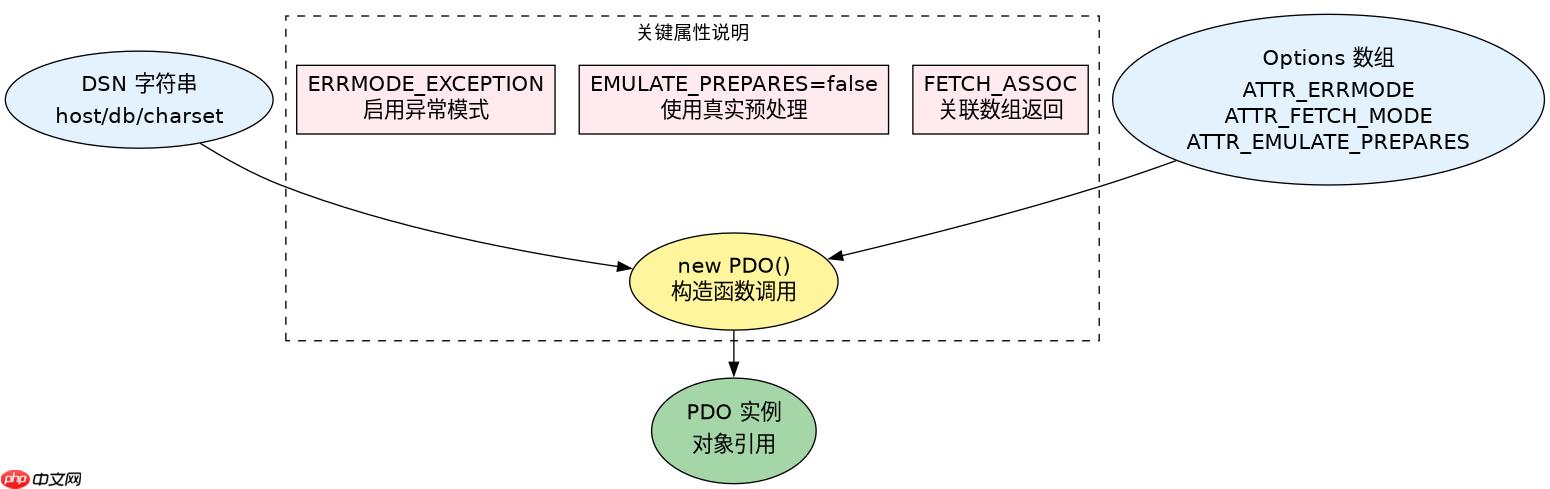
正确初始化 PDO 是防止 SQL 注入的第一道防线。必须通过构造函数传递 DSN 字符串,并立即配置关键属性。核心在于禁用模拟预处理(Emulated Prepares),这样 SQL 语句的解析和参数的绑定将在数据库服务端进行,而不是在 PHP 客户端拼接字符串。同时,应将错误模式设置为异常模式(Exception),以便在发生数据库错误时能捕获具体的异常信息,而不是静默失败或发出警告。
$dsn = 'mysql:host=127.0.0.1;dbname=testdb;charset=utf8mb4';
$options = [
    PDO::ATTR_ERRMODE            => PDO::ERRMODE_EXCEPTION,
    PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
    PDO::ATTR_EMULATE_PREPARES   => false,
];
try {
    $pdo = new PDO($dsn, 'username', 'password', $options);
} catch (PDOException $e) {
    // 记录日志,不要直接暴露给前端
    error_log($e->getMessage());
}
上述代码中,DSN 里的 `charset=utf8mb4` 确保了连接层面的字符编码一致,避免乱码。`PDO::ATTR_EMULATE_PREPARES` 设为 `false` 是关键,它强制 PDO 使用真正的预处理机制。如果设为 `true`,PDO 会在本地构建 SQL 字符串,此时若未正确转义参数,仍可能存在注入风险。错误模式设为 `PDO::ERRMODE_EXCEPTION` 后,任何 SQL 语法错误或约束冲突都会抛出 `PDOException`,开发者可以通过 try-catch 块统一处理。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何使用命名参数执行查询
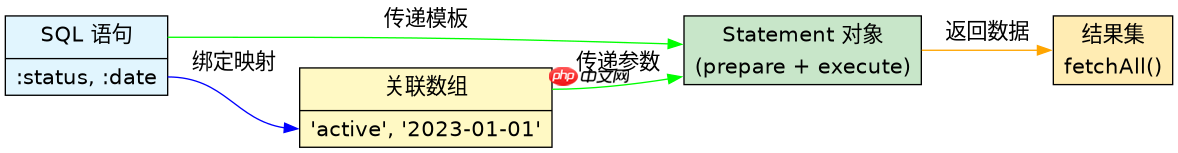
在执行查询时,推荐使用命名参数(如 `:id`)代替问号占位符(`?`)。命名参数提高了代码的可读性,使得 SQL 语句中的每个位置都与其对应的变量名明确关联,减少了因参数顺序错误导致的逻辑 bug。执行步骤包括:准备语句、绑定参数(可选)、执行查询。对于 SELECT 查询,通常直接传入关联数组给 `execute()` 方法即可。
// 假设 $pdo 已初始化
$sql = "SELECT * FROM users WHERE status = :status AND created_at > :date";
$stmt = $pdo->prepare($sql);

$params = [
    'status' => 'active',
    'date'   => '2023-01-01'
];

$stmt->execute($params);
$users = $stmt->fetchAll();

// 或者单独绑定
// $stmt->bindValue(':status', 'active', PDO::PARAM_STR);
// $stmt->execute();
在上面的示例中,SQL 语句使用了 `:status` 和 `:date` 两个命名占位符。`execute()` 方法接收一个关联数组,键名必须与占位符名称一致(不含冒号)。PDO 会自动将数组中的值安全地绑定到对应的占位符上。这种方式比手动拼接字符串安全得多,因为数据库驱动会处理所有必要的转义工作。即使 `$params` 中的值包含单引号或特殊字符,也不会破坏 SQL 结构。此外,`fetchAll()` 返回的是一个二维数组,每一行是一个关联数组,键名为数据库列名。
当输入参数为空字符串时会发生什么
当传递给预编译语句的参数值为空字符串 `''` 时,PDO 会将其作为有效的字符串类型参数发送给数据库。这不会导致 SQL 语法错误,也不会被自动转换为 NULL,除非数据库列本身允许 NULL 且有默认值逻辑。在实际业务中,需要区分“用户未输入”和“用户输入了空内容”。如果希望空字符串被视为 NULL,必须在应用层进行转换,例如使用三元运算符或 null coalescing 操作符。否则,数据库会将空字符串视为一个长度为 0 的有效字符串值进行存储或比较。
$input = ''; // 模拟用户提交但内容为空的字段
$value = $input === '' ? null : $input;

$sql = "INSERT INTO logs (message) VALUES (:msg)";
$stmt = $pdo->prepare($sql);
$stmt->execute(['msg' => $value]);

// 如果 $value 是 null,且列允许 NULL,则存入 NULL
// 如果 $value 是 '',则存入空字符串
在这个场景中,如果直接将空字符串 `''` 传给 `execute()`,数据库会插入一个空字符串。如果业务逻辑要求空输入应存储为 NULL,则必须像示例代码那样显式处理。这种区分非常重要,因为在 SQL 中,`NULL` 和空字符串 `''` 是两个完全不同的概念。`NULL` 表示未知或缺失,而 `''` 表示明确的零长度文本。如果不做转换,可能会导致后续查询条件判断出错,例如 `WHERE message = ''` 可能匹配不到预期的 `NULL` 值。因此,在处理表单数据时,建议对可能为空的字段进行预处理,根据业务需求决定是转为 NULL 还是保留空字符串。



















