








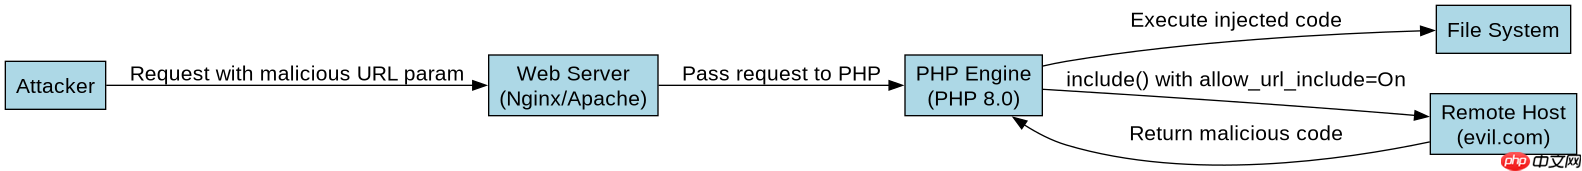
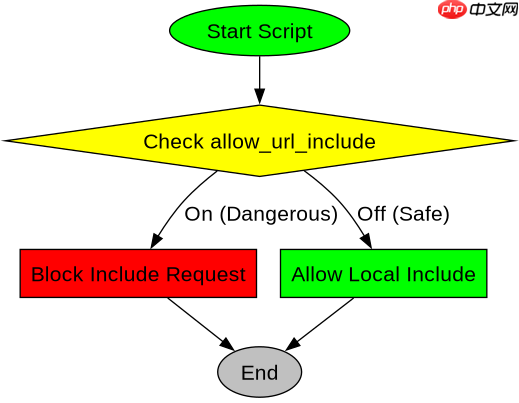
修复php 8.0远程文件包含漏洞的核心做法是彻底禁用 allow_url_include 并严格校验 include_path 中的文件来源,确保只允许加载本地白名单内的脚本。在 php.ini 中将 allow_url_include 设置为 off 可阻止攻击者通过 http:// 或 https:// 协议注入恶意代码。同时,应用层需对动态包含的文件名进行白名单过滤,避免直接拼接用户输入。
如何配置php.ini禁用远程包含功能
将 allow_url_include 设为 Off 是阻断远程文件包含(RFI)的第一道防线。修改后重启 Web 服务器即可生效,此时任何尝试通过 URL 包含文件的 include 或 require 调用都会失败并抛出警告。
; php.ini 配置示例
allow_url_fopen = On
allow_url_include = Off

; PHP 代码示例:安全加载模块
$module = $_GET['mod'] ?? 'default';
$allowed_modules = ['home', 'about', 'contact'];
if (in_array($module, $allowed_modules)) {
    include_once __DIR__ . '/modules/' . $module . '.php';
} else {
    die('Invalid module');
}
如何在代码层实现白名单校验机制
在业务逻辑中,不应直接使用用户输入的变量作为文件名。应建立明确的白名单数组,使用 in_array() 或 switch 语句匹配合法值,再拼接固定路径进行包含。这种方式即使 allow_url_include 被意外开启,也能防止远程注入。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
立即学习“PHP免费学习笔记(深入)”;

// 危险写法:直接拼接用户输入
include $_GET['file']; // 可能导致 RFI

// 安全写法:白名单校验
$file = $_GET['page'] ?? 'index';
$page_map = [
    'index' => 'pages/index.php',
    'login' => 'pages/login.php'
];

if (isset($page_map[$file])) {
    include $page_map[$file];
} else {
    http_response_code(404);
    echo 'Page not found';
}
当用户输入包含../时程序会如何处理
如果未做路径遍历防护,用户输入 ../../etc/passwd 会导致本地文件包含(LFI)。修复方案是使用 realpath() 解析实际路径,并验证其是否位于允许的目录前缀内。例如,检查 realpath($file) 是否以 /var/www/html/ 开头,从而拦截越权访问。



















