








在php 8中开启ssl后连接smtp报证书校验失败,通常是因为系统默认的ca证书包路径缺失或版本过旧。修复方法是显式配置`stream_context`中的`ssl.cafile`参数指向有效的`ca-bundle.crt`文件,或者临时设置`verify_peer`为`false`(仅限调试)。推荐使用前者以确保安全性。
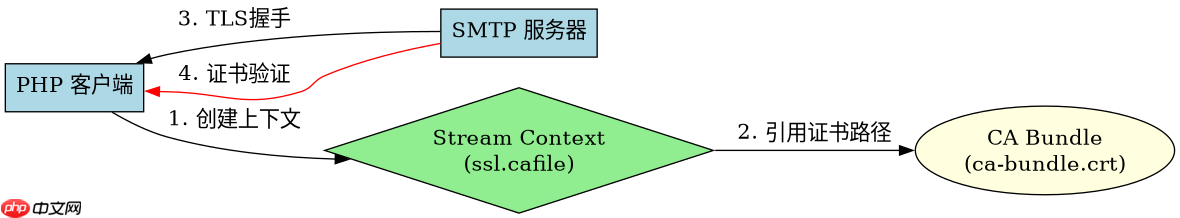
如何构建包含CA文件的SMTP流上下文
通过`stream_context_create`创建上下文数组,并在`ssl`键下指定`cafile`,即可解决证书链不完整的问题。
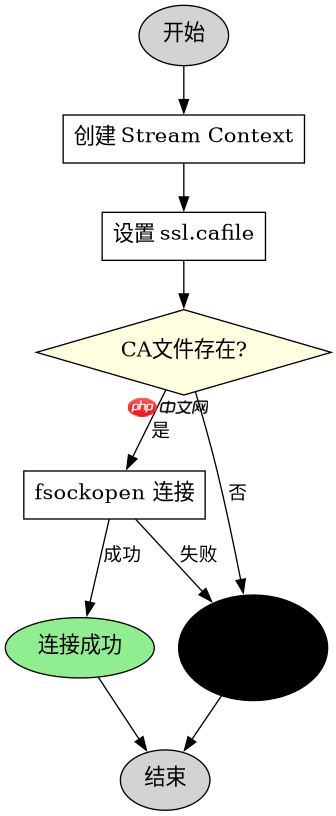
$context = stream_context_create([
    'ssl' => [
        'cafile' => '/etc/ssl/certs/ca-certificates.crt',
        'verify_peer' => true,
        'verify_peer_name' => true,
    ],
]);
$smtp = fsockopen('tls://smtp.example.com', 587, $errno, $errstr, 30, $context);
if (!$smtp) {
    echo "Error: $errstr ($errno)";
} else {
    echo "Connected successfully.";
}
上述代码将尝试连接到`smtp.example.com`的587端口。如果`/etc/ssl/certs/ca-certificates.crt`存在且包含该服务器的根证书,连接将成功建立。若路径错误,`fsockopen`会返回`false`并抛出相应的错误信息。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
不同操作系统下的CA证书路径差异
不同Linux发行版和macOS系统存储CA证书的路径不同,需根据实际环境调整`cafile`的值。
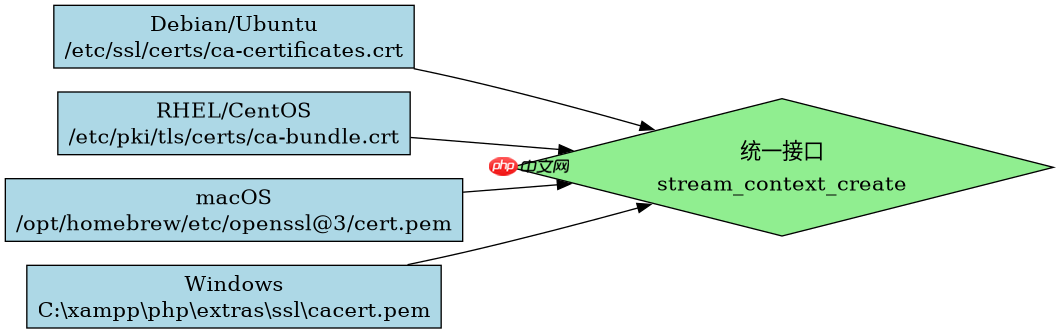
// Linux (Debian/Ubuntu)
$caFile = '/etc/ssl/certs/ca-certificates.crt';

// Linux (RHEL/CentOS/Fedora)
$caFile = '/etc/pki/tls/certs/ca-bundle.crt';

// macOS (Homebrew OpenSSL)
$caFile = '/opt/homebrew/etc/openssl@3/cert.pem';

// Windows (XAMPP/WAMP)
$caFile = 'C:\xampp\php\extras\ssl\cacert.pem';

$context = stream_context_create([
    'ssl' => [
        'cafile' => $caFile,
        'verify_peer' => true,
    ],
]);
在实际开发中,建议先检查当前PHP环境的`openssl.cafile`配置项。可以通过`ini_get('openssl.cafile')`获取默认路径。如果该值为空,则必须手动指定`cafile`。对于Windows用户,通常需要从[https://curl.se/docs/caextract.html](https://curl.se/docs/caextract.html)下载最新的`cacert.pem`文件,并将其路径填入配置中。
当CA文件缺失时如何快速验证连接
如果无法立即获取正确的CA文件,可以临时禁用证书验证以排查网络连通性,但生产环境严禁此操作。
$context = stream_context_create([
    'ssl' => [
        'verify_peer' => false,
        'verify_peer_name' => false,
        'allow_self_signed' => true,
    ],
]);
$smtp = fsockopen('tls://smtp.example.com', 587, $errno, $errstr, 30, $context);
if (!$smtp) {
    echo "Connection failed: $errstr";
} else {
    echo "Connection established (insecure).";
    fclose($smtp);
}
这段代码强制跳过SSL证书验证。如果此时能成功连接,说明问题确实出在证书链上;如果仍然失败,则可能是防火墙、DNS解析或SMTP服务本身的问题。务必在问题解决后恢复`verify_peer`为`true`并指定正确的`cafile`。


















