








在java中配置环境变量解决证书问题,核心做法是将受信任的根证书或中间证书导入到jdk/jre的`cacerts`密钥库文件中。具体操作是使用`keytool`命令行工具,通过`-importcert`参数指定证书文件路径、目标密钥库路径(通常由`java_home/lib/security/cacerts`决定)以及密码(默认为`changeit`),执行后重启java应用即可生效。若遇到权限不足或证书格式错误,需检查运行权限及证书编码是否为pem或der格式。

如何手动将新证书导入JDK密钥库
手动导入证书需要定位到当前Java环境的安装目录,找到`lib/security`下的`cacerts`文件,并使用`keytool`命令进行导入。这一步骤适用于企业内网CA证书或自签名证书无法被系统默认信任的情况。执行命令时需确保拥有写入该目录的权限,否则需使用管理员身份运行终端。
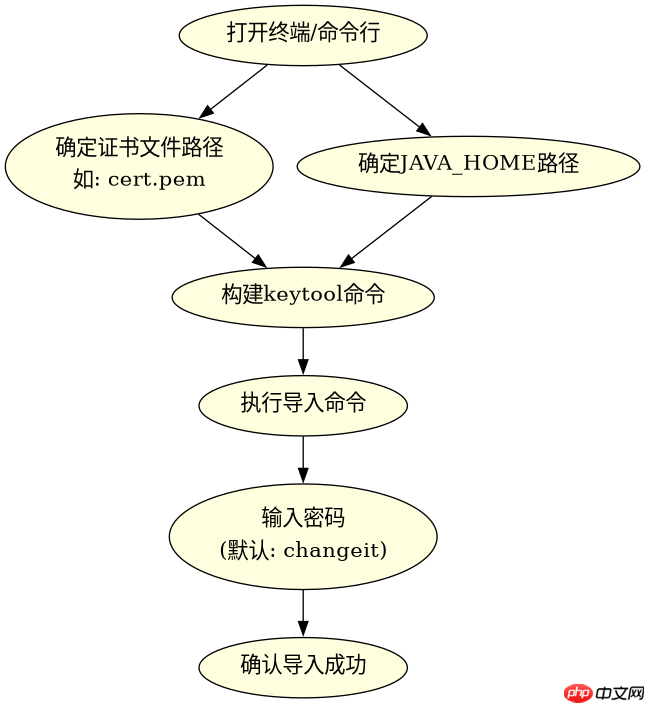
keytool -importcert -alias my-custom-ca -file /path/to/certificate.pem -keystore $JAVA_HOME/lib/security/cacerts -storepass changeit -noprompt
上述命令中,`-alias`用于给证书起一个唯一的名字,`-file`指向下载的证书文件,`-keystore`指定了JDK默认的信任库位置,`-storepass`是默认密码`changeit`,`-noprompt`表示自动确认不弹出交互提示。执行成功后,控制台会显示“Certificate was added to keystore”。此时,任何使用该JDK运行的Java程序都将信任此证书。如果证书文件是Base64编码的PEM格式,直接导入即可;如果是DER二进制格式,也兼容。若导入时报错“Keystore was tampered with, or password was incorrect”,请检查密码是否正确或文件是否损坏。
立即学习“Java免费学习笔记(深入)”;

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
如何通过环境变量指定自定义密钥库路径
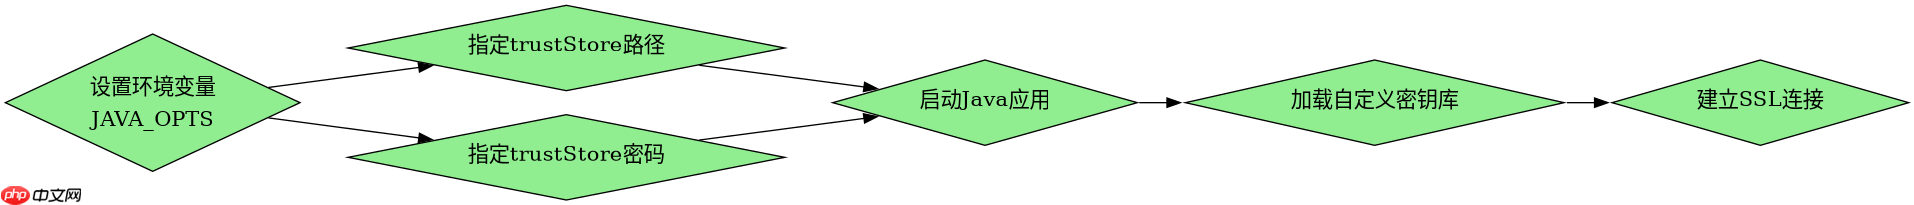
当不想修改全局JDK的`cacerts`文件,或者需要在不同项目中使用不同的信任库时,可以通过设置环境变量`JSSE_SSLCONTEXT_TRUSTED_CERTS`或在启动参数中指定`-Djavax.net.ssl.trustStore`来指向自定义的密钥库文件。这种方法更灵活,适合容器化部署或多租户环境。需要注意的是,仅设置环境变量而不提供正确的密钥库文件路径或密码,Java仍会使用默认的`cacerts`。
# 在Linux/Mac系统中设置环境变量
export JAVA_OPTS="-Djavax.net.ssl.trustStore=/path/to/custom/truststore.jks -Djavax.net.ssl.trustStorePassword=custompassword"

# 然后在启动Java应用时使用
java $JAVA_OPTS -jar my-application.jar
在上述示例中,`-Djavax.net.ssl.trustStore`指定了自定义的信任库文件路径,`-Djavax.net.ssl.trustStorePassword`指定了对应的密码。这种方式不会修改JDK本身的配置文件,因此不会影响其他Java应用。如果使用的是Spring Boot等框架,也可以在`application.yml`或`application.properties`中配置`server.ssl.trust-store`,但底层依然依赖于JVM的系统属性。若证书链不完整,即使导入了根证书,也可能因缺少中间证书而导致验证失败,此时需确保导入的证书包含完整的链信息或使用`-trustcacerts`参数辅助验证。
导入证书后应用仍报SSLHandshakeException怎么办
如果在正确导入证书并重启应用后,仍然出现`javax.net.ssl.SSLHandshakeException`,通常是因为证书域名不匹配、证书已过期、或客户端与服务端支持的TLS版本不一致。首先检查证书中的`Subject Alternative Name (SAN)`是否包含访问的域名,其次确保证书未过期。此外,Java 8u161及以上版本默认禁用了TLS 1.0和1.1,若服务端仅支持旧协议,需在启动参数中添加`-Dhttps.protocols=TLSv1.2,TLSv1.3`显式启用。若问题依旧,可使用`keytool -list -v -keystore cacerts`查看已导入证书的详细信息,确认别名和有效期无误。



















