








在 nginx 中,最大并发连接数由 events 块内的 worker_connections 指令决定。该值限制单个工作进程(worker process)同时处理的最大连接数量,配置时需结合系统文件描述符上限和 cpu 核心数进行合理设置。
worker_connections 与 worker_processes 的关系是什么
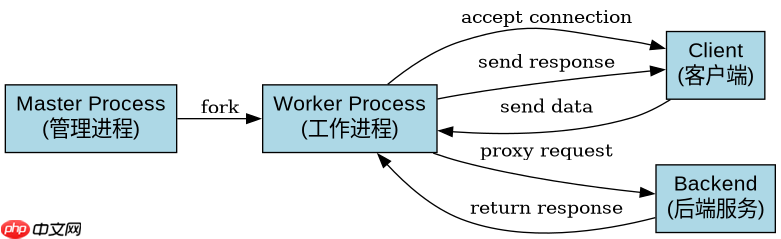
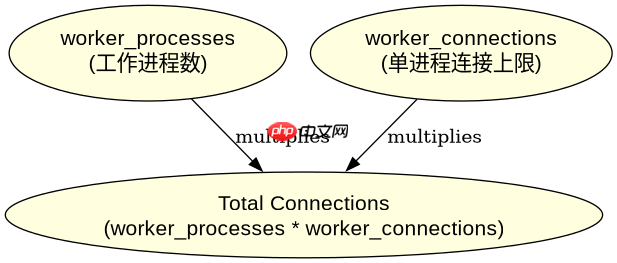
总并发能力取决于工作进程数乘以每个进程的连接上限。Nginx 采用多进程架构,主进程负责管理,工作进程负责实际的网络 I/O。因此,全局最大并发连接数是这两个参数乘积的结果,而非单独依赖某一个值。
worker_processes 4;
events {
    worker_connections 1024;
}
上述配置表示有 4 个工作进程,每个进程最多处理 1024 个连接。此时理论上的全局最大并发连接数为 4096。需要注意的是,这里的“连接”指的是 Nginx 维护的文件描述符,包括客户端连接、上游后端连接等。如果 Nginx 作为反向代理,还需要预留连接给后端服务器,因此 worker_connections 的值通常要大于预期的客户端并发数。

如何根据系统资源调整 worker_connections 的值
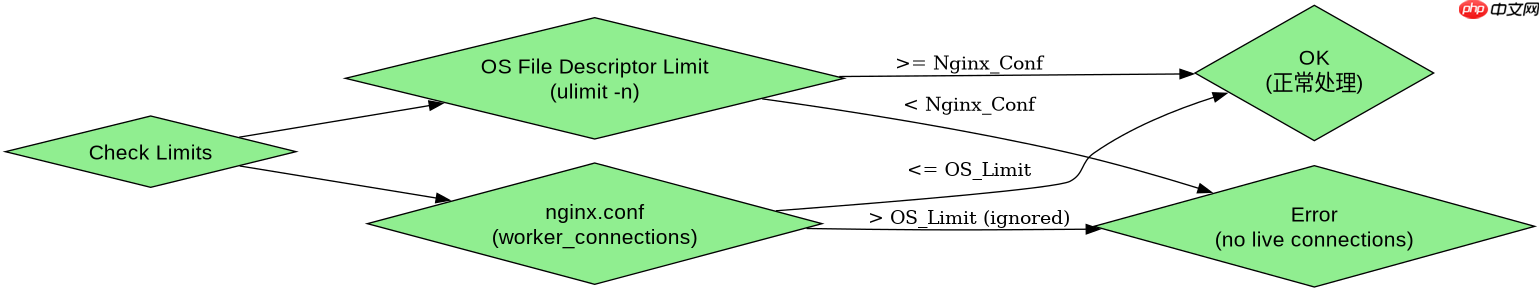
调整 worker_connections 时,必须确保操作系统的文件描述符限制足够大。Linux 系统默认的单进程文件描述符限制通常为 1024,这会成为瓶颈。需要通过 ulimit -n 或修改 /etc/security/limits.conf 来增加限制,例如设置为 65535。此外,CPU 核心数决定了 worker_processes 的最佳设置,一般设为 auto 或与核心数一致,以避免上下文切换开销。
# /etc/security/limits.conf
* soft nofile 65535
* hard nofile 65535

# nginx.conf
events {
    worker_connections 65535;
    use epoll; # Linux 下推荐使用 epoll
}
在 Linux 系统中,建议启用 use epoll; 以利用高效的 I/O 多路复用机制。当 worker_connections 设置为 65535 且 worker_processes 为 4 时,系统需要支持至少 262140 个文件描述符。如果未正确调整系统限制,Nginx 启动时会报错或无法处理更多连接。监控连接数可以通过查看 /proc/<pid>/fd</pid> 目录或使用 ss -s 命令来验证实际使用情况。
当 worker_connections 达到上限时 Nginx 会如何处理
当某个工作进程的连接数达到 worker_connections 设定的上限时,Nginx 不会立即拒绝新连接,而是会在错误日志中记录 no live connections 警告。如果所有工作进程都达到了上限,新的客户端连接请求将被丢弃,导致连接超时或拒绝服务。这种情况通常发生在高并发场景下,且系统资源(如内存、文件描述符)已耗尽。解决此问题的方法是增加 worker_connections 的值,并优化后端服务的响应速度,以减少连接占用时间。


















