








在 nginx 中实现 ip 访问白名单与黑名单限制,核心做法是利用内置的 allow 和 deny 指令配合 geo 模块或直接在 location 块中配置。具体而言,通过定义允许(allow)和拒绝(deny)的 ip 地址或网段,并设置默认策略,nginx 会在处理请求时按顺序匹配这些规则,从而实现对特定 ip 的放行或拦截。

如何在 location 块中直接配置基础黑白名单
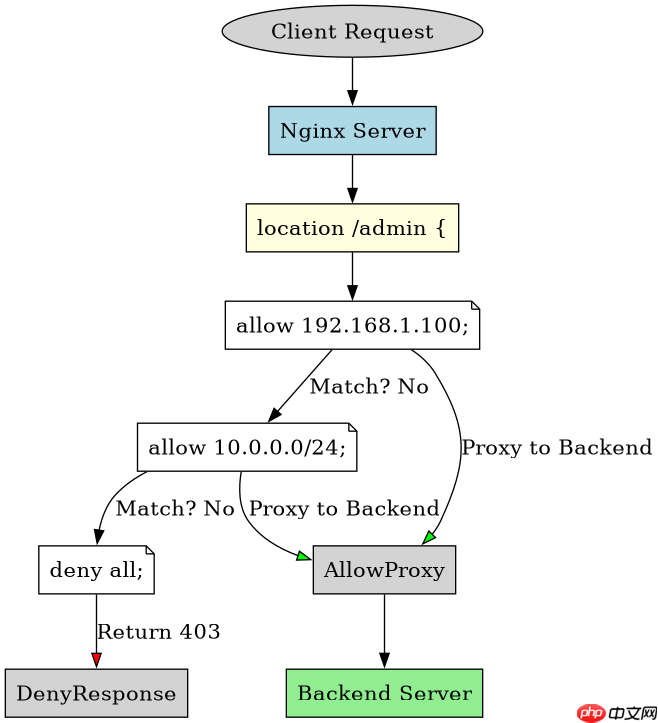
要在 location 块中直接配置基础黑白名单,只需在该块内使用 allow 和 deny 指令指定 IP 地址或 CIDR 网段,并通过 deny all 或 allow all 设置默认行为。Nginx 会按照配置文件中指令出现的顺序进行匹配,一旦找到第一个匹配的规则即生效,后续规则将被忽略。例如,若希望仅允许特定 IP 访问而拒绝其他所有 IP,可先列出允许的 IP,最后加上 deny all;反之,若希望屏蔽特定恶意 IP 而允许其余流量,则先列出被禁止的 IP,最后加上 allow all。这种方式的优点是配置简单直观,适合小规模、静态的 IP 管理场景。
server {
    listen 80;
    server_name example.com;

    # 白名单模式:只允许特定 IP,拒绝其他所有
    location /admin {
        allow 192.168.1.100;  # 允许的管理员 IP
        allow 10.0.0.0/24;   # 允许的局域网网段
        deny all;            # 拒绝所有其他 IP
        proxy_pass http://backend;
    }

    # 黑名单模式:屏蔽特定 IP,允许其他所有
    location /api {
        deny 203.0.113.50;   # 屏蔽的恶意 IP
        deny 198.51.100.0/24; # 屏蔽的恶意网段
        allow all;           # 允许其他所有 IP
        proxy_pass http://backend;
    }
}
上述配置展示了两种典型场景。在白名单模式中,allow 192.168.1.100 和 allow 10.0.0.0/24 明确放行了指定的 IP 和网段,而 deny all 作为兜底规则,确保未列出的任何 IP 都会被拒绝。在黑名单模式中,deny 203.0.113.50 和 deny 198.51.100.0/24 明确拒绝了特定的恶意 IP 和网段,而 allow all 作为兜底规则,确保未被列入黑名单的 IP 可以正常访问。需要注意的是,Nginx 的规则匹配是“首次匹配优先”原则,因此规则的顺序至关重要。如果将 deny all 放在 allow 之前,那么所有请求都会被拒绝,后续的 allow 规则将永远不会被执行。同样,如果将 allow all 放在 deny 之前,那么所有请求都会被允许,后续的 deny 规则也将失效。因此,务必确保 deny all 或 allow all 作为最后一条规则出现。

如何使用 geo 模块实现更灵活的黑白名单管理
使用 geo 模块可以实现更灵活的黑白名单管理,特别是当需要基于变量动态控制访问权限时。geo 模块允许你根据客户端 IP 地址设置变量值,然后在 location 或其他上下文中使用该变量进行条件判断。这种方式的优势在于可以将 IP 列表集中管理,便于维护和更新,同时支持更复杂的逻辑组合。例如,你可以定义一个变量 $is_whitelisted,当客户端 IP 在白名单中时其值为 1,否则为 0,然后在 location 中使用 if 语句根据该变量的值决定允许或拒绝访问。此外,geo 模块还支持从外部文件加载 IP 列表,这对于大规模 IP 管理非常有用。

# nginx.conf 主配置
geo $whitelist_ip {
    default 0;
    192.168.1.100 1;
    10.0.0.0/24 1;
}

geo $blacklist_ip {
    default 0;
    203.0.113.50 1;
    198.51.100.0/24 1;
}

server {
    listen 80;
    server_name example.com;

    location /admin {
        if ($blacklist_ip) {
            return 403 "Access Denied";
        }
        if (! $whitelist_ip) {
            return 403 "Access Denied";
        }
        proxy_pass http://backend;
    }

    location /api {
        if ($blacklist_ip) {
            return 403 "Access Denied";
        }
        proxy_pass http://backend;
    }
}
在上述配置中,geo 模块定义了两个变量:$whitelist_ip 和 $blacklist_ip。$whitelist_ip 默认为 0,当客户端 IP 匹配 192.168.1.100 或 10.0.0.0/24 时,其值变为 1。$blacklist_ip 默认为 0,当客户端 IP 匹配 203.0.113.50 或 198.51.100.0/24 时,其值变为 1。在 /admin 路径中,首先检查 $blacklist_ip,如果为 1(即在黑名单中),则返回 403 错误;接着检查 $whitelist_ip,如果为 0(即不在白名单中),也返回 403 错误。只有当客户端既不在黑名单中又在白名单中时,才会执行 proxy_pass。在 /api 路径中,只检查 $blacklist_ip,如果在黑名单中则返回 403 错误,否则允许访问。这种方式的灵活性在于可以轻松扩展更多的 IP 列表和逻辑判断,同时保持配置的清晰和可维护性。需要注意的是,if 指令在 location 中的使用需谨慎,因为它可能引发一些意外的行为,特别是在处理重定向或复杂逻辑时。但在简单的访问控制场景中,它是安全且有效的。
当客户端 IP 同时存在于白名单和黑名单中时如何处理
当客户端 IP 同时存在于白名单和黑名单中时,Nginx 的处理结果取决于具体的配置方式和规则顺序。在直接使用 allow 和 deny 指令的场景下,由于规则是“首次匹配优先”,如果黑名单规则在前,则该 IP 会被拒绝;如果白名单规则在前,则该 IP 会被允许。在使用 geo 模块和 if 指令的场景下,处理结果取决于 if 语句的执行顺序。例如,在上面的示例配置中,/admin 路径首先检查黑名单,如果 IP 在黑名单中,即使它也在白名单中,也会被拒绝。这是因为 if ($blacklist_ip) 先于 if (! $whitelist_ip) 执行。因此,要解决这种冲突,关键在于明确业务需求,并在配置中确保正确的规则优先级。通常,黑名单的优先级应高于白名单,以确保安全策略不被绕过。如果确实需要允许某些特殊 IP 即使它们在黑名单中,可以在黑名单列表中排除这些 IP,或者在黑名单检查之后添加额外的白名单检查逻辑。


















