








在sql server中通过触发器实现动态列级权限拦截,核心做法是在目标表上创建instead of insert或update触发器,在触发器内部使用`is_member`、`is_rolemember`或`suser_sname`等函数结合当前会话上下文判断用户角色,若权限不足则抛出错误阻止写入。具体而言,需解析`inserted`和`deleted`临时表中的行数据,逐列检查访问控制列表(acl)或业务规则,对非法操作执行`throw`语句回滚事务。
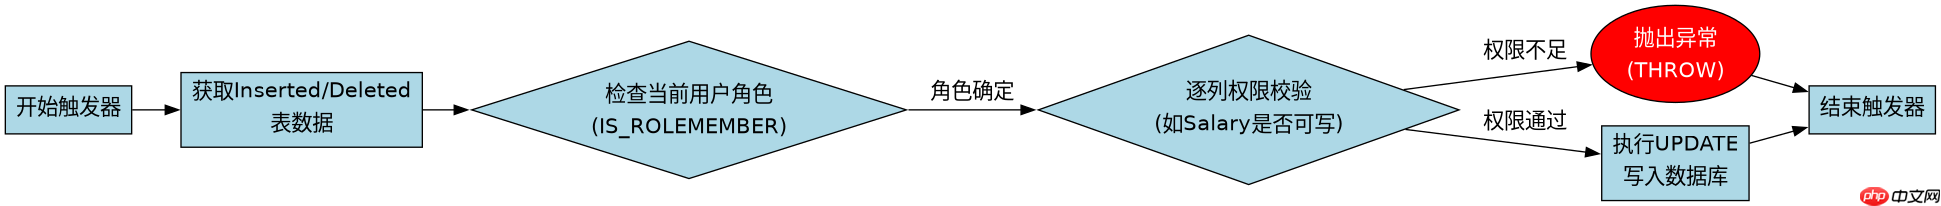
如何根据用户角色动态决定哪些列可写?
要实现基于角色的动态列级权限,需在触发器中获取当前登录名并映射到特定业务角色,随后针对每一列设置独立的权限校验逻辑。例如,普通员工只能修改`Notes`列,而经理可以修改`Salary`列。通过IF条件分支判断当前用户所属角色,若用户尝试修改无权字段,则从输入数据集中移除该字段值或抛出异常。这种方法避免了硬编码的静态权限,允许运行时动态调整策略。
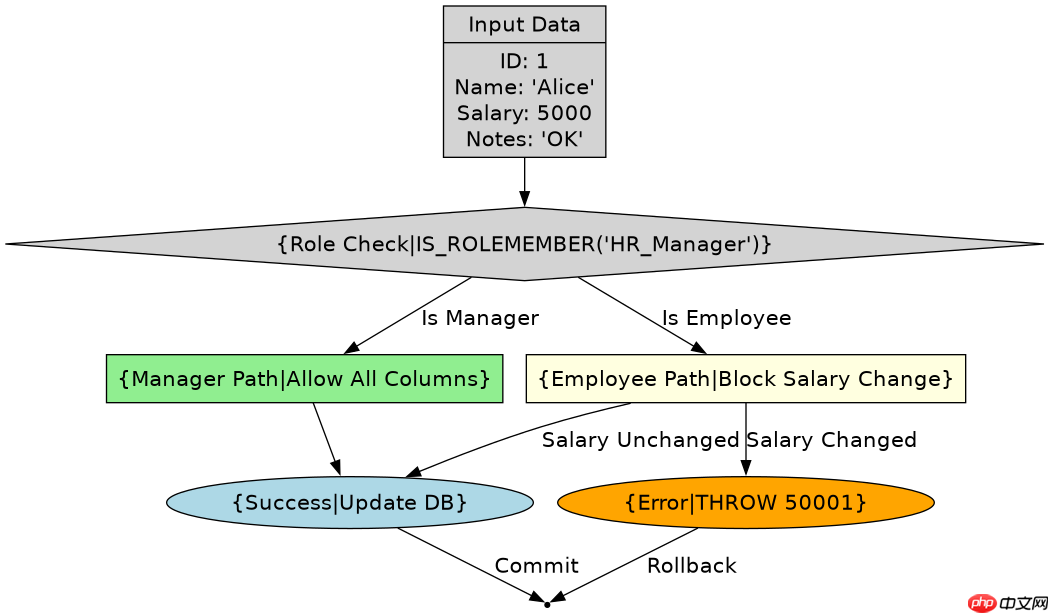
-- 假设有一个Employee表,包含ID, Name, Salary, Notes
-- 创建测试表
CREATE TABLE Employee (
    ID INT PRIMARY KEY,
    Name NVARCHAR(50),
    Salary DECIMAL(10, 2),
    Notes NVARCHAR(255)
);
GO

-- 创建模拟角色
CREATE ROLE HR_Manager;
CREATE ROLE Regular_Employee;
GO

-- 添加测试用户并分配角色 (实际环境中请使用真实Windows/SQL登录)
-- CREATE USER TestUser FOR LOGIN TestUser;
-- EXEC sp_addrolemember 'HR_Manager', 'TestUser';

-- 创建INSTEAD OF UPDATE触发器
CREATE TRIGGER trg_DynamicColPermission
ON Employee
INSTEAD OF UPDATE
AS
BEGIN
    SET NOCOUNT ON;

    DECLARE @CurrentRole NVARCHAR(128);
    DECLARE @ID INT;
    DECLARE @NewName NVARCHAR(50);
    DECLARE @NewSalary DECIMAL(10, 2);
    DECLARE @NewNotes NVARCHAR(255);
    DECLARE @OldSalary DECIMAL(10, 2);

    -- 获取当前用户的角色信息
    -- 这里简化为检查是否是HR_Manager角色
    IF IS_ROLEMEMBER('HR_Manager') = 1
        SET @CurrentRole = 'Manager';
    ELSE IF IS_ROLEMEMBER('Regular_Employee') = 1
        SET @CurrentRole = 'Employee';
    ELSE
        SET @CurrentRole = 'Unknown';

    -- 遍历Inserted表中的每一行
    DECLARE cur CURSOR LOCAL FAST_FORWARD FOR
    SELECT ID, Name, Salary, Notes FROM Inserted;

    OPEN cur;
    FETCH NEXT FROM cur INTO @ID, @NewName, @NewSalary, @NewNotes;

    WHILE @@FETCH_STATUS = 0
    BEGIN
        -- 获取旧值用于比较
        SELECT @OldSalary = Salary FROM Deleted WHERE ID = @ID;

        -- 权限检查逻辑
        IF @CurrentRole = 'Employee'
        BEGIN
            -- 普通员工不能修改Salary
            IF @NewSalary <> @OldSalary
            BEGIN
                THROW 50001, 'Access Denied: Employees cannot modify Salary.', 1;
            END
            -- 如果只改Notes,允许更新其他字段但忽略Salary变化
            UPDATE Employee
            SET Name = @NewName, Notes = @NewNotes
            WHERE ID = @ID;
        END
        ELSE IF @CurrentRole = 'Manager'
        BEGIN
            -- 经理可以修改所有字段
            UPDATE Employee
            SET Name = @NewName, Salary = @NewSalary, Notes = @NewNotes
            WHERE ID = @ID;
        END
        ELSE
        BEGIN
            THROW 50002, 'Access Denied: Unknown role.', 1;
        END

        FETCH NEXT FROM cur INTO @ID, @NewName, @NewSalary, @NewNotes;
    END

    CLOSE cur;
    DEALLOCATE cur;
END;
GO

-- 测试:以HR_Manager身份执行
-- UPDATE Employee SET Salary = 9000 WHERE ID = 1; -- 成功
-- 测试:以Regular_Employee身份执行
-- UPDATE Employee SET Salary = 9000 WHERE ID = 1; -- 失败,抛出异常
如何在多行批量更新时保持细粒度权限控制?
在处理批量更新时,必须避免逐行循环带来的性能瓶颈,同时确保每行的权限判断独立生效。最佳实践是使用游标或基于集合的操作结合临时表来暂存合法数据。对于每行数据,先进行权限校验,将允许更新的行存入临时表,最后一次性更新主表。这样可以保证即使批量中包含部分非法行,也能精确拦截并报错,而不影响其他合法行的处理。关键在于利用`INSERTED`和`DELETED`表的集合特性,配合动态SQL或条件更新语句。
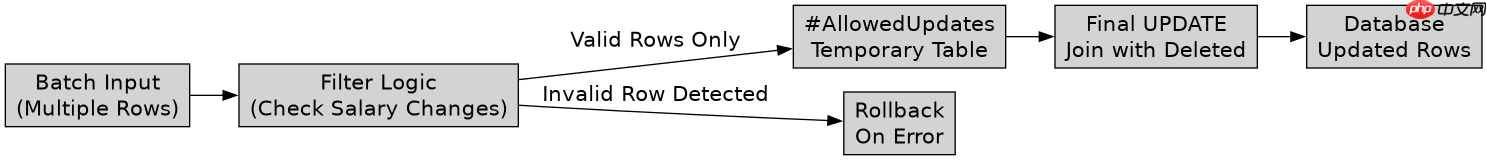
-- 优化后的批量更新触发器示例,使用临时表减少游标开销
CREATE TRIGGER trg_BatchDynamicColPermission
ON Employee
INSTEAD OF UPDATE
AS
BEGIN
    SET NOCOUNT ON;

    -- 创建临时表存储经过权限过滤后的数据
    CREATE TABLE #AllowedUpdates (
        ID INT,
        Name NVARCHAR(50),
        Salary DECIMAL(10, 2),
        Notes NVARCHAR(255)
    );

    DECLARE @CurrentRole NVARCHAR(128);
    IF IS_ROLEMEMBER('HR_Manager') = 1
        SET @CurrentRole = 'Manager';
    ELSE
        SET @CurrentRole = 'Employee';

    -- 插入允许更新的数据到临时表
    IF @CurrentRole = 'Manager'
    BEGIN
        -- 经理可以直接插入所有数据
        INSERT INTO #AllowedUpdates (ID, Name, Salary, Notes)
        SELECT ID, Name, Salary, Notes FROM Inserted;
    END
    ELSE
    BEGIN
        -- 员工只能更新非Salary字段
        -- 如果Salary有变化,则抛出错误
        IF EXISTS (SELECT 1 FROM Inserted i JOIN Deleted d ON i.ID = d.ID WHERE i.Salary  d.Salary)
        BEGIN
            THROW 50001, 'Access Denied: Employees cannot modify Salary in batch.', 1;
        END
        ELSE
        BEGIN
            -- 仅插入Name和Notes,Salary保持原样或设为NULL以便后续处理
            INSERT INTO #AllowedUpdates (ID, Name, Salary, Notes)
            SELECT ID, Name, NULL, Notes FROM Inserted;
        END
    END

    -- 执行最终更新
    -- 注意:这里需要关联Deleted表来获取原始Salary,因为#AllowedUpdates中可能为NULL
    UPDATE e
    SET e.Name = u.Name,
        e.Notes = u.Notes,
        e.Salary = COALESCE(u.Salary, d.Salary) -- 如果员工没改Salary,用旧的
    FROM Employee e
    INNER JOIN #AllowedUpdates u ON e.ID = u.ID
    INNER JOIN Deleted d ON e.ID = d.ID;

    DROP TABLE #AllowedUpdates;
END;
GO 
















