








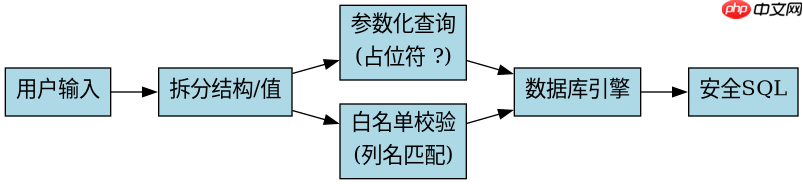
在多表联合动态分页场景下,免疫注入的核心做法是彻底放弃字符串拼接,改用参数化查询(prepared statements)配合白名单校验。具体而言,对于sql中的值部分(如where条件),必须使用占位符(如`?`或`$1`)并由数据库驱动处理转义;对于结构部分(如order by字段、group by字段),由于无法使用占位符,必须在代码层面对传入的列名进行白名单匹配,拒绝任何不在允许列表中的输入。这样既能保证动态排序的安全,又能防止常规的值注入。
如何安全地实现动态ORDER BY排序
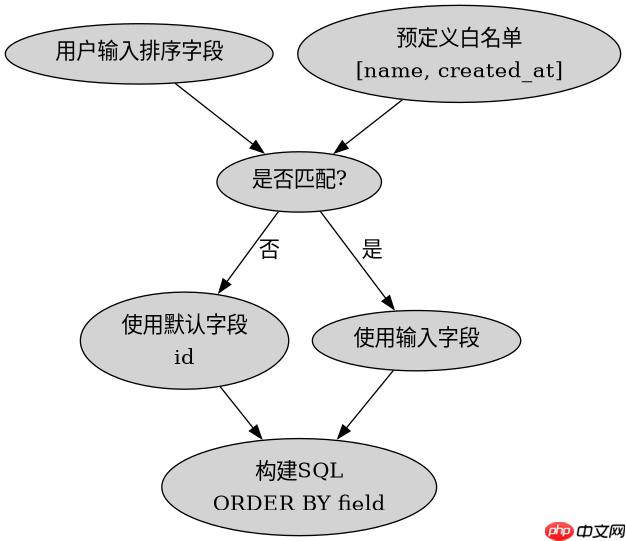
要实现安全的动态排序,关键在于对排序字段和方向进行白名单过滤。不能直接将用户输入的列名拼接到SQL中,而应将其与预定义的合法列名列表进行比对。如果输入合法,则替换为对应的列名;如果非法,则回退到默认排序。这种机制确保了攻击者无法通过修改排序字段来执行恶意SQL语句。
import sqlite3

def get_safe_sort_column(user_input, allowed_columns):
    # 简单的白名单校验
    if user_input in allowed_columns:
        return user_input
    return 'id'  # 默认排序字段

def query_with_dynamic_sort(db_path, sort_col_input, page, limit):
    conn = sqlite3.connect(db_path)
    cursor = conn.cursor()

    # 定义允许的排序字段
    allowed = ['name', 'created_at', 'status']
    safe_col = get_safe_sort_column(sort_col_input, allowed)

    # 构建SQL:值部分使用参数化,结构部分使用白名单结果
    sql = f"SELECT * FROM users ORDER BY {safe_col} DESC LIMIT ? OFFSET ?"

    offset = (page - 1) * limit
    try:
        cursor.execute(sql, (limit, offset))
        results = cursor.fetchall()
        return results
    except Exception as e:
        print(f"Error: {e}")
        return []
    finally:
        conn.close()

# 测试用例
# 正常输入
print(query_with_dynamic_sort('test.db', 'name', 1, 10))
# 注入尝试
print(query_with_dynamic_sort('test.db', "name; DROP TABLE users--", 1, 10))
如何处理多表JOIN中的动态WHERE条件
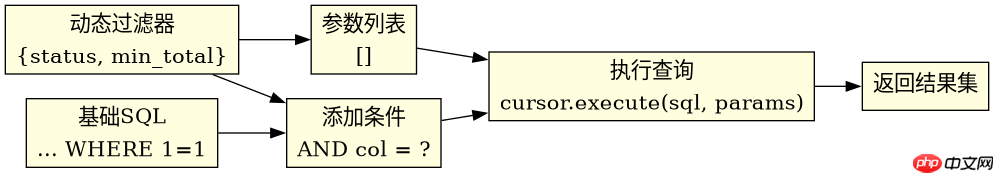
在多表联合查询中,动态WHERE条件的处理同样需要依赖参数化查询。对于每个动态条件,都应使用独立的占位符。如果需要根据多个条件组合查询,应动态构建占位符序列,并将对应的参数值以列表形式传入。这种方式避免了因拼接字符串导致的语法错误或注入风险,同时保持了查询的灵活性。
import sqlite3

def query_with_dynamic_where(db_path, filters, page, limit):
    conn = sqlite3.connect(db_path)
    cursor = conn.cursor()

    base_sql = "SELECT u.name, o.total FROM users u JOIN orders o ON u.id = o.user_id WHERE 1=1"
    params = []

    # 动态构建WHERE条件和参数
    if 'status' in filters:
        base_sql += " AND u.status = ?"
        params.append(filters['status'])

    if 'min_total' in filters:
        base_sql += " AND o.total >= ?"
        params.append(filters['min_total'])

    # 添加分页
    base_sql += " LIMIT ? OFFSET ?"
    offset = (page - 1) * limit
    params.extend([limit, offset])

    try:
        cursor.execute(base_sql, params)
        results = cursor.fetchall()
        return results
    except Exception as e:
        print(f"Error: {e}")
        return []
    finally:
        conn.close()

# 测试用例
filters = {'status': 'active', 'min_total': 100}
print(query_with_dynamic_where('test.db', filters, 1, 10))
# 注入尝试
malicious_filters = {'status': "' OR '1'='1", 'min_total': 100}
print(query_with_dynamic_where('test.db', malicious_filters, 1, 10))
当用户输入包含特殊字符时程序的实际行为
当用户输入包含单引号、分号或注释符号等特殊字符时,如果使用参数化查询,数据库驱动会自动将这些字符视为普通数据值进行处理,而不会改变SQL语句的结构。例如,在ORDER BY场景中,如果白名单校验失败,程序会忽略这些特殊字符并回退到默认排序;在WHERE场景中,特殊字符会被正确转义,确保查询逻辑不受影响。这证明了参数化查询和白名单机制能有效抵御注入攻击。


















