








在oracle 12c rac环境中,扩展添加额外的scan监听端口需要修改集群配置并重启scan监听服务。具体做法是调用 srvctl 工具中的 modify scan_listener 命令,通过 -p 参数指定新的端口列表(例如 1521,1522),执行后集群会自动更新 /etc/hosts 或 dns 解析对应的 scan ip,并在所有节点上重新生成 listener.ora 文件。此操作会短暂中断客户端对 scan ip 的连接,因此建议在维护窗口进行。

如何查看当前配置的SCAN监听端口
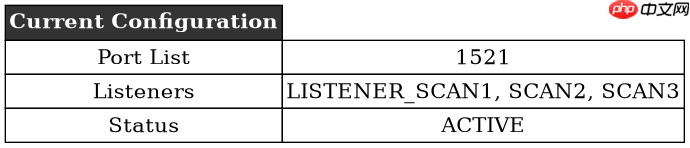
要确认当前集群中 SCAN 监听器正在使用的端口,可以使用 srvctl 命令查询状态。默认情况下,Oracle 12c RAC 的 SCAN 监听器通常只配置了一个端口 1521。通过运行 srvctl status scan_listener 可以查看每个 SCAN VIP 的状态及其关联的监听器信息,但更直接的方式是检查集群配置中的端口定义。如果未手动修改过,端口列表通常仅包含默认的 1521。若需验证实际生效的端口,还可以登录任一节点查看 $GRID_HOME/network/admin/listener.ora 文件中 LISTENER_SCANx 部分的 PORTS 参数。
# 查看 SCAN Listener 状态
$ srvctl status scan_listener

# 查看 SCAN VIP 状态以获取 IP
$ srvctl status scan

# 在节点上查看实际的 listener.ora 内容
$ cat $GRID_HOME/network/admin/listener.ora | grep -A 5 LISTENER_SCAN
预期结果:输出显示 SCAN Listener 处于 ACTIVE 状态,且 listener.ora 中 PORTS=1521。这确认了当前仅有一个端口在监听。
如何修改SCAN监听器以支持多个端口
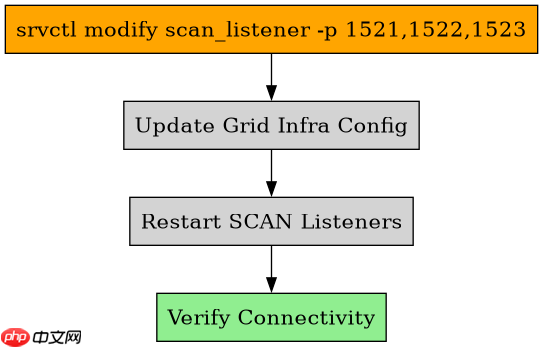
修改 SCAN 监听器的核心步骤是使用 srvctl modify scan_listener 命令。该命令允许你一次性替换现有的端口列表。假设你需要添加端口 1522 和 1523,同时保留原有的 1521,你需要将所有需要的端口用逗号分隔传入 -p 参数。执行命令后,Grid Infrastructure 会在后台自动处理配置文件的分发和监听器的重启。需要注意的是,这个操作会影响整个集群的 SCAN 可用性,因为所有节点的 SCAN VIP 都会重新绑定到新的端口集合上。在执行前,确保没有活动连接正在使用这些端口,或者准备好接受短暂的服务中断。

# 停止 SCAN Listener (可选,modify 命令通常会自动处理,但显式停止更安全)
$ srvctl stop scan_listener

# 修改 SCAN Listener 端口为 1521, 1522, 1523
$ srvctl modify scan_listener -p 1521,1522,1523

# 启动 SCAN Listener
$ srvctl start scan_listener

# 验证修改是否生效
$ srvctl status scan_listener

# 检查各节点上的 listener.ora 是否已同步
$ ssh node1 "cat $GRID_HOME/network/admin/listener.ora"
$ ssh node2 "cat $GRID_HOME/network/admin/listener.ora"
预期结果:srvctl status scan_listener 显示所有 SCAN Listener 实例均为 ACTIVE。在各节点的 listener.ora 中,LISTENER_SCAN1、LISTENER_SCAN2 和 LISTENER_SCAN3 的 PORTS 参数均变为 1521,1522,1523。此时,客户端可以通过 host:1521、host:1522 或 host:1523 连接到数据库。
修改后如何验证新端口的连通性
在完成端口扩展后,必须验证新端口是否真正可访问。最直接的方法是使用 lsnrctl status 命令指向特定的 SCAN IP 和端口,或者使用 tnsping 测试连接。由于 SCAN IP 是通过负载均衡返回不同节点的 IP,你可以尝试连接任意一个 SCAN IP 的新端口。此外,检查 alert.log 文件以确保在重启过程中没有报错。如果新端口无法连接,请检查防火墙设置,确保新添加的端口(如 1522、1523)在操作系统层面已被放行。Oracle 集群软件本身不会自动配置 OS 防火墙规则,因此这一步常被忽略。
# 使用 lsnrctl 检查特定 SCAN IP 和端口的状态
$ lsnrctl status LISTENER_SCAN1

# 或者使用 tnsping 测试连接 (假设 TNS 别名指向 SCAN IP)
$ tnsping mydb_scan:1522
$ tnsping mydb_scan:1523

# 检查防火墙状态 (以 firewalld 为例)
$ firewall-cmd --list-ports
# 如果 1522/1523 不在列表中,需添加:
$ firewall-cmd --permanent --add-port=1522/tcp
$ firewall-cmd --permanent --add-port=1523/tcp
$ firewall-cmd --reload
预期结果:tnsping 成功返回 OK 消息,表明网络层和监听器层均正常。防火墙命令执行后无错误输出。至此,SCAN 监听器已成功扩展至多个端口。




















