








服务器泛解析 dns 配置与管理需通过域名注册商或 dns 服务商的控制台添加一条 a 记录,主机记录设为 *,指向目标服务器 ip。此操作会将所有未明确定义的子域名请求统一解析到该 ip,适用于多租户 saas、动态子域名应用或临时测试环境。管理时需配合 web 服务器的虚拟主机配置,确保能根据 host 头区分不同子域名的内容,并设置合理的 ttl 以平衡缓存更新速度与稳定性。
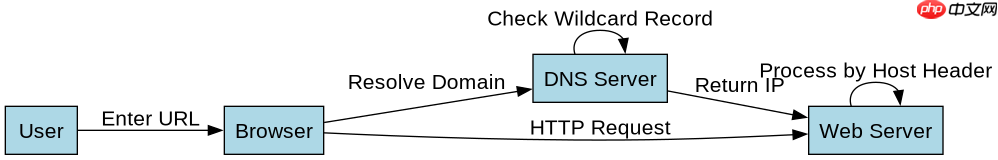
A 记录中主机记录通配符的语法与生效范围
在 DNS 记录中添加通配符时,主机记录字段必须严格填写为 *,且仅对当前层级及更深层级的子域名生效。例如,若主域名为 example.com,添加 *.example.com 的 A 记录后,a.example.com 和 b.c.example.com 均会解析到指定 IP,但 example.com 本身不会匹配该通配符,除非单独添加 @ 记录。此外,若存在更具体的记录(如 a.example.com),则具体记录优先于通配符记录,这是 DNS 查询的标准规则。
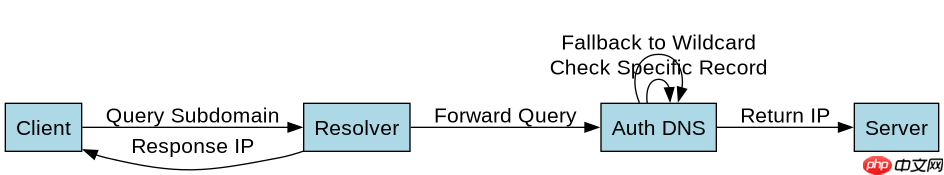
DIGRAPH_DNS_RESOLVE = <<DOT>>
digraph G {
    rankdir=LR;
    node [shape=box, style=filled, fillcolor=lightblue, fontname="Arial", fontsize=16];
    edge [fontname="Arial", fontsize=16];

    Client [label="Client Browser"];
    Resolver [label="Recursive Resolver"];
    AuthDNS [label="Authoritative DNS\n(example.com)"];
    Server [label="Target Server\nIP: 192.0.2.1"];

    Client -> Resolver [label="Query: a.example.com"];
    Resolver -> AuthDNS [label="Query: a.example.com"];
    AuthDNS -> AuthDNS [label="Check Specific Record\n(a.example.com)"];
    AuthDNS -> AuthDNS [label="No Match?\nCheck Wildcard (*.example.com)"];
    AuthDNS -> Server [label="Return IP: 192.0.2.1"];
    Resolver -> Client [label="Response: 192.0.2.1"];
}
<</DOT>>
以下 Python 脚本模拟了 DNS 查询过程,展示了通配符记录的优先级逻辑。运行此脚本可验证当具体记录不存在时,系统如何回退到通配符记录。
import dns.resolver

def check_dns_resolution(domain):
    try:
        answers = dns.resolver.resolve(domain, 'A')
        for rdata in answers:
            print(f"{domain} resolves to {rdata.to_text()}")
    except dns.resolver.NoAnswer:
        print(f"{domain} has no A record")
    except dns.resolver.NXDOMAIN:
        print(f"{domain} does not exist")

# 测试具体子域名(假设已存在)
check_dns_resolution("specific.example.com")

# 测试未定义子域名(应命中通配符)
check_dns_resolution("random.example.com")

# 测试主域名(通常不命中通配符)
check_dns_resolution("example.com")
预期结果:对于已配置的 specific.example.com,返回其特定 IP;对于 random.example.com,返回通配符指向的 IP;对于 example.com,若无单独记录,可能返回 NXDOMAIN 或无答案,取决于是否配置了 @ 记录。

Web 服务器基于 Host 头的虚拟主机配置
泛解析将所有子域名指向同一 IP 后,Web 服务器需通过 ServerName 或 ServerAlias 指令区分不同子域名的内容。以 Nginx 为例,可在 server 块中使用 listen 指令监听 80/443 端口,并通过 server_name 匹配特定子域名。对于未匹配的请求,可设置默认服务器块返回 404 或重定向到主站,防止恶意子域名滥用。
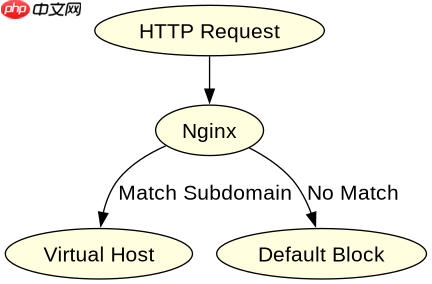
DIGRAPH_WEB_CONFIG = <<DOT>>
digraph G {
    rankdir=TB;
    node [shape=ellipse, style=filled, fillcolor=lightyellow, fontname="Arial", fontsize=16];
    edge [fontname="Arial", fontsize=16];

    Request [label="HTTP Request\nHost: user1.app.com"];
    Nginx [label="Nginx Server\nIP: 192.0.2.1"];
    VHost1 [label="Virtual Host\nuser1.app.com"];
    VHost2 [label="Virtual Host\nuser2.app.com"];
    Default [label="Default Server\nCatch-all"];

    Request -> Nginx;
    Nginx -> VHost1 [label="Match: user1.app.com"];
    Nginx -> VHost2 [label="Match: user2.app.com"];
    Nginx -> Default [label="No Match\n(Other subdomains)"];
}
<</DOT>>
以下 Nginx 配置示例展示了如何为不同子域名设置独立的文档根目录。此配置确保每个子域名访问不同的内容,同时利用泛解析的便利性。
server {
    listen 80;
    server_name *.app.com;
    root /var/www/html;

    location / {
        # 根据子域名动态确定根目录
        set $subdomain $host;
        rewrite ^(.*)$ /$subdomain/index.html break;
    }
}

server {
    listen 80 default_server;
    server_name app.com;
    return 404;
}
预期结果:访问 user1.app.com 时,Nginx 尝试加载 /var/www/html/user1.app.com/index.html;若文件不存在,返回 404。访问 app.com 时,直接返回 404,因为默认服务器块捕获了该请求。
基于程序中某个输入、条件或结果的具体问题
当用户通过浏览器访问一个未预先配置的子域名(如 unknown.example.com)时,程序如何处理该请求?在上述配置下,DNS 解析会将 unknown.example.com 指向服务器 IP,Nginx 接收到请求后,由于 server_name 未匹配到具体子域名,将进入默认服务器块,返回 404 错误。这确保了未授权的子域名无法访问任何内容,提高了安全性。


















