








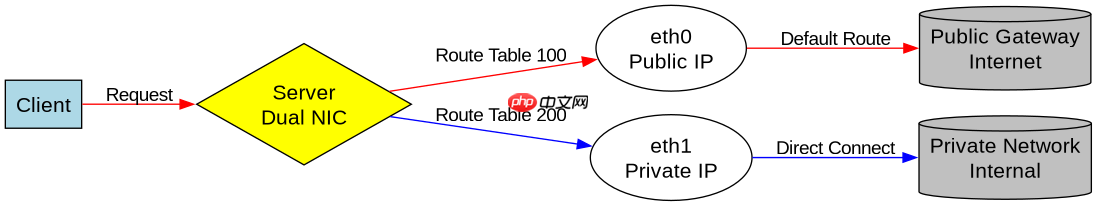
服务器双网卡公网私网的路由规划核心在于配置策略路由,确保访问外网的流量走公网网关,而内网业务流量走私网网关或直连。具体做法是创建两个独立的ip路由表(例如100和200),分别绑定对应的网卡和默认网关,并利用`ip rule`根据源ip地址将流量分发到不同的路由表中。这样既保证了对外服务的连通性,又实现了内部网络的隔离与互通。
如何配置基于源IP的策略路由
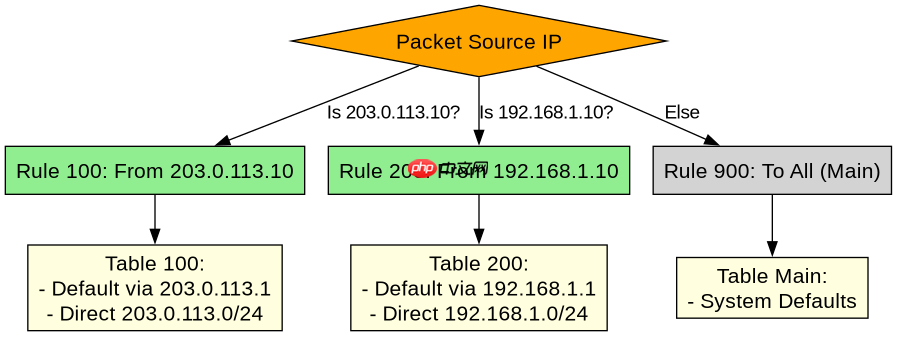
通过定义规则匹配源IP,可以将不同网卡的流量引导至正确的路由表。假设公网接口为eth0(IP 203.0.113.10),私网接口为eth1(IP 192.168.1.10)。我们需要在Linux系统中添加两条规则:一条针对203.0.113.10的流量使用路由表100,另一条针对192.168.1.10的流量使用路由表200。同时,必须确保有一个优先级低于这些规则的默认规则指向主路由表,或者明确指定默认路由表的ID,以防止路由黑洞。
# 创建自定义路由表
# /etc/iproute2/rt_tables
100 public_route
200 private_route

# 配置公网路由表 (eth0)
ip route add default via 203.0.113.1 dev eth0 table public_route
ip route add 203.0.113.0/24 dev eth0 src 203.0.113.10 table public_route

# 配置私网路由表 (eth1)
ip route add default via 192.168.1.1 dev eth1 table private_route
ip route add 192.168.1.0/24 dev eth1 src 192.168.1.10 table private_route

# 添加策略路由规则
# 优先级100: 来自公网IP的流量使用public_route
ip rule add from 203.0.113.10 table public_route priority 100
# 优先级200: 来自私网IP的流量使用private_route
ip rule add from 192.168.1.10 table private_route priority 200
# 优先级900: 其他所有流量使用主路由表(通常包含默认路由)
ip rule add to all table main priority 900
上述脚本展示了完整的配置流程。执行后,系统会根据数据包的源IP地址决定其出站路径。如果源IP是203.0.113.10,数据包将被发送到公网网关;如果是192.168.1.10,则发往私网网关。这种机制避免了单一默认网关导致的流量错乱问题。
如何处理回程路由与NAT需求
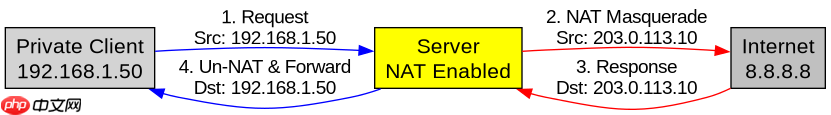
当私网内的客户端需要通过公网访问外部资源时,仅靠策略路由是不够的,还需要配置网络地址转换(NAT)。因为私网IP(如192.168.x.x)在互联网上是不可路由的,直接发送会导致数据包被丢弃。因此,需要在公网网关处启用MASQUERADE功能,将私网源IP转换为公网IP。同时,需确保私网网关知道如何将响应包返回给私网主机,这通常通过私网路由表中的直连路由实现。

开箱即用的技能链路由引擎。13 条预定义链覆盖搜索、开发、审查、MLOps、法律、创意等场景,三层路由架构(触发词→SAD反馈→DAG编排),recall@10=96.97%。配置驱动(chains.yaml),零代码扩展。pip install skill-weave-chains 一键安装。
# 在公网网关上启用IP转发
sysctl -w net.ipv4.ip_forward=1

# 配置SNAT/MASQUERADE
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE

# 确保私网路由表中存在指向私网网段的直连路由
ip route add 192.168.1.0/24 dev eth1 table private_route
这段代码解决了私网访问外网的回程问题。MASQUERADE规则会自动获取出口网卡的IP进行伪装,适用于动态公网IP场景。对于静态IP,也可以使用SNAT指定固定源IP。关键在于,私网主机发出的请求经过NAT转换后,源IP变为公网IP,互联网路由器能正确回应;而回应包到达服务器后,内核根据连接跟踪表将其还原并转发给私网客户端。此过程依赖于之前配置的策略路由和NAT规则协同工作。
验证路由生效的具体方法
配置完成后,需要验证不同源IP的流量是否确实走了预期的网关。可以使用ip route get命令模拟特定源IP的数据包查询,观察其解析出的下一跳和出接口。此外,通过抓包工具监控网卡流量,可以直观看到不同来源的流量分布情况。若发现流量未按预期分流,应检查ip rule的优先级顺序及路由表内容的完整性。
# 测试公网源IP的路由解析
ip route get 8.8.8.8 from 203.0.113.10
# 预期输出: ... via 203.0.113.1 dev eth0 src 203.0.113.10

# 测试私网源IP的路由解析
ip route get 8.8.8.8 from 192.168.1.10
# 预期输出: ... via 192.168.1.1 dev eth1 src 192.168.1.10

# 查看当前所有策略规则
ip rule show

# 查看特定路由表内容
ip route show table public_route
ip route show table private_route
通过上述命令的输出结果,可以确认策略路由是否已正确加载。如果ip route get显示的结果与预期不符,例如私网IP的流量走了公网网关,则可能是ip rule优先级设置错误,或者主路由表中存在更优的默认路由覆盖了策略。此时需调整规则优先级或清除冲突的路由条目,确保流量严格遵循预设路径。



















