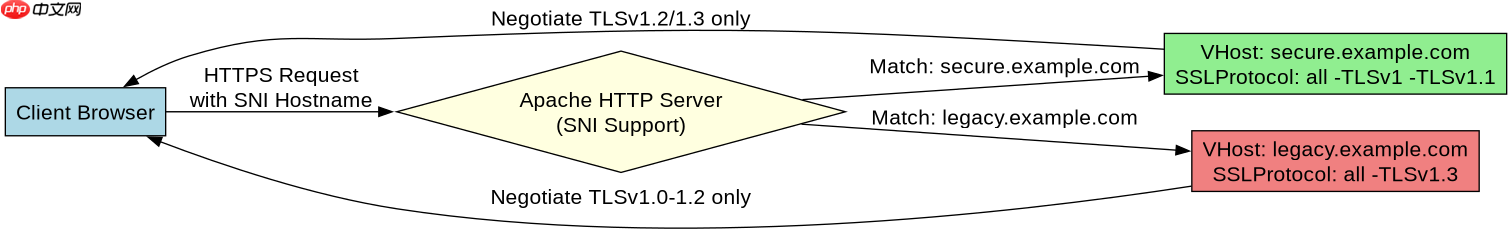
apache 中基于域名的虚拟主机配置独立 ssl 协议版本,核心做法是在每个 <virtualhost></virtualhost> 块内单独设置 sslprotocol 指令。通过为不同域名指定不同的协议白名单或黑名单,可以实现对特定站点启用 tlsv1.3 而限制其他站点仅使用 tlsv1.2 的需求。
如何为不同域名配置不同的最低 TLS 版本?
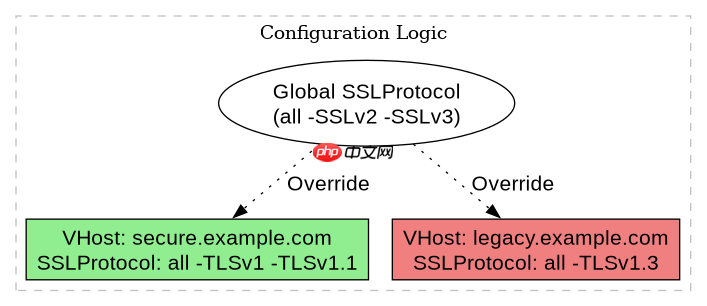
要为不同域名配置不同的最低 TLS 版本,只需在各自的 <virtualhost></virtualhost> 配置段中覆盖全局的 SSLProtocol 设置。Apache 会优先匹配具体虚拟主机的配置,因此可以在全局禁用旧协议,而在特定虚拟主机中重新允许它们,或者反之。
ServerRoot "/etc/httpd"
Listen 443 https
LoadModule ssl_module modules/mod_ssl.so

<VirtualHost *:443>
    ServerName secure.example.com
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/secure.crt
    SSLCertificateKeyFile /etc/ssl/private/secure.key
    # 仅允许 TLSv1.2 和 TLSv1.3
    SSLProtocol all -SSLv2 -SSLv3 -TLSv1 -TLSv1.1
</VirtualHost>

<VirtualHost *:443>
    ServerName legacy.example.com
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/legacy.crt
    SSLCertificateKeyFile /etc/ssl/private/legacy.key
    # 允许 TLSv1, TLSv1.1, TLSv1.2 (不推荐用于生产)
    SSLProtocol all -SSLv2 -SSLv3 -TLSv1.3
</VirtualHost>
上述配置展示了两个虚拟主机的行为差异。secure.example.com 强制使用现代协议,而 legacy.example.com 为了兼容旧客户端保留了较旧的 TLS 版本。注意 all 关键字代表当前模块支持的所有协议,通过减去特定协议来精确控制。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
如何验证不同虚拟主机的 SSL 协议生效情况?
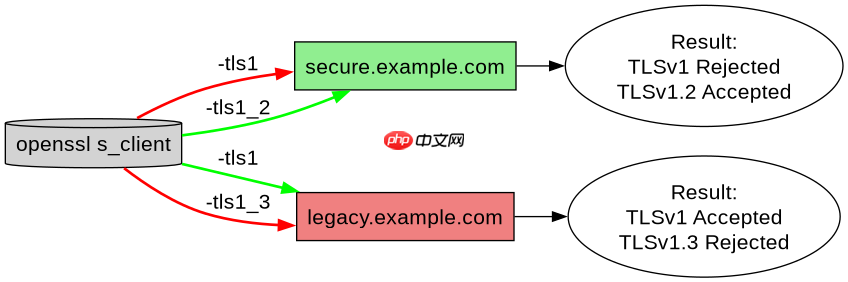
验证不同虚拟主机的 SSL 协议生效情况,可以使用 openssl s_client 命令分别连接各个域名并检查返回的协议版本。通过指定 -tls1_2 或 -tls1_3 等参数,可以测试服务器是否接受该版本的连接请求。
# 测试 secure.example.com 是否拒绝 TLSv1.0
openssl s_client -connect secure.example.com:443 -tls1
# 预期输出:Connection refused 或 Protocol error

# 测试 secure.example.com 是否接受 TLSv1.2
openssl s_client -connect secure.example.com:443 -tls1_2
# 预期输出:Protocol : TLSv1.2

# 测试 legacy.example.com 是否接受 TLSv1.0
openssl s_client -connect legacy.example.com:443 -tls1
# 预期输出:Protocol : TLSv1.0

# 测试 legacy.example.com 是否拒绝 TLSv1.3
openssl s_client -connect legacy.example.com:443 -tls1_3
# 预期输出:Connection refused 或 Protocol error
这些测试命令直接反映了 Apache 配置的实际效果。如果 secure.example.com 拒绝了 TLSv1.0 连接,说明其 SSLProtocol 配置中的 -TLSv1 生效。同样,如果 legacy.example.com 接受了 TLSv1.0 但拒绝了 TLSv1.3,则证明其配置正确限制了最高协议版本。
当 SSLProtocol 指令冲突时 Apache 如何处理?
当多个虚拟主机配置了不同的 SSLProtocol 指令时,Apache 不会合并这些设置,而是严格遵循每个 <virtualhost></virtualhost> 块内的定义。这意味着每个虚拟主机拥有独立的协议协商环境,互不干扰。这种隔离性确保了即使某个虚拟主机配置了宽松的协议策略,也不会影响其他更严格的虚拟主机。