








ROW_NUMBER() 在权限排序中如何处理并列情况
使用 row_number() 窗口函数时,如果存在权限值相同的记录,它会强制分配唯一的连续序号,导致并列的权限被强行区分先后。这种做法适用于需要严格排名且不允许重复排名的场景,例如生成唯一的主键或分页标识。
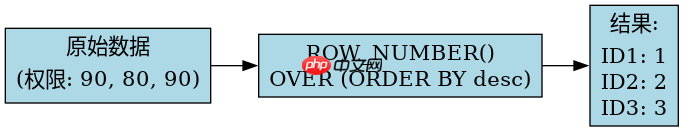
SELECT user_id, permission_level, ROW_NUMBER() OVER (ORDER BY permission_level DESC) as rank FROM users;
上述查询会对所有用户按权限降序排列并赋予唯一行号。即使两个用户的权限都是 90,它们也会分别获得第 1 和第 2 名,这可能会影响基于排名的业务逻辑判断。
RANK() 与 DENSE_RANK() 在权限排序中的区别
RANK() 和 DENSE_RANK() 能够识别并列情况,但它们在处理后续排名时有显著差异。RANK() 会在并列后跳过相应的名次,而 DENSE_RANK() 则保持名次连续。对于权限管理,通常更倾向于使用 DENSE_RANK() 以保持层级结构的紧凑性。
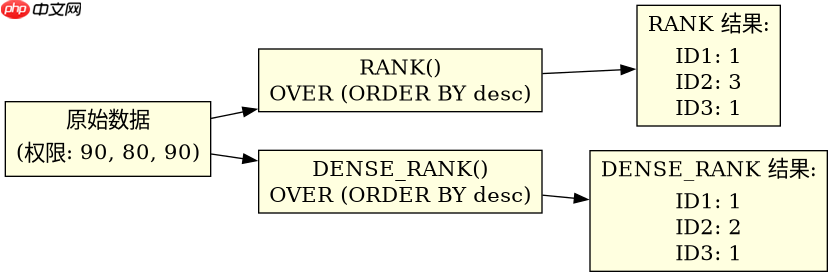
SELECT user_id, permission_level, RANK() OVER (ORDER BY permission_level DESC) as r_rank, DENSE_RANK() OVER (ORDER BY permission_level DESC) as d_rank FROM users;
运行该查询后,若前两名权限相同,RANK() 的结果将是 1, 1, 3,而 DENSE_RANK() 的结果将是 1, 1, 2。这种差异决定了在筛选“前 N 名”高权限用户时,是否会遗漏具有相同权限的其他用户。
当权限值为 NULL 时窗口函数的排序行为
在 PostgreSQL 16 中,默认情况下 NULL 值被视为最大值,因此在 DESC 排序时会排在最前面。如果希望将无权限(NULL)的用户排在最后,必须显式指定 NULLS LAST 子句,否则会导致排序结果不符合预期的业务逻辑。
SELECT user_id, permission_level, DENSE_RANK() OVER (ORDER BY permission_level DESC NULLS LAST) as safe_rank FROM users;
此代码确保了只有拥有明确权限值的用户才会参与排名竞争,而权限为空的记录会被统一归到最后,避免了因默认排序规则导致的意外高位排名。


















