








使用 escapeshellarg() 对 php-ffmpeg 传入的媒体文件路径或参数进行包裹,可以防止恶意字符破坏命令结构。具体做法是在调用 ffmpeg\ffmpeg::create() 之前,将用户输入的文件路径作为参数传给该函数,确保生成的命令行中路径被单引号安全隔离,从而避免注入攻击。

如何安全处理用户上传的视频路径
直接回答:在构建 FFMpeg 实例前,必须对用户提供的文件路径执行 escapeshellarg() 转义。这样即使文件名包含空格、分号或反引号,也不会被 shell 解析为命令分隔符或新命令。例如,将 /path/to/video.mp4 转为 '/path/to/video.mp4',确保后续操作只针对该文件。
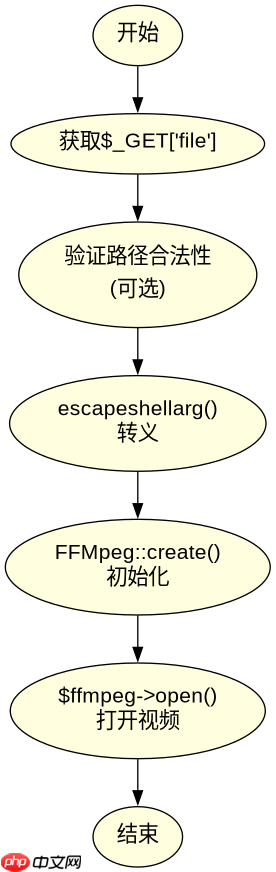
$inputPath = $_GET['file'];
$safePath = escapeshellarg($inputPath);
$ffmpeg = FFMpeg\FFMpeg::create(array(
    'ffmpeg.binaries' => '/usr/bin/ffmpeg',
    'ffprobe.binaries' => '/usr/bin/ffprobe'
));
$video = $ffmpeg->open($safePath); // 注意:php-ffmpeg v0.6+ 通常期望原始路径,若需防注入应检查库版本是否支持自动转义,否则手动构造命令时需严格转义
// 更安全的做法是验证路径合法性后,再交给库处理,因为 php-ffmpeg 内部可能再次拼接命令
预期结果:$safePath 的值变为带单引号的字符串,如 '/tmp/uploaded file; rm -rf / .mp4'。当此值用于 shell_exec 或类似底层调用时,整个路径被视为一个整体参数,不会触发 rm 命令的执行。但需注意,现代 php-ffmpeg 版本(v0.9+)推荐使用 FFMpeg\FFMpeg::create() 并直接传入未转义路径,由库内部处理安全性;若使用旧版或自定义命令,则必须手动转义。
立即学习“PHP免费学习笔记(深入)”;

为什么不能直接用 sprintf 拼接路径
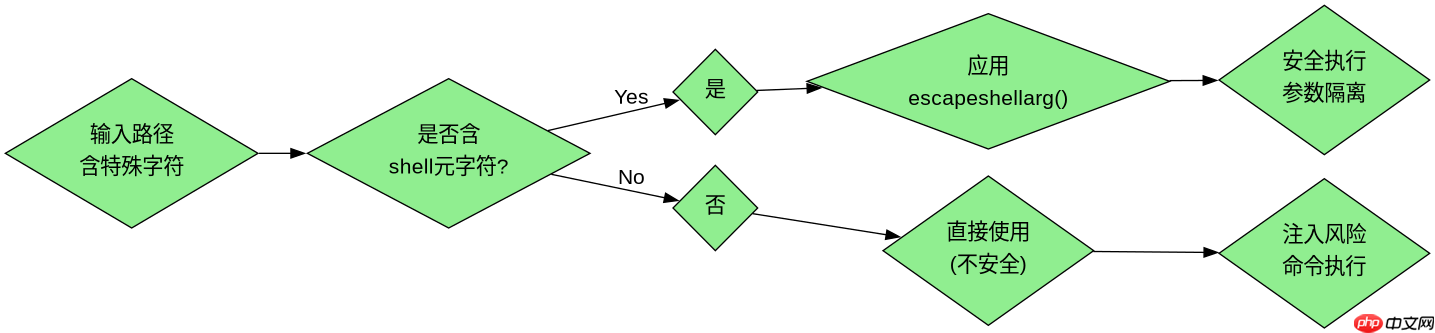
直接回答:sprintf 无法处理特殊字符的边界问题,容易留下注入漏洞。例如,若路径中包含单引号,sprintf 生成的命令会提前闭合引号,导致后续内容被当作命令执行。escapeshellarg() 能自动处理所有 shell 元字符,包括单引号、双引号、空格和重定向符号,提供比字符串拼接更安全的基础防护。
// 危险示例
$path = "test'; rm -rf / #";
$cmd = sprintf("ffmpeg -i %s output.mp4", $path);
// 生成: ffmpeg -i test'; rm -rf / # output.mp4
// 实际执行: ffmpeg -i test' 然后执行 rm -rf / 最后注释掉 # output.mp4

// 安全示例
$safePath = escapeshellarg($path);
$cmd = sprintf("ffmpeg -i %s output.mp4", $safePath);
// 生成: ffmpeg -i 'test''; rm -rf / #' output.mp4
// 实际执行: ffmpeg 尝试打开名为 test'; rm -rf / #' 的文件(不存在则报错,但不执行 rm)
预期结果:危险示例中,rm -rf / 会被执行;安全示例中,ffmpeg 会因找不到该文件名而失败,但系统不会被破坏。这证明了 escapeshellarg() 在隔离参数方面的有效性。在实际开发中,建议结合白名单校验路径格式,进一步降低风险。
如果路径包含中文或特殊符号怎么办
直接回答:escapeshellarg() 同样适用于包含中文、空格或特殊符号的路径。它会将这些字符原样保留在单引号内,确保 shell 将其视为单一参数。例如,路径 /tmp/视频 文件.mp4 会被转为 '/tmp/视频 文件.mp4',ffmpeg 能正确识别该文件。无需额外编码,只要文件系统支持该文件名即可。



















