








取余运算生成验证码容易被预测,是因为取余本质上是线性映射,其输出结果与输入值之间存在确定的数学关系。只要攻击者掌握了随机数生成器的种子或初始状态,就能通过少量样本反推内部状态,进而计算出后续所有验证码的值。要解决这个问题,必须使用密码学安全的伪随机数生成器(csprng),如 secrets 模块,而不是普通的 random 模块。
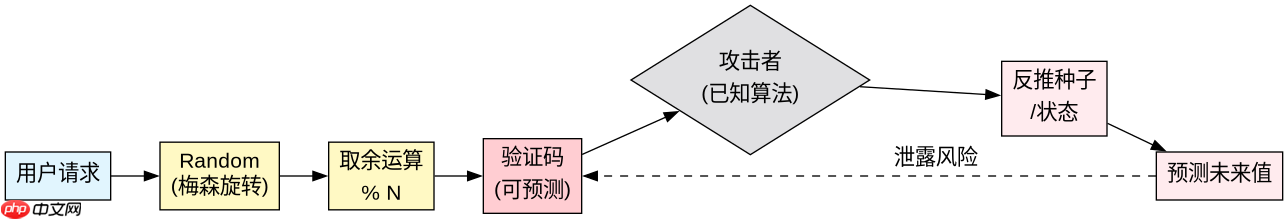
random.randint() 生成的验证码为何可被逆向?
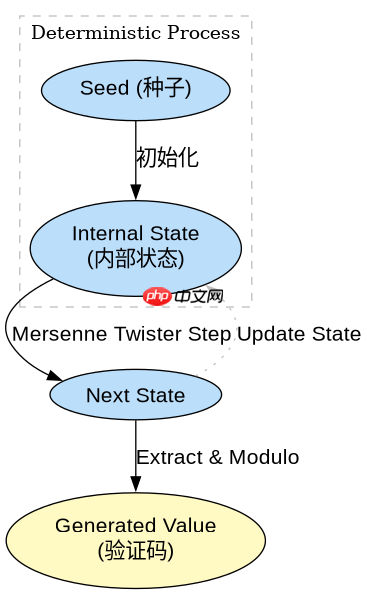
random.randint() 基于梅森旋转算法,其内部状态空间有限且确定性强。当验证码长度较短时,攻击者可以通过穷举或观察连续输出的相关性,快速恢复生成器的内部状态。一旦状态恢复,后续的所有验证码都将完全暴露。因此,任何依赖 random 模块生成安全敏感数据的做法都是不安全的。
import random

def generate_weak_captcha(length=4):
    # 使用不安全的随机数生成器
    chars = '0123456789'
    captcha = ''.join(random.choice(chars) for _ in range(length))
    return captcha

# 模拟攻击:如果知道前几个值,可以推断种子
# 这里仅展示生成过程,实际攻击需结合状态恢复
print(generate_weak_captcha())
print(generate_weak_captcha())
为什么 secrets.token_hex() 能防止预测?
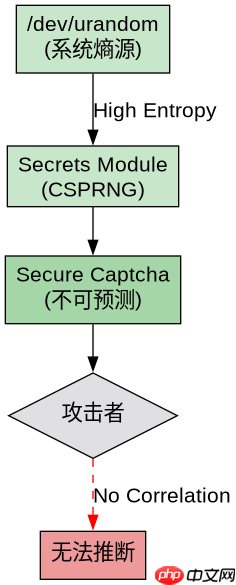
secrets 模块底层调用操作系统的熵源(如 Linux 的 /dev/urandom),这些熵源收集硬件噪声、中断时间等不可预测的物理现象。因此,即使攻击者获得了之前的所有输出,也无法推断出下一次调用的结果。这是目前 Python 中生成安全令牌的标准做法。
import secrets
import string

def generate_secure_captcha(length=4):
    # 使用密码学安全的随机数生成器
    alphabet = string.digits
    captcha = ''.join(secrets.choice(alphabet) for _ in range(length))
    return captcha

print(generate_secure_captcha())
print(generate_secure_captcha())
在固定种子下,random 模块的输出是否具有确定性?
是的,如果在初始化 random 模块时设置了固定的种子(seed),其生成的整个序列将是完全确定性的。这意味着相同的种子总是产生相同的验证码序列。虽然这在测试中很有用,但在生产环境中绝对禁止使用固定种子,因为这等同于将密钥公开给攻击者。

















