








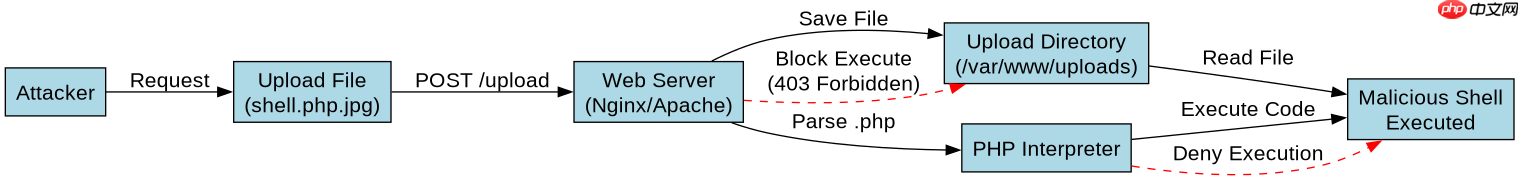
php2shell 漏洞的核心在于攻击者通过上传包含 php 代码的图片或文件,利用服务器配置缺陷将其解析为可执行脚本。加固的首要措施是彻底移除 web 目录下的所有非必要 php 文件,并严格限制上传目录的执行权限。具体做法是将上传目录设置为仅允许读取和写入,禁止执行(execute)权限,同时在 web 服务器配置中禁用该目录的 php 引擎。此外,应验证上传文件的真实 mime 类型而非仅依赖后缀名,并对文件名进行随机化处理以阻断路径遍历攻击。
如何配置 Web 服务器禁止上传目录执行 PHP
在 Nginx 环境中,可以通过 location 块匹配上传目录并返回 403 错误来禁止 PHP 执行。在 Apache 环境中,可以使用 .htaccess 文件或虚拟主机配置添加 php_flag Off 指令。这两种方法都能确保即使攻击者成功上传了恶意 PHP 脚本,服务器也不会解析它,从而直接阻断漏洞利用链。
server {
    listen 80;
    server_name example.com;

    # 主站点正常解析 PHP
    location ~ \.php$ {
        fastcgi_pass unix:/run/php/php-fpm.sock;
        fastcgi_index index.php;
        include fastcgi_params;
    }

    # 上传目录禁止执行 PHP
    location /uploads/ {
        # 禁止访问任何 PHP 文件
        location ~ \.php$ {
            deny all;
            return 403;
        }
        # 其他静态资源正常提供
        autoindex off;
    }
}
上述 Nginx 配置展示了如何通过嵌套 location 块实现细粒度控制。当请求指向 /uploads/ 目录下的 .php 文件时,Nginx 会直接拒绝并返回 403 Forbidden,而不会传递给 PHP-FPM 进程。这种配置方式简单有效,是防御 PHP2Shell 类漏洞的关键步骤。对于 Apache 用户,可以在 uploads 目录下创建 .htaccess 文件,内容如下:
# Apache .htaccess for /uploads/
<FilesMatch \"\.(php|php5|phtml)$>
    <IfModule mod_php7.c>
        php_flag engine off
    </IfModule>
    <IfModule mod_php5.c>
        php_flag engine off
    </IfModule>
</FilesMatch>
如何验证上传文件的真实 MIME 类型
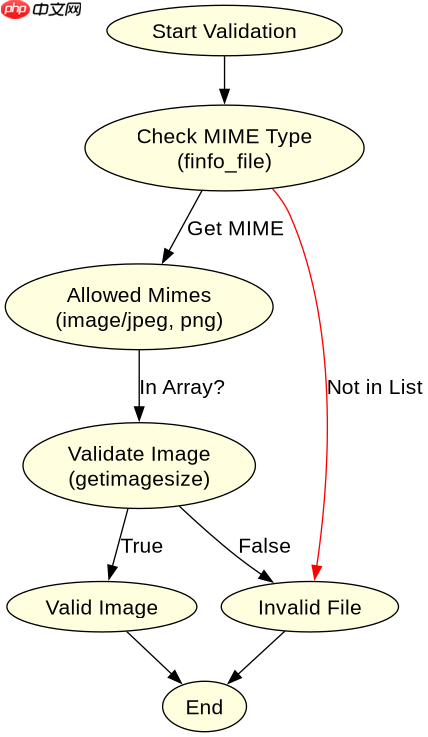
仅检查文件后缀名不足以防止 PHP2Shell 攻击,因为攻击者可以轻易修改后缀名绕过检测。正确的做法是使用 PHP 的 finfo_file() 函数读取文件头部的字节序列,与预期的图像格式(如 JPEG、PNG)进行比对。如果文件头部不符合预期格式,则拒绝上传。这种方法能有效识别伪装成图片的 PHP 脚本。

立即学习“PHP免费学习笔记(深入)”;
<?php
function validateImageUpload($file) {
    // 获取文件信息
    $finfo = new finfo(FILEINFO_MIME_TYPE);
    $mime = $finfo->file($file['tmp_name']);

    // 定义允许的 MIME 类型
    $allowedMimes = ['image/jpeg', 'image/png', 'image/gif'];

    if (!in_array($mime, $allowedMimes)) {
        throw new Exception('Invalid file type: ' . $mime);
    }

    // 可选:进一步验证图像尺寸和内容
    $imageInfo = getimagesize($file['tmp_name']);
    if (!$imageInfo) {
        throw new Exception('File is not a valid image');
    }

    return true;
}

// 使用示例
try {
    validateImageUpload($_FILES['upload']);
    echo "File validated successfully.";
} catch (Exception $e) {
    echo "Error: " . $e->getMessage();
}
?>
这段代码演示了如何使用 finfo_file() 和 getimagesize() 双重验证上传文件。首先通过 finfo 获取 MIME 类型并与白名单比对,然后通过 getimagesize 确认文件确实是有效的图像数据。只有两项验证都通过,才允许文件上传。这种多层验证机制能显著降低 PHP2Shell 漏洞被利用的风险。
基于上传文件名随机化后的安全影响
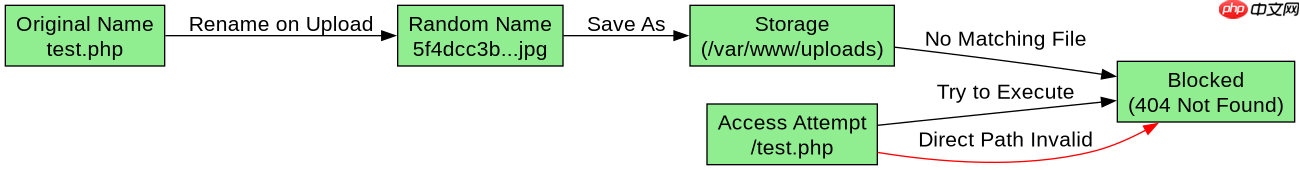
将上传文件名重命名为随机字符串(如 UUID 或哈希值)是另一项重要加固措施。这能防止攻击者通过构造特定文件名(如 shell.php.jpg)来触发服务器的解析歧义。即使用户尝试上传名为 test.php 的文件,系统也会将其保存为 5f4dcc3b5aa765d61d8327deb882cf99.jpg,从而避免直接暴露可执行脚本名称。结合之前的执行权限禁用,此措施能形成纵深防御体系。



















