








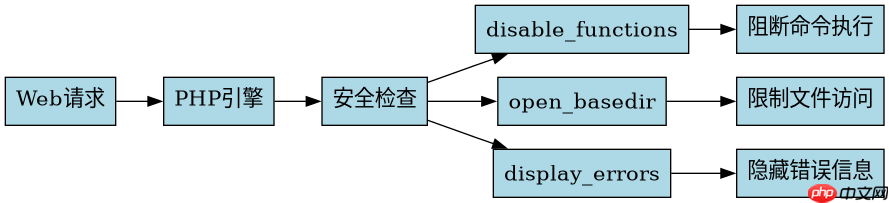
要挡住大部分漏洞利用,核心是关闭远程代码执行、限制文件操作和隐藏错误信息。具体做法是在 php.ini 中设置 disable_functions 禁用危险函数,开启 open_basedir 限制文件访问范围,并将 display_errors 设为 off 防止敏感信息泄露。
disable_functions 如何阻止命令注入?
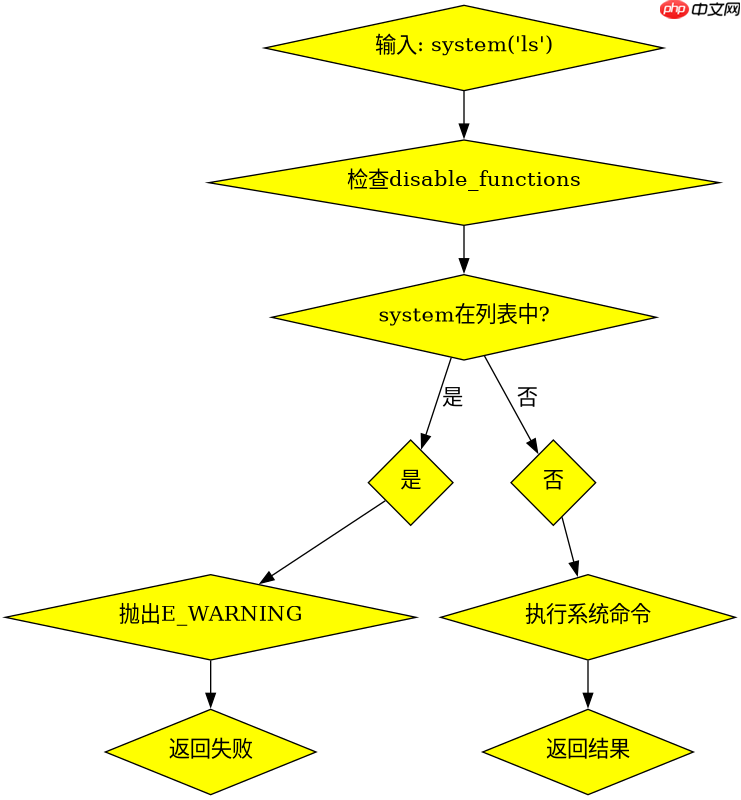
disable_functions 配置项通过禁止执行特定的系统级函数,直接切断了攻击者通过 Web 应用调用操作系统命令的路径。当攻击者尝试使用 system() 或 exec() 等函数时,PHP 会抛出警告并拒绝执行,从而有效防御命令注入漏洞。
;
; disable_functions = system,exec,passthru,shell_exec,proc_open,popen
;
在 php.ini 中找到 disable_functions 行,取消注释并在其后添加需要禁用的函数列表。常见的危险函数包括 system、exec、passthru、shell_exec、proc_open 和 popen。重启 Web 服务器后,这些函数将不可用。如果脚本中调用了这些函数,PHP 会触发 E_WARNING 级别错误,但不会执行任何系统命令。这种配置是防御命令注入的第一道防线,因为它从解释器层面阻断了恶意调用。
立即学习“PHP免费学习笔记(深入)”;

open_basedir 怎样限制文件包含攻击?
open_basedir 将 PHP 脚本的文件访问权限限制在指定的目录树内。这能有效防止本地文件包含(LFI)和远程文件包含(RFI)攻击者读取服务器上的敏感配置文件或系统文件。即使攻击者构造了包含路径,只要目标文件不在允许目录下,访问就会被拒绝。

;
; open_basedir = /var/www/html
;
在 php.ini 中设置 open_basedir 为网站根目录,例如 /var/www/html。这样,所有在该目录下运行的 PHP 脚本只能访问此目录及其子目录中的文件。如果脚本尝试访问 /etc/passwd 或其他外部路径,PHP 会抛出警告并终止操作。这一配置极大地缩小了攻击面,使得即使存在文件包含漏洞,攻击者也无法读取关键系统文件。注意,多个站点共享服务器时,需为每个站点设置独立的 open_basedir 值。
开启 display_errors = Off 对安全有何影响?
将 display_errors 设置为 Off 可以防止 PHP 错误信息直接输出到浏览器页面。在生产环境中,错误信息可能包含数据库结构、文件路径或变量内容,这些信息会被攻击者利用来进一步探测系统弱点。关闭显示后,错误仅记录在日志文件中,前端用户看到的是默认错误或自定义错误页面,从而增加了攻击难度。
;
display_errors = Off
;
在 php.ini 中将 display_errors 设为 Off,同时建议开启 log_errors = On 以确保错误被记录。这样,当发生运行时错误时,用户界面保持整洁且不暴露内部细节,而开发者可以通过查看日志文件进行调试。这是保护应用内部逻辑不被泄露的关键步骤,尤其在与 open_basedir 和 disable_functions 配合使用时,能形成多层防御体系。



















