








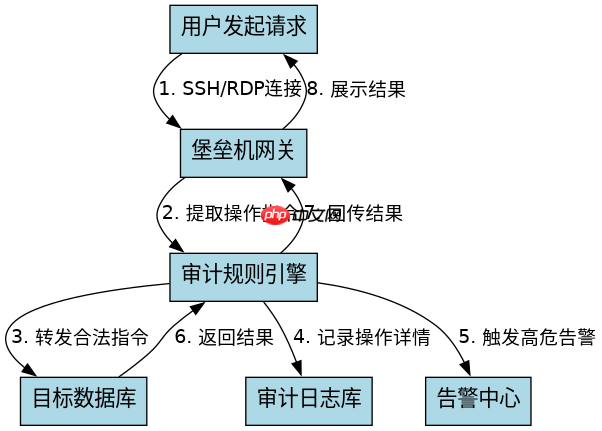
堡垒机审计规则的配置核心在于将用户行为映射到具体的数据库操作指令,并通过正则表达式或关键字匹配来识别风险。通常需要在控制台中进入“审计策略”或“安全中心”,新建一条规则并绑定到特定的账号、资产或协议类型上。配置时需明确触发条件(如sql语句包含drop)、动作(阻断或告警)以及生效范围,确保规则能精准拦截高危操作而不影响正常业务。
如何定义针对特定数据库的高危命令匹配规则
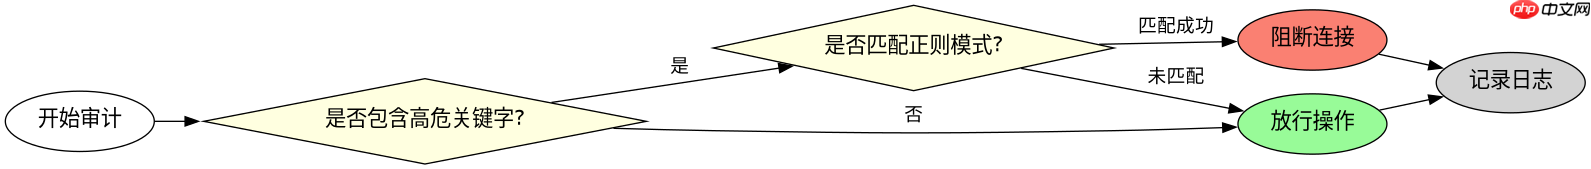
要拦截如DROP TABLE等高危SQL命令,需使用支持正则表达式的匹配引擎。在配置时,选择MySQL或Oracle协议,设置匹配模式为`^\s*(DROP|ALTER|TRUNCATE)\s+TABLE`,并将动作设为“阻断”。这样当用户执行包含这些关键字的语句时,堡垒机会立即切断连接并记录日志。
import re

def audit_sql(sql_command, risk_keywords):
    # 将输入转换为大写以忽略大小写差异
    upper_sql = sql_command.upper().strip()

    # 检查是否包含高危关键字
    for keyword in risk_keywords:
        if re.match(rf'^\s*{keyword}\s+', upper_sql):
            return "BLOCKED: High-risk command detected"

    return "ALLOWED: Normal operation"

# 测试用例
risk_list = ["DROP", "TRUNCATE", "DELETE"]
test_commands = [
    "SELECT * FROM users",
    "DROP TABLE users",
    "truncate table logs"
]

for cmd in test_commands:
    print(f"Command: {cmd} -> Result: {audit_sql(cmd, risk_list)}")
运行上述代码,对于“SELECT”命令返回允许,而“DROP”和“truncate”均被标记为阻断。这验证了基于前缀关键字匹配的可行性,实际堡垒机配置中需确保正则引擎支持此类语法。
如何配置基于时间窗口的异常登录审计策略
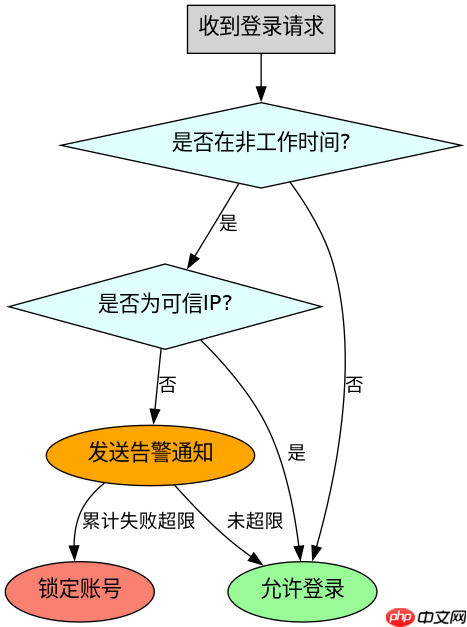
除了命令内容,登录时间和频率也是审计重点。配置时应设定“非工作时间”段(如22:00至次日6:00),并结合IP白名单机制。若用户在非工作时间从非信任IP登录,触发“告警”而非直接阻断,以便管理员核实。同时可设置连续失败次数阈值,超过5次则锁定账号。
from datetime import datetime

def check_login_time(ip, login_time, whitelist_ips, lockout_threshold):
    current_hour = login_time.hour
    is_off_hours = current_hour >= 22 or current_hour < 6
    is_trusted_ip = ip in whitelist_ips

    if not is_trusted_ip and is_off_hours:
        return "ALERT: Unusual login time and IP"
    elif is_trusted_ip:
        return "ALLOWED: Trusted user"
    else:
        return "ALLOWED: Normal hours"

# 模拟数据
whitelist = ["192.168.1.100"]
now = datetime.now()
print(check_login_time("10.0.0.5", now, whitelist, 5))
print(check_login_time("192.168.1.100", now, whitelist, 5))
该逻辑展示了时间与IP的双重校验。在实际堡垒机中,此策略通常作为独立的事件规则存在,与命令审计并行运行,共同构成完整的安全审计体系。
当审计规则命中后,系统默认的执行动作有哪些选项
在堡垒机界面中,当规则被触发后,管理员可选择三种主要动作:阻断(Block)、告警(Alert)和放行(Allow)。阻断会立即终止当前会话并踢出用户;告警仅记录日志并发送通知给管理员,不中断操作;放行则忽略该规则。通常建议对高危命令使用阻断,对可疑行为使用告警,以实现安全与效率的平衡。






















