








在 vulhub 中运行 php 环境并验证漏洞,核心步骤是进入对应漏洞的目录,使用 docker compose 启动服务,然后通过浏览器或命令行工具发送特定的请求进行验证。具体做法是先定位到目标漏洞的文件夹,执行 docker-compose up -d 命令拉起容器,确认服务端口正常监听后,构造相应的 payload 访问目标地址即可完成验证。

如何启动单个漏洞环境?
启动单个漏洞环境需要先进入该漏洞对应的子目录,然后调用 docker-compose 工具读取配置文件并创建容器。Vulhub 的每个漏洞目录都包含一个 docker-compose.yml 文件,其中定义了所需的镜像、端口映射和环境变量。执行启动命令后,Docker 会自动拉取镜像(如果本地没有)并启动容器,此时可以通过 docker ps 查看容器状态,确保服务正在运行。
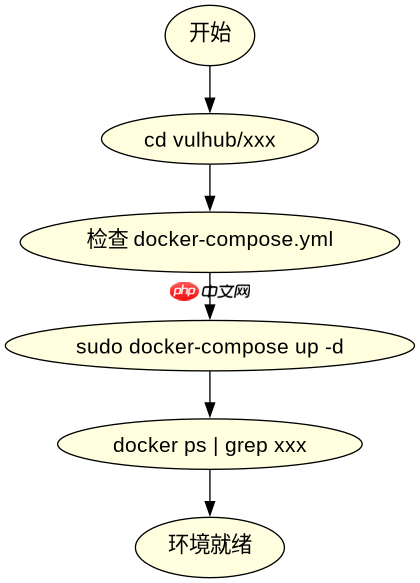
cd vulhub/php/phpmyadmin-4.8.1-exp
sudo docker-compose up -d
# 等待几秒让服务完全启动
curl http://127.0.0.1:8080/
上述代码展示了进入 phpMyAdmin 4.8.1 漏洞目录并启动服务的过程。执行 curl 命令可以验证服务是否响应,如果返回 HTML 内容,说明环境已成功启动。注意,不同漏洞的端口可能不同,需根据 docker-compose.yml 中的 ports 配置确定访问地址。
立即学习“PHP免费学习笔记(深入)”;

如何验证漏洞是否存在?
验证漏洞存在与否,需要根据漏洞类型构造特定的 HTTP 请求并观察响应。对于远程代码执行(RCE)或反序列化漏洞,通常需要使用 cURL 或 Python 脚本发送带有恶意参数的请求。对于信息泄露或弱口令漏洞,可以直接通过浏览器访问或使用字典工具尝试登录。验证的关键在于确认服务器是否按照预期处理了恶意输入,例如返回错误堆栈、执行系统命令或返回敏感数据。

# 假设漏洞为某 PHP 框架的反序列化 RCE
import requests

url = "http://127.0.0.1:8080/index.php"
payload = {"data": "O:8:\"stdClass\":1:{s:5:\"test\";s:5:\"hello\";}"}
response = requests.post(url, data=payload)
print(response.text)
以上 Python 代码演示了如何向目标 URL 发送 POST 请求以触发反序列化漏洞。如果漏洞存在,响应体中可能会包含预期的输出或错误信息。实际验证时,应替换为针对特定漏洞的真实 Payload,并仔细分析响应内容以确认漏洞利用成功。务必仅在授权环境下进行测试,避免对生产环境造成影响。
基于 docker-compose.yml 中 ports 配置的具体问题
在 Vulhub 环境中,docker-compose.yml 文件里的 ports 配置决定了宿主机与容器内部服务之间的端口映射关系。如果配置为 8080:80,则意味着宿主机的 8080 端口被映射到容器的 80 端口。这意味着在验证漏洞时,必须访问宿主机的 8080 端口,而不是直接访问容器的 IP 或 80 端口。这种映射机制允许在同一台机器上同时运行多个漏洞环境而不会发生端口冲突,同时也便于通过不同的端口隔离不同的测试场景。如果忘记查看 ports 配置而直接访问默认端口,可能会导致连接拒绝或访问错误的服务实例。


















