








先啃语言。掌握 php 语法、内置函数和错误处理机制,是进行安全审计的基础。只有理解了代码是如何运行的,才能准确识别出 sql 注入、xss 或反序列化等漏洞的触发点。跳过语言基础直接审计,往往只能看到表面现象,无法深入理解漏洞成因和修复方案。
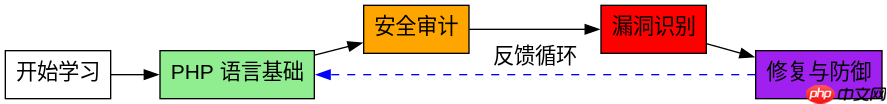
PHP 基础语法对漏洞理解的影响
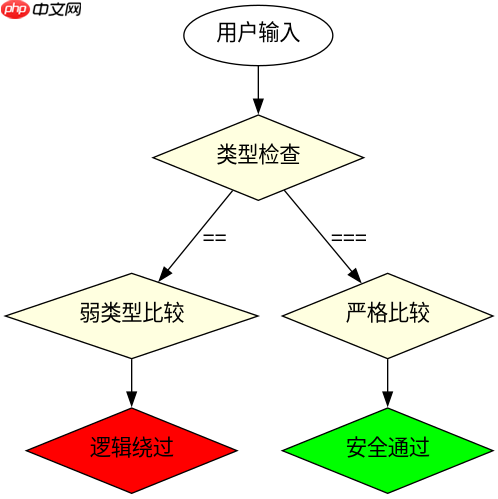
PHP 的动态类型特性弱化了变量类型的约束,这直接导致了多种类型混淆漏洞。例如,在比较运算符中,字符串与数字的比较可能会引发意外行为。开发者如果不熟悉这些细节,在编写验证逻辑时容易留下后门。学习语言阶段应重点关注类型转换规则和比较运算符的行为,这是审计时发现逻辑漏洞的关键。
<?php
// 示例:类型混淆导致的逻辑绕过
$expected_hash = 'a1b2c3d4';
$user_input = 0;

// 使用 == 进行比较,0 会被转换为字符串 "0",但这里更典型的是科学计数法或前缀匹配
// 实际上,如果 $user_input 是字符串 "0e123",它会被解析为浮点数 0.0
// 而哈希值通常不以 0e 开头,但如果哈希值恰好以 0e 开头且后续全是数字,则可能相等
// 这里演示一个简单的弱类型比较
if ($user_input == $expected_hash) {
    echo "Access Granted\n";
} else {
    echo "Access Denied\n";
}

// 修正:使用 === 进行严格比较
if ($user_input === $expected_hash) {
    echo "Strict Access Granted\n";
} else {
    echo "Strict Access Denied\n";
}
?>
运行上述代码,第一次比较输出 Access Denied,因为整数 0 不等于字符串 'a1b2c3d4'。但若将 $user_input 改为 '0e123',且 $expected_hash 为类似 '0e123456789' 的 MD5 哈希值(即 0 的幂次方形式),则弱类型比较会返回 true。这展示了理解语言特性对发现漏洞的重要性。
立即学习“PHP免费学习笔记(深入)”;

内置函数与漏洞利用链
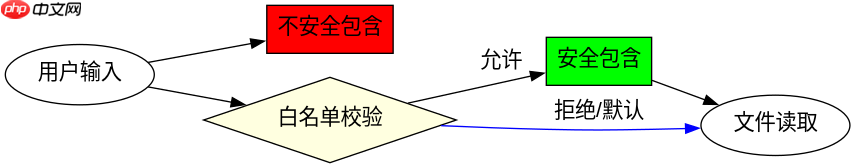
PHP 提供了大量内置函数,其中许多函数在处理文件、执行命令或处理数据时存在安全隐患。例如,include() 和 require() 函数若未对输入进行严格过滤,可能导致本地文件包含(LFI)或远程文件包含(RFI)。审计时,需要熟悉这些函数的参数含义和潜在风险。此外,eval()、system() 等函数直接执行代码,是命令注入的高危区。学习语言时应重点练习这些函数的正确使用方式,避免在生产环境中误用。
<?php
// 示例:不安全的文件包含
$file = $_GET['page'];
include($file . '.php');

// 示例:安全的文件包含(白名单机制)
$allowed_pages = ['home', 'about', 'contact'];
$page = $_GET['page'] ?? 'home';

if (in_array($page, $allowed_pages)) {
    include($page . '.php');
} else {
    include('home.php');
}
?>
第一个片段展示了典型的 LFI 漏洞,攻击者可以通过构造 ?page=../../etc/passwd 读取敏感文件。第二个片段通过白名单机制限制了可包含的文件,有效防止了此类漏洞。审计时,应检查所有动态包含的文件路径是否经过严格校验。
基于具体输入条件的漏洞触发分析
在审计过程中,特定输入条件往往是触发漏洞的关键。例如,当用户输入的字符串包含特殊字符(如单引号、双引号或 SQL 关键字)时,若未进行适当的转义或预处理,可能导致 SQL 注入。通过分析具体的输入数据流,可以定位到漏洞触发的确切位置。这种分析方法要求审计者具备扎实的 PHP 语言基础,能够追踪变量的生命周期和状态变化。



















