








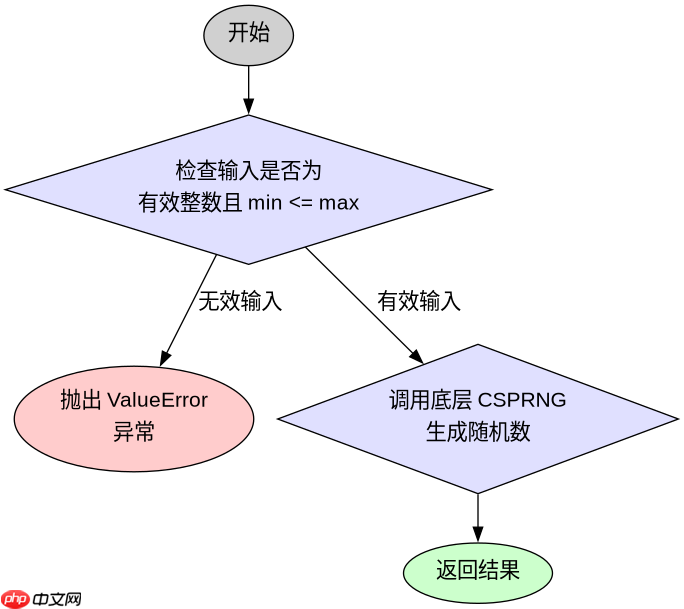
php中生成指定范围随机数的标准做法是调用 random_int() 函数,传入最小值和最大值作为参数。该函数基于操作系统提供的加密安全伪随机数生成器(csprng),能确保生成的数值在 [min, max] 闭区间内均匀分布且不可预测。相比旧版的 rand() 或 mt_rand(),random_int() 没有种子可被预测的风险,是处理敏感数据或需要高安全性场景的首选方案。

random_int() 与 mt_rand() 的安全性差异
在处理非敏感业务逻辑时,开发者常使用 mt_rand() 因为它速度较快,但其底层算法(梅森旋转算法)是可预测的,攻击者可通过少量输出反推种子。而 random_int() 直接读取系统熵源,不存在此类漏洞。若需生成大量非安全相关的随机数,mt_rand() 仍可作为备选,但必须明确其不适用于令牌、密钥或验证码生成。
<?php
// 使用 mt_rand 生成 1 到 100 之间的随机整数
$unsafeRandom = mt_rand(1, 100);
echo "MT Random: $unsafeRandom\n";

// 使用 random_int 生成 1 到 100 之间的随机整数
$safeRandom = random_int(1, 100);
echo "Secure Random: $safeRandom\n";
?>
如何处理边界值与异常输入
当传入的参数类型错误、超出整数范围或 min 大于 max 时,random_int() 会抛出 ValueError 异常。因此,在实际应用中必须对输入进行校验或使用 try-catch 块包裹。例如,若从用户输入获取范围,需先验证其为有效整数且 min

立即学习“PHP免费学习笔记(深入)”;
<?php
function generateSafeRange(int $min, int $max): int {
    if ($min > $max) {
        throw new ValueError("Min must be less than or equal to max");
    }
    return random_int($min, $max);
}

try {
    echo generateSafeRange(10, 50);
} catch (ValueError $e) {
    echo "Error: " . $e->getMessage();
}
?>
基于特定输入条件的随机数行为验证
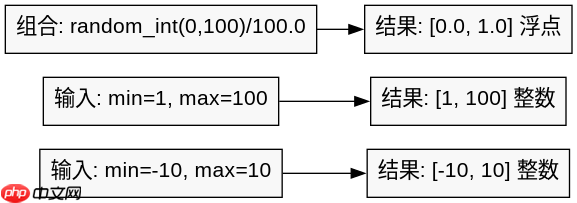
当输入为负数范围时,random_int() 同样能正确工作,只要满足 min random_int() 与除法运算,如 random_int(0, 100) / 100.0 得到 0.0 到 1.0 之间的值,但需注意精度损失问题。
















