








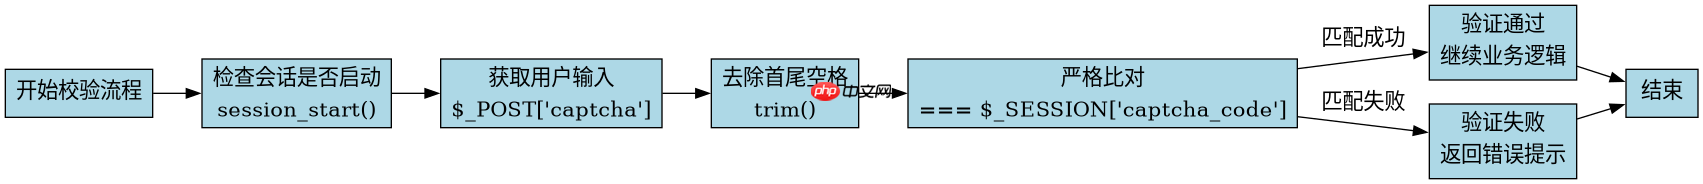
校验用户输入的数字验证码,核心在于将用户提交的表单数据与服务器端会话中存储的验证码进行比对。具体做法是调用 session_start() 确保会话可用,获取 $_post 中的验证码字段,并使用 trim() 去除首尾空格后,通过 === 运算符与 $_session['captcha_code'] 进行严格类型和值比较。若两者一致则验证通过,否则视为无效输入。
如何安全地生成并存储验证码
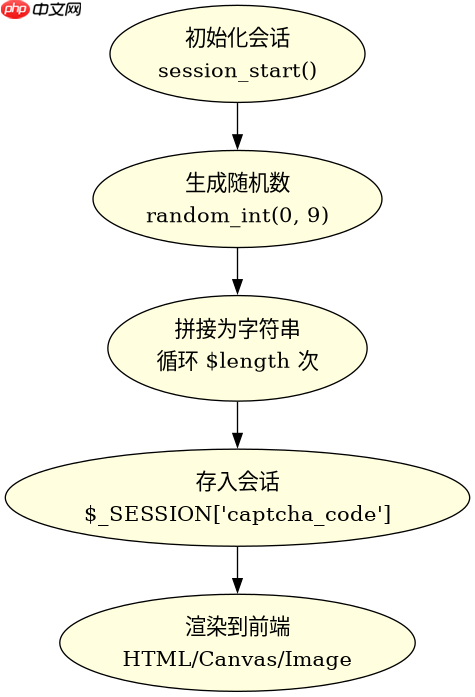
在接收用户输入前,必须先生成随机数字序列并存入会话。通常使用 rand() 或 random_int() 函数生成指定位数的整数,并将其转换为字符串存入 $_SESSION。同时,为了安全起见,应设置会话过期时间,防止验证码被长期重用。
<?php
// 开启会话
session_start();

// 生成6位随机数字验证码
$length = 6;
$captchaCode = '';
for ($i = 0; $i < $length; $i++) {
    $captchaCode .= random_int(0, 9);
}

// 将验证码存入会话
$_SESSION['captcha_code'] = $captchaCode;

// 可选:输出验证码图片(此处仅展示逻辑)
echo "Generated Code: " . htmlspecialchars($captchaCode);
?>
上述代码执行后,$_SESSION['captcha_code'] 将被赋值为类似 '839201' 的字符串。开发者需确保在每次页面加载时重新生成,或在提交成功后销毁旧值。
立即学习“PHP免费学习笔记(深入)”;

如何处理用户提交后的比对逻辑
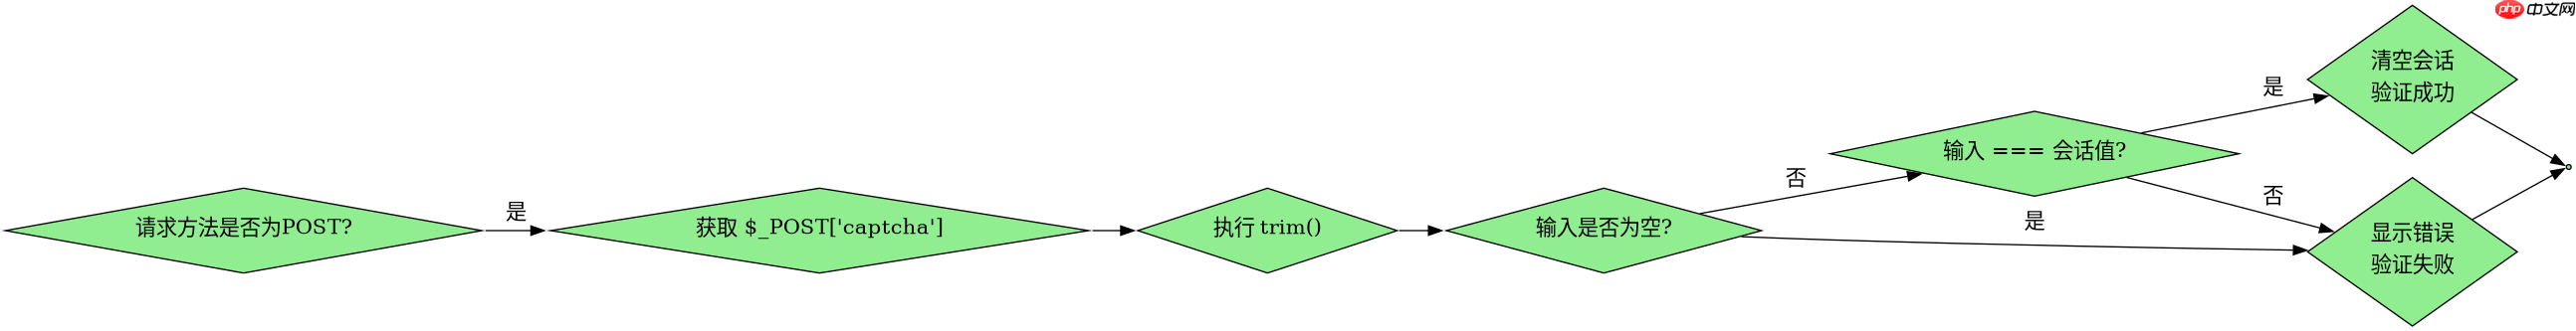
当用户提交表单时,后端脚本需要提取输入值并与会话中的值比对。关键在于处理空值和大小写(虽然数字无大小写,但需处理空格)。使用 isset() 检查 POST 数据是否存在,避免未定义索引警告。比对时使用 === 确保类型一致,因为 $_SESSION 中的值通常是字符串,而用户输入也是字符串,但某些框架可能自动转换类型。
<?php
session_start();

if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    // 获取用户输入并去除空格
    $userInput = isset($_POST['captcha']) ? trim($_POST['captcha']) : '';

    // 获取会话中的验证码
    $storedCode = $_SESSION['captcha_code'] ?? '';

    // 严格比对
    if ($userInput !== '' && $userInput === $storedCode) {
        echo "Verification Passed";
        // 验证通过后,清除会话中的验证码,防止重放攻击
        unset($_SESSION['captcha_code']);
    } else {
        echo "Verification Failed";
    }
}
?>
该段代码展示了完整的比对流程。如果用户输入为空或错误,将返回失败提示。成功比对后,立即使用 unset() 删除会话中的验证码,这是防止同一验证码被多次使用的关键步骤。
基于程序中某个输入、条件或结果的具体问题
在实际开发中,一个常见的问题是用户输入包含不可见字符或前后有空格,导致看似正确的验证码比对失败。例如,用户在复制粘贴验证码时可能带入换行符或空格。上述代码中使用 trim() 函数可以有效解决这一问题,它会自动移除字符串首尾的空白字符。此外,如果用户输入的验证码长度与生成的不一致,=== 比较也会直接返回 false,这提供了额外的安全性,防止部分匹配攻击。



















