








ThinkPHP的call_user_func_array为什么反复成为RCE入口?
thinkphp中call_user_func_array反复成为rce入口,是因为框架在路由解析、控制器调用或中间件处理时,常将用户可控的参数(如url路径、get/post数据)作为函数名或方法名传入该函数。攻击者通过构造特定的输入,使第一个参数指向危险函数(如system、eval),第二个参数数组中包含恶意命令,从而直接执行系统命令。关键在于控制call_user_func_array的第一个参数(回调函数)和第二个参数(参数数组)。

如何通过路由解析触发call_user_func_array RCE?
在ThinkPHP 5.x等版本中,路由解析逻辑可能直接将URL中的控制器和方法名拼接后,通过call_user_func_array进行调用。如果未对输入进行严格过滤,攻击者可以构造类似?s=index/controller/method的URL,其中method部分被解析为可执行的函数名。例如,若框架内部使用call_user_func_array([new Controller(), $method], $args),且$method来自用户输入,攻击者可尝试覆盖$method为system,并通过$args传递命令。
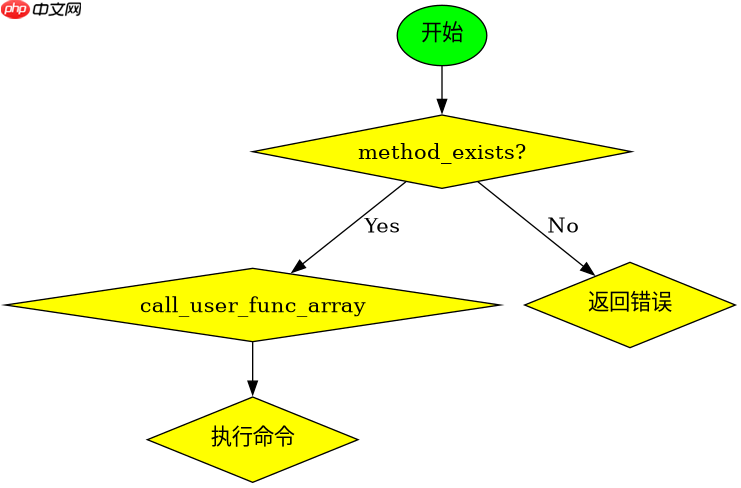
public function rce_demo() { // 模拟ThinkPHP内部调用逻辑 $controller = new DemoController(); $method = 'system'; // 假设从用户输入获取 $args = ['whoami']; // 假设从用户输入获取 if (method_exists($controller, $method)) { // 实际漏洞点:直接调用用户指定的方法 call_user_func_array([$controller, $method], $args); } else { echo 'Method not found'; } }预期结果:执行whoami命令并输出当前用户。
立即学习“PHP免费学习笔记(深入)”;

如何在中间件或插件机制中利用call_user_func_array?
ThinkPHP的中间件或插件机制也可能使用call_user_func_array来动态调用注册的钩子或中间件。如果这些钩子的名称或参数来源未经验证,攻击者可以通过注入恶意钩子名或参数来触发RCE。例如,在某个插件系统中,如果允许用户指定要调用的插件方法,且该方法名直接传入call_user_func_array,攻击者可构造请求调用system函数。
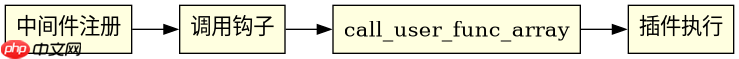
// 模拟中间件调用逻辑 $middlewareName = 'system'; // 从用户输入获取 $params = ['id']; // 从用户输入获取 $callable = [$middlewareName, 'execute']; // 假设中间件类有execute方法 if (is_callable($callable)) { call_user_func_array($callable, $params); }预期结果:执行id命令并输出当前用户ID。
基于程序中某个输入、条件或结果的具体问题
在上述示例中,关键条件是method_exists或is_callable的检查是否足够严格。如果仅检查方法是否存在而不验证其安全性,漏洞即可触发。此外,参数数组$args的来源也必须受控,否则攻击者可注入任意参数。修复方案包括:限制可调用的方法白名单、对用户输入进行严格过滤、避免直接使用用户输入作为函数名或方法名。



















