








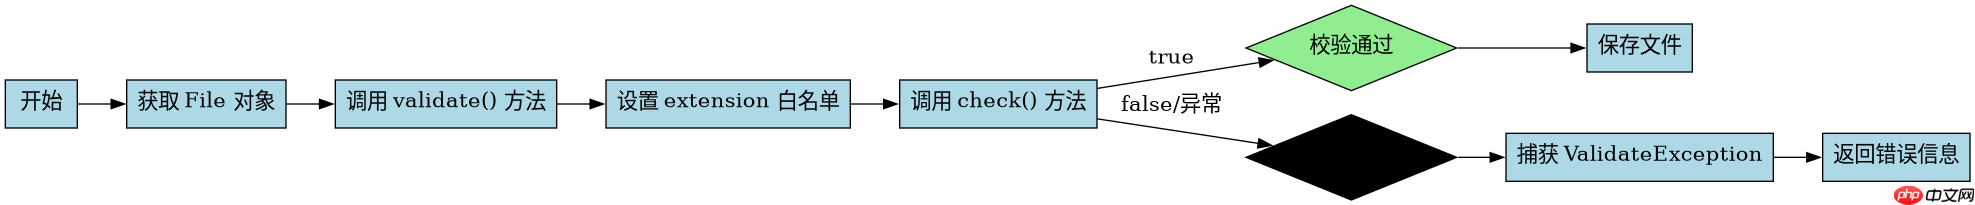
thinkphp8 中可以使用 think\file\file 类的 validate() 方法结合 extension 规则来校验后缀白名单。具体做法是实例化 file 对象后,调用 $file->validate(['extension' => 'jpg,png,gif']),该方法会返回一个验证器对象,通过 check() 方法执行检查,若后缀不在白名单内则抛出异常或返回 false。
validate() 方法如何配置后缀白名单?
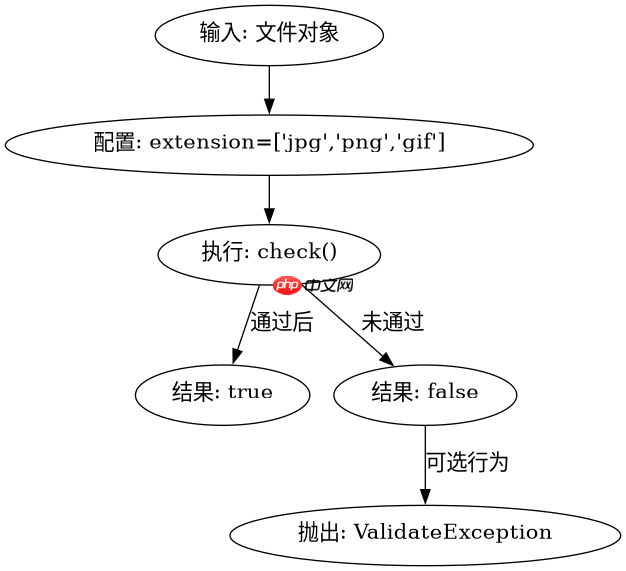
在 ThinkPHP8 中,validate() 方法接受一个关联数组作为参数,其中键名为验证规则名称(如 extension),键值为允许的后缀列表,支持字符串逗号分隔或数组形式。配置完成后,调用 check() 即可触发校验,成功时返回 true,失败时抛出 ValidateException 异常。
<?php
namespace app\controller;

use think\App;
use think\file\UploadedFile;

class Upload
{
    public function index(App $app)
    {
        // 模拟获取上传的文件对象
        $file = $app->request->file('avatar');
        if (!$file) {
            return 'No file uploaded';
        }

        try {
            // 使用 validate 方法设置后缀白名单
            $file->validate(['extension' => ['jpg', 'png', 'gif']]);

            // 执行校验
            if ($file->check()) {
                // 校验通过,保存文件
                $saveName = \think\facade\Filesystem::disk('public')->putFile('avatars', $file);
                return 'Upload success: ' . $saveName;
            } else {
                return 'Validation failed';
            }
        } catch (\think\exception\ValidateException $e) {
            return 'Error: ' . $e->getMessage();
        }
    }
}
上述代码中,validate() 接收 ['extension' => ['jpg', 'png', 'gif']],表示只允许 jpg、png 和 gif 格式。如果用户上传了 .exe 文件,check() 将返回 false,或者如果未捕获异常,则会抛出 ValidateException。实际运行中,建议捕获异常以获取具体的错误信息。
立即学习“PHP免费学习笔记(深入)”;

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
如何自定义后缀白名单的提示信息?
当校验失败时,默认的错误提示可能不够友好。可以通过在 validate() 的参数中指定具体的错误消息,或者在调用 check() 后手动处理 ValidateException 中的 getError() 方法来获取自定义提示。更灵活的方式是使用 rule 数组结构,为每个规则定义 message 字段。

<?php
namespace app\controller;

use think\App;
use think\file\UploadedFile;

class UploadCustomMsg
{
    public function index(App $app)
    {
        $file = $app->request->file('document');
        if (!$file) {
            return 'No file uploaded';
        }

        try {
            // 自定义错误消息
            $rules = [
                'extension' => ['doc', 'docx', 'pdf'],
                'message' => [
                    'extension' => '仅支持 doc, docx, pdf 格式的文件'
                ]
            ];

            $file->validate($rules);

            if ($file->check()) {
                $saveName = \think\facade\Filesystem::disk('public')->putFile('docs', $file);
                return 'Upload success: ' . $saveName;
            } else {
                return 'Validation failed';
            }
        } catch (\think\exception\ValidateException $e) {
            // 获取自定义错误信息
            return 'Error: ' . $e->getError();
        }
    }
}
在此示例中,rules 数组包含了 extension 规则和对应的 message。当用户上传非指定后缀文件时,ValidateException 会被抛出,并通过 getError() 返回“仅支持 doc, docx, pdf 格式的文件”。这种方式比默认提示更清晰,便于用户理解。
如果文件没有后缀名,validate() 会如何处理?
当上传的文件没有后缀名时,think\file\File 的 validate() 方法在处理 extension 规则时,会将空后缀视为不匹配任何白名单项,从而导致校验失败。这是因为 extension 规则内部会提取文件的扩展名,若为空字符串,则不会出现在允许的列表中。
<?php
// 假设有一个无后缀文件
$file = new UploadedFile('/tmp/noext', 'noext', 'application/octet-stream', 0, true);

try {
    $file->validate(['extension' => ['txt', 'log']]);
    if ($file->check()) {
        echo 'Passed';
    } else {
        echo 'Failed';
    }
} catch (\think\exception\ValidateException $e) {
    echo 'Error: ' . $e->getError();
}
// 输出: Error: The :attribute must be one of txt, log
?>
在上述代码中,noext 文件没有后缀,extension 规则校验失败,抛出异常并提示“必须为 txt, log 之一”。这表明 validate() 对无后缀文件采取严格拒绝策略,符合安全最佳实践。


















