








查看thinkphp官方安全公告需访问其官网或github仓库,而使用composer audit则是通过运行命令扫描当前项目的依赖漏洞。具体做法是:在终端执行composer audit,该命令会检查composer.lock中列出的包是否存在已知的安全漏洞,并输出报告。
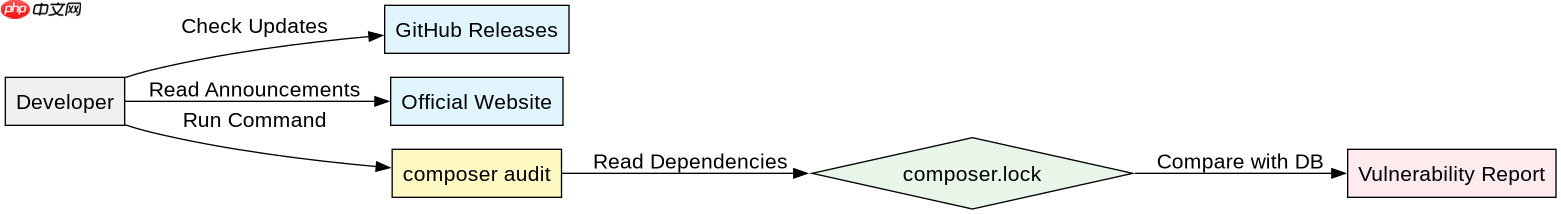
如何获取ThinkPHP的安全更新信息?
开发者应关注ThinkPHP的官方GitHub发布页面和官方网站的公告栏。这些渠道会第一时间发布针对特定版本的安全补丁和升级建议。例如,当发现SQL注入或XSS漏洞时,官方会提供具体的版本号对比和修复方案。
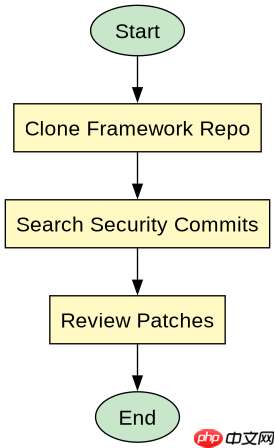
git clone https://github.com/top-think/framework.git
cd framework
git log --oneline | grep -i "security\|fix"
上述命令用于克隆ThinkPHP核心框架仓库并搜索包含“security”或“fix”关键字的提交记录。这能帮助开发者快速定位到最近的安全修复提交。实际结果将显示一系列提交哈希和简短描述,其中明确标注了安全相关的修改内容。
立即学习“PHP免费学习笔记(深入)”;

composer audit 命令的具体行为是什么?
composer audit命令依赖于Packagist提供的安全数据源。它读取项目根目录下的composer.lock文件,提取所有已安装的包及其版本,然后与已知漏洞数据库进行比对。如果存在风险,它会列出受影响的包、漏洞类型及建议的升级版本。

composer require composer/composer
composer audit --format=json > audit_report.json
这段代码演示了如何将审计结果导出为JSON格式以便程序化处理。首先确保安装了Composer自身作为依赖(虽然通常不需要),然后运行audit命令并将输出重定向到audit_report.json文件。预期结果是生成一个包含详细漏洞信息的JSON文件,方便后续集成到CI/CD流程中。
当composer audit检测到高危漏洞时如何处理?
一旦composer audit报告了高危漏洞,首要任务是立即升级受影响的包到安全版本。例如,若报告指出symfony/http-foundation存在远程代码执行风险,应运行composer update symfony/http-foundation来更新该包。同时,需验证业务逻辑是否受到影响,并进行回归测试。



















