








自己购买的php程序做文件解密,核心合规风险在于是否拥有合法的授权许可以及是否违反《计算机软件保护条例》。如果该程序是商业软件且你仅购买了使用权而非源代码所有权,擅自对加密文件进行逆向工程或解密可能构成侵权;如果是开源软件或明确允许修改的授权协议(如mit、apache),则通常无法律障碍。具体做法上,需先确认购买合同中的知识产权条款,区分“使用授权”与“源码获取权”,并评估解密行为是否涉及规避技术保护措施(drm)。若程序用于内部业务且你有合法副本,建议优先联系供应商获取源码或官方解密工具,以避免法律纠纷。
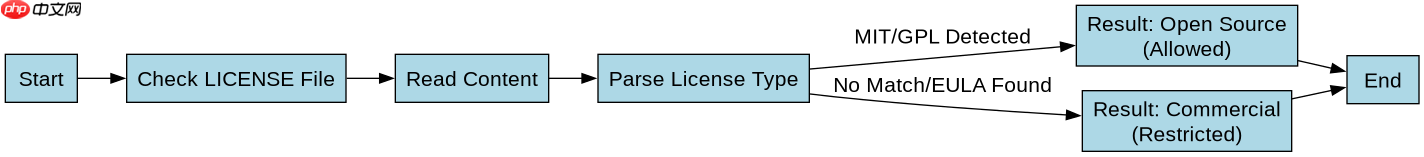
如何判断购买的是商业闭源还是开源授权?
判断的关键在于查看软件的许可证类型和购买凭证。商业闭源软件通常附带EULA(最终用户许可协议),明确禁止反向工程和解密;而开源软件(如GPL、MIT)则允许查看和修改源码。若购买的是二开授权或源码版,则解密操作完全合法。实践中,应检查程序根目录下的LICENSE文件或购买时的合同附件,确认是否包含“源代码交付”或“修改权”条款。若无明确说明,默认视为闭源商业软件,此时解密存在高风险。
// 示例:检查PHP程序中常见的授权标识
// 在index.php或config.php中查找以下关键词
$license_type = 'commercial'; // 假设值
if (file_exists('LICENSE')) {
    $content = file_get_contents('LICENSE');
    if (strpos($content, 'MIT') !== false || strpos($content, 'GPL') !== false) {
        $license_type = 'open_source';
    }
}
echo "License Type: " . $license_type;
上述代码通过读取LICENSE文件内容来判断授权类型。若返回open_source,则解密行为通常受开源协议保护;若为commercial,则需进一步审查EULA。注意,此方法仅适用于程序本身包含许可证文本的情况,部分商业软件可能隐藏该信息,此时应以购买合同为准。
立即学习“PHP免费学习笔记(深入)”;

解密过程中如何避免触犯反规避技术措施的法律红线?
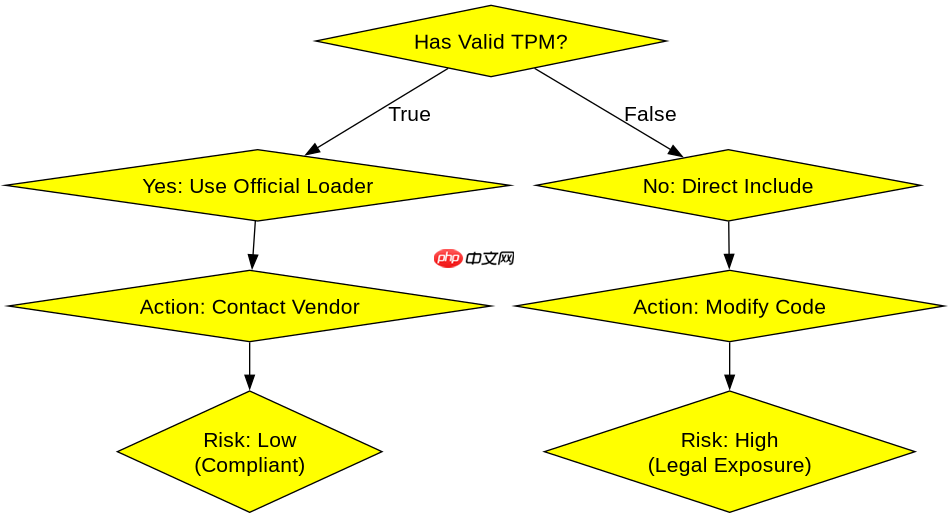
避免触犯法律红线的关键在于不主动破坏有效的技术保护措施(TPM)。根据《著作权法》及相关国际条约,绕过加密、混淆等DRM技术可能单独构成违法,即使你拥有软件副本。因此,若程序使用了Zend Guard、ionCube等加密扩展,直接尝试破解这些扩展的算法属于高风险行为。合规做法是:仅在必要时(如故障排查)对已获授权的副本进行有限度的分析,且不向第三方传播解密后的代码或工具。若必须解密,应确保操作限于本地环境,且不用于商业分发。
// 示例:安全地加载加密的PHP文件(假设已有官方解密库)
// 注意:此处仅为示意,实际需使用供应商提供的合法接口
function safe_load_encrypted_file($file_path) {
    if (!extension_loaded('ioncube_loader')) {
        throw new Exception('Missing official loader extension');
    }
    // 使用官方扩展自动处理解密,不手动干预
    require_once $file_path;
}
该代码强调依赖官方扩展而非自行破解。若程序依赖ionCube或Zend等加密方案,强行剥离这些扩展可能导致程序无法运行或触发法律风险。开发者应优先联系供应商获取兼容的运行时环境或授权源码,而非尝试逆向工程加密模块。此方法确保了解密过程在技术层面和法律层面的双重合规性。
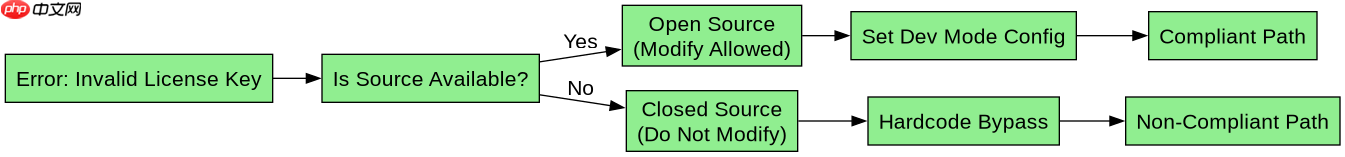
基于程序中某个输入、条件或结果的具体问题:当程序抛出"Invalid License Key"时,能否通过修改代码跳过验证?
当程序抛出"Invalid License Key"错误时,通过修改代码跳过验证属于典型的规避技术措施行为,即便你拥有合法副本,也可能违反授权协议中的“不得篡改”条款。具体而言,若程序使用哈希校验或远程验证机制,硬编码绕过可能导致功能失效或触发反作弊机制。合规建议是:不要直接修改核心验证逻辑,而是通过配置项(如.env文件)切换至开发模式,或申请临时测试密钥。若程序为开源且允许修改,则可调整验证逻辑,但需保留原始版权信息并遵守相应开源协议。


















