








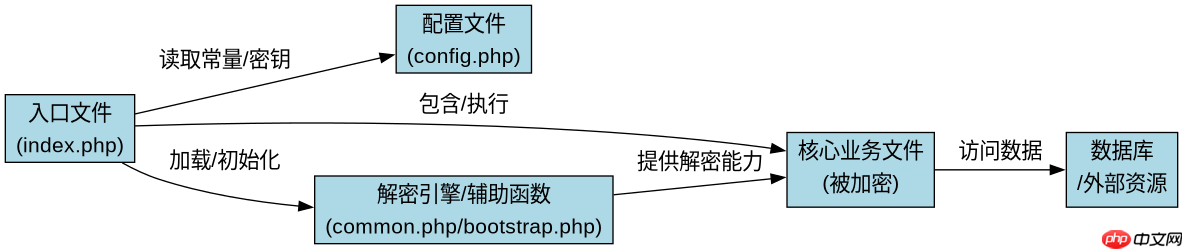
网站源码中通常被加密的是包含核心业务逻辑、数据库连接配置或商业授权验证的php文件,解密前重点需要查看入口文件(如index.php)、配置文件(如config.php)以及全局初始化文件(如common.php)。通过检查这些文件的加载顺序和常量定义,可以定位到实际的加密函数调用点,从而找到解密所需的密钥或算法实现。
如何识别被混淆的核心业务文件
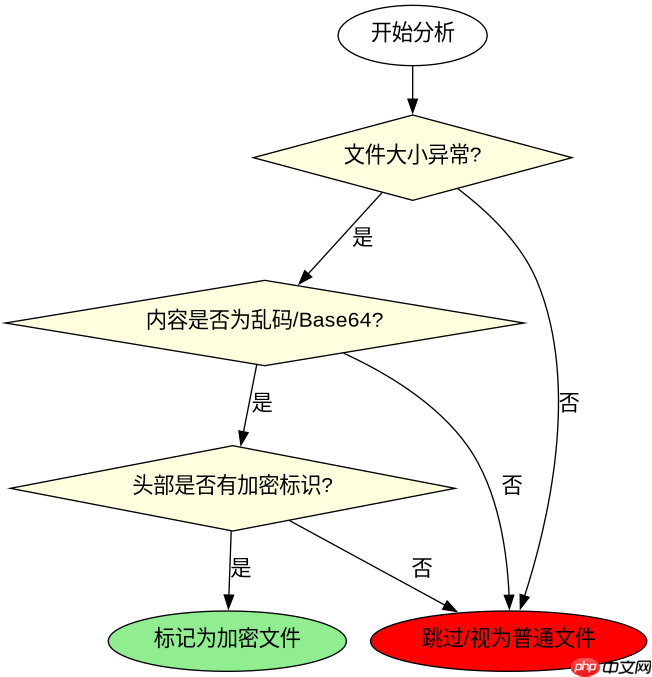
识别被混淆的文件主要看文件大小与代码量的比例,以及是否包含非标准的字符序列。通常,经过Zend Guard、ionCube或自定义Base64编码加密的文件,其体积会显著大于同功能的普通脚本,且头部会有明显的标识符。在排查时,应优先关注那些位于应用根目录或核心库目录下,但内容无法直接阅读的php文件。
<?php
// 模拟一个被加密的核心文件 core.php
// 实际文件中可能是一长串乱码或base64字符串
$encoded_data = "PD9waHAKZWNobyAnSGVsbG8gV29ybGQnOwo/Pg==";
// 解密过程通常在入口文件中触发
if (function_exists('custom_decrypt')) {
    $code = custom_decrypt($encoded_data, 'secret_key');
    eval($code);
} else {
    die('Decryption failed');
}
?>
上述代码展示了典型的加密文件结构:数据部分被编码,并通过一个特定的解密函数进行还原。在实际场景中,你需要找到这个`custom_decrypt`函数的定义位置,它通常不在当前文件中,而是在其他被信任的引导文件中。
立即学习“PHP免费学习笔记(深入)”;

入口文件中的加载机制分析
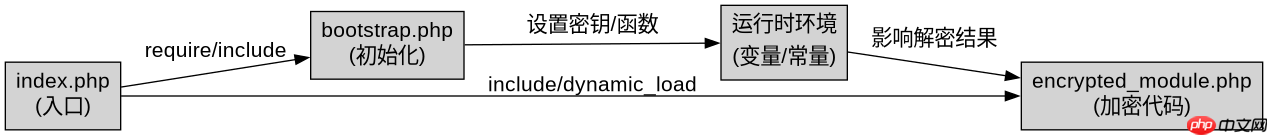
入口文件是理解整个应用启动流程的关键,它负责加载依赖并初始化环境。在解密前,必须仔细审查入口文件(如index.php)中的`require`或`include`语句,特别是那些动态生成的路径或带有条件判断的加载逻辑。很多时候,解密引擎或密钥管理器就是通过入口文件被引入内存的。
<?php
// index.php 示例
define('APP_PATH', __DIR__ . '/app');

// 加载基础框架
require APP_PATH . '/bootstrap.php';

// 动态加载核心模块
$core_file = APP_PATH . '/core/encrypted_module.php';
if (file_exists($core_file)) {
    // 这里可能会触发解密逻辑
    include $core_file;
}

// 启动应用
App::run();
?>
在这个例子中,`bootstrap.php`很可能包含了解密所需的辅助函数或类。如果`encrypted_module.php`是被加密的文件,那么它的解密行为往往依赖于`bootstrap.php`中预先设置的上下文。因此,查看入口文件不仅是为了看谁被加载了,更是为了看加载时的环境准备情况。
配置文件中的密钥与常量定义
配置文件(如config.php)通常存储着数据库凭证、API密钥以及应用级别的常量。在解密过程中,这些常量往往充当解密密钥的一部分,或者用于控制解密后的执行流程。例如,某些加密方案会使用配置中的特定哈希值作为盐值(Salt)来增强安全性。因此,提取配置文件中的关键常量是逆向工程的重要一步。



















