








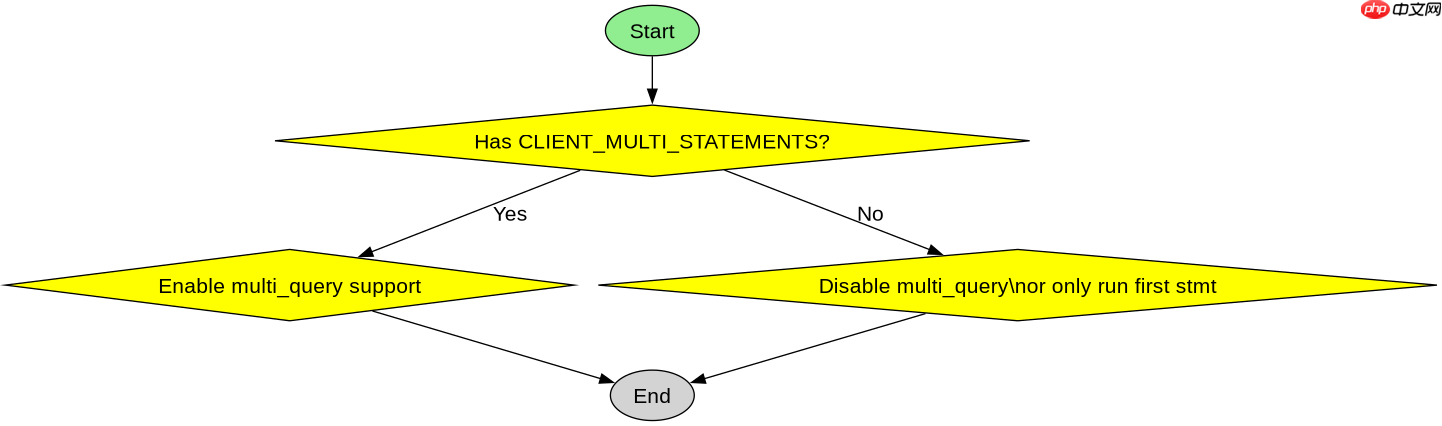
通过实例化 mysqli 时传入 client_multi_statements 标志位可以开启多语句执行,默认关闭。开启后若未严格过滤输入,攻击者可通过拼接恶意 sql 语句(如追加 drop table)直接操作数据库,导致数据泄露或破坏。

如何开启多语句执行功能
在 PHP 中,可以通过构造函数或 real_connect() 方法的第四个参数 $client_flags 来开启该功能。必须使用常量 MYSQLI_CLIENT_MULTI_STATEMENTS,否则即使字符串中包含分号,multi_query() 也会报错或只执行第一条语句。
\u003c?php
$host = '127.0.0.1';
$user = 'root';
$pass = '';
$db   = 'test_db';

// 开启 CLIENT_MULTI_STATEMENTS
$client_flags = MYSQLI_CLIENT_MULTI_STATEMENTS;

$mysqli = new mysqli($host, $user, $pass, $db, 3306, '', $client_flags);

if ($mysqli->connect_error) {
    die('Connect Error: ' . $mysqli->connect_error);
}

// 执行多语句
$sql = "SELECT 1; SELECT 2";
if ($mysqli->multi_query($sql)) {
    do {
        if ($result = $mysqli->store_result()) {
            var_dump($result->fetch_all());
            $result->free();
        }
    } while ($mysqli->more_results() && $mysqli->next_result());
}

$mysqli->close();
?\u003e
上述代码成功连接并执行了两条查询。注意:只有开启了该标志位,multi_query() 才会解析分号后的内容。如果未开启,multi_query() 会返回 false 并提示语法错误。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
开启后的安全风险与防御
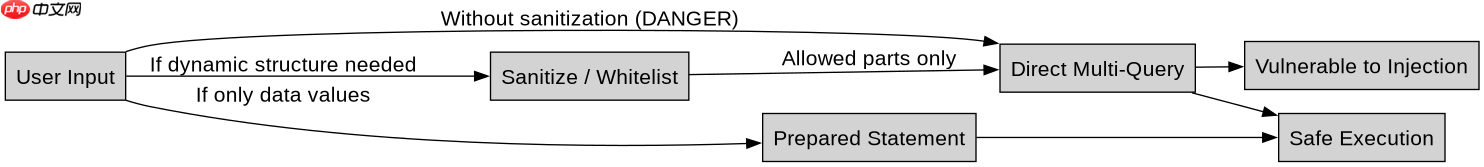
开启多语句执行后,最大的风险是 SQL 注入攻击者可以利用分号截断原意并追加恶意命令。例如,用户输入 ; DROP TABLE users-- 会被当作独立语句执行。防御的核心是:永远不要将用户输入拼接到 SQL 中;若必须用多语句,确保所有输入都经过白名单校验或使用预处理语句(但预处理语句不支持多语句中的动态表名/列名)。此外,数据库账户应遵循最小权限原则,避免使用具有 DROP、ALTER 等高危权限的账号运行 Web 应用。
\u003c?php
// 危险示例:直接拼接用户输入
$user_input = $_GET['id']; // 假设输入为: 1; DROP TABLE users--
$sql = "SELECT * FROM items WHERE id = $user_input";
$mysqli->multi_query($sql); // 可能执行 DROP TABLE

// 安全示例:使用预处理语句(但不支持多语句中的动态结构)
$stmt = $mysqli->prepare("SELECT * FROM items WHERE id = ?");
$stmt->bind_param("s", $user_input);
$stmt->execute();

// 若必须多语句且需安全:对每个部分单独验证
$parts = explode(';', $user_input);
foreach ($parts as $part) {
    $part = trim($part);
    if (!preg_match('/^[0-9]+$/', $part)) {
        die('Invalid input');
    }
    // 仅允许数字的多语句场景
}
?\u003e
关键结论:多语句执行本身不是漏洞,但结合未过滤的用户输入就是高危漏洞。务必区分“动态 SQL 结构”与“动态数据值”。前者无法用预处理完全解决,需严格白名单;后者必须用预处理。生产环境中建议禁用多语句执行,除非业务强依赖且已实施多层防护。
基于实际输入条件的具体行为验证
当输入包含非法字符(如字母)时,multi_query() 会因语法错误中断后续执行。例如,输入 1; abc 会导致第二条语句失败,但第一条已成功。此时 more_results() 仍返回 true,但 store_result() 会失败。开发者需检查每条语句的执行状态,而非仅依赖整体返回值。


















