








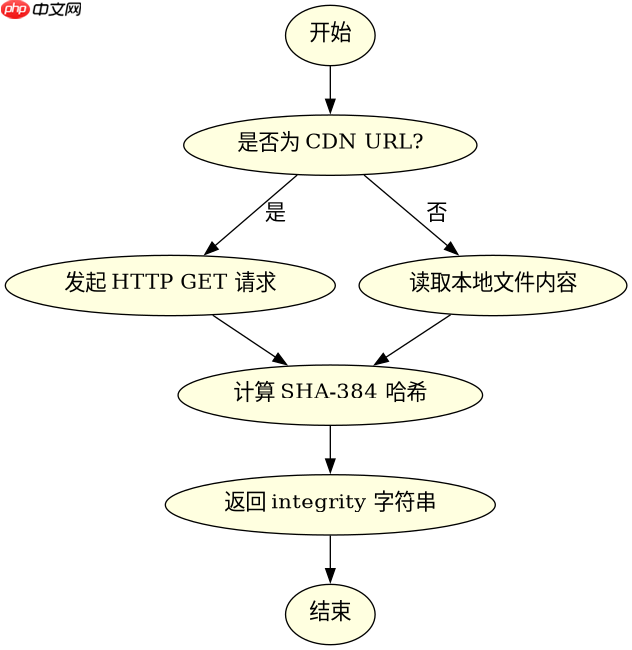
在 symfony 8.2 中,给外部前端资源添加 sri(subresource integrity)校验的核心做法是调用 twig\extension\coreextension 提供的 sri_hash() 函数。该函数接收资源的 url 或本地文件路径作为参数,自动计算其 sha-384 哈希值并返回完整的 integrity 属性字符串。开发者只需在模板中将该函数的返回值赋值给 <script></script> 或 <link> 标签的 integrity 属性,即可实现内容完整性校验。

如何在 Twig 模板中集成 SRI 属性?
直接在 HTML 标签中使用 sri_hash() 函数生成哈希值。对于 CDN 引入的外部脚本或样式表,这是最标准的做法。
{% block stylesheets %} <link rel="stylesheet" href="https://cdn.example.com/style.css" integrity="{{ sri_hash('https://cdn.example.com/style.css') }}" crossorigin="anonymous" />{% endblock %}{% block javascripts %} <script src="https://cdn.example.com/app.js" integrity="{{ sri_hash('https://cdn.example.com/app.js') }}" crossorigin="anonymous"></script>{% endblock %}上述代码展示了在 stylesheets 和 javascripts 块中的具体用法。注意必须同时设置 crossorigin="anonymous" 属性,否则浏览器会因 CORS 策略拒绝读取远程资源以计算哈希,导致 SRI 失效。如果资源位于本地,直接传入文件路径即可,例如 sri_hash('assets/js/main.js')。
立即学习“前端免费学习笔记(深入)”;

HISUI 前端框架基础开发指南。HISUI 是基于 easyui 二次开发的 jQuery UI 组件库,专为医疗信息系统设计。当涉及 HISUI 组件开发、jQuery easyui 表格/表单/布局/窗口、医疗系统前端页面编写时使用此 skill。 涵盖 40 个组件的官方文档参考,支持声明式与编程式两种初始化方式,提供 $cm/$m 数据访问方法。
如何处理动态生成的资源 URL?
当资源 URL 由变量动态决定时,同样可以直接将变量传递给 sri_hash()。该函数支持对 HTTP/HTTPS URL 进行实时请求获取内容并计算哈希,也支持对本地文件系统路径进行读取计算。

{# 假设 version 是从配置或构建工具获取的版本号 #} {% set js_url = 'https://cdn.example.com/app.' ~ version ~ '.js' %} <script src="{{ js_url }}" integrity="{{ sri_hash(js_url) }}" crossorigin="anonymous"></script>在此场景中,js_url 是一个拼接后的完整 URL。sri_hash() 会向该 URL 发起 GET 请求,下载最新内容并计算 SHA-384 哈希。这种方式确保了即使 CDN 上的文件被替换,只要哈希不匹配,浏览器就会阻止加载。若需验证不同输入下的行为,可对比传入有效 URL 与无效 URL 的情况:有效 URL 返回哈希字符串,无效 URL(如网络不可达)可能抛出异常或返回空值,具体取决于 Symfony 的配置和错误处理机制。
基于 sri_hash() 函数对本地文件计算的示例问题
当使用 sri_hash() 处理本地文件时,它直接读取文件内容并计算哈希,不涉及网络请求。这适用于构建阶段预先生成哈希,或在开发环境中快速验证文件完整性。
// 假设在控制器或服务中调用(非 Twig 环境)$hash = $twig->getRuntime(Twig\Extension\CoreExtension::class)->sriHash('src/Resources/public/js/vendor.js');echo $hash;上述代码演示了在非模板环境中如何获取本地文件的 SRI 哈希。输出结果是一个类似 sha384-... 的字符串。该过程仅依赖文件系统的可读性,速度快且稳定。若文件内容发生变化,重新调用该函数会得到不同的哈希值,从而反映内容变更。这种机制可用于确保本地打包的资源未被意外篡改。


















