








htmlspecialchars 在默认参数下无法防御 xss,因为未指定编码和标志位。必须显式传入 utf-8 编码和 ent_quotes 标志才能正确转义单引号、双引号及特殊字符。输出上下文决定了是否需要转义以及使用哪种转义策略,html 实体转义适用于 html 内容区域,而 javascript 上下文则需要专门的 js 转义或 csp。
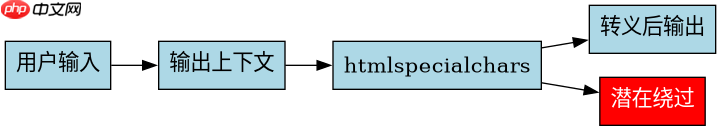
哪些场景会被绕过?
htmlspecialchars 在以下场景中会被绕过:未指定编码导致多字节字符截断攻击;未设置 ENT_QUOTES 导致单引号未被转义从而破坏属性边界;输入包含已存在的 HTML 实体时可能被双重解码;以及在非 UTF-8 编码环境下处理特定字节序列时可能产生漏洞。
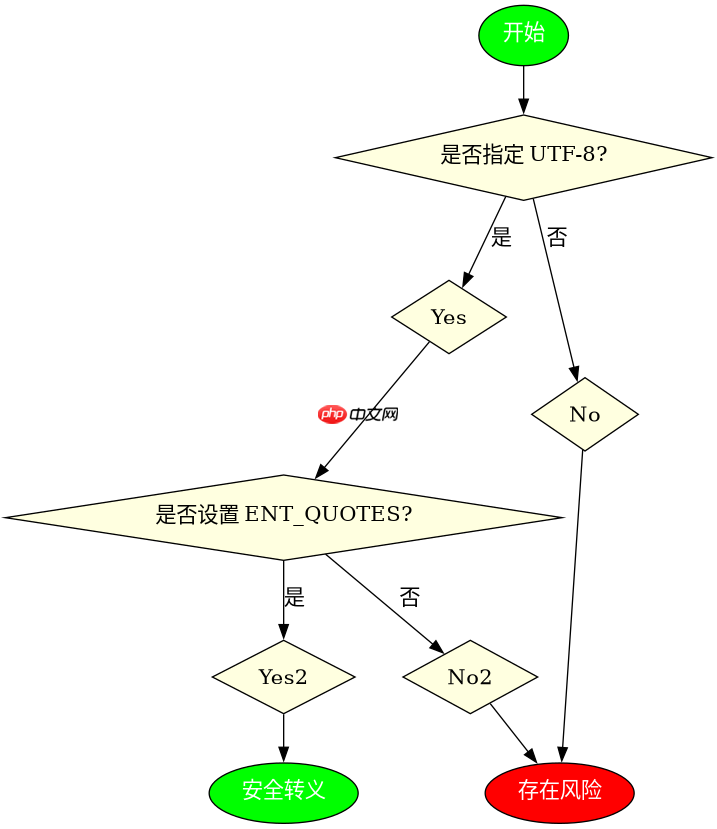
<?php // 危险用法:未指定编码和标志位 $unsafe = htmlspecialchars($input); // 安全用法:指定 UTF-8 和 ENT_QUOTES $safe = htmlspecialchars($input, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8'); // 测试用例 $input = "<script>alert(1)</script>"; echo $safe; // <script>alert(1)</script> $input2 = "' onclick='alert(1)';"; echo $safe; // ' onclick='alert(1)'; ?>
输出上下文怎么理解?
输出上下文指数据被插入到网页中的位置,不同上下文需要不同的转义策略。HTML 正文中直接使用 htmlspecialchars 即可;HTML 属性中需确保引号被转义;JavaScript 脚本中应使用 json_encode 或专用 JS 转义函数;URL 参数中应使用 urlencode。错误地跨上下文使用转义函数会导致安全漏洞。

生成可在 deepbi 沙箱 iframe 内运行或作为独立文件运行的交互式 HTML 页面,使用 `window.deepbi` JS SDK 实现数据查询、空间管理、文件浏览及用户操作。当用户提出以下需求时启用该能力: - 创建 KPI 仪表盘、数据表格、文件浏览器、成员列表、管理页面; - 明确要求“转成 dhtml”、“转译成 HTML”、“把 XX 页面转成……”、“控制台页面”、“管理后台”、“DeepBI 页面迁移”; - 提及位于 `apps/console/src/featur
立即学习“PHP免费学习笔记(深入)”;
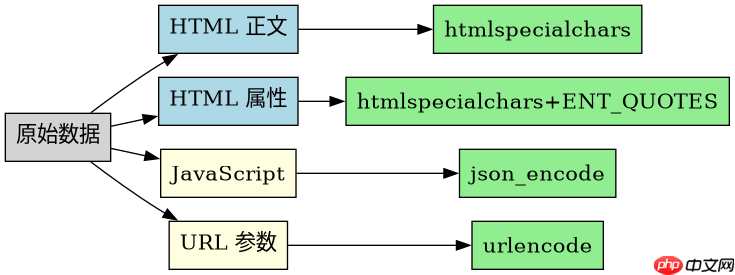
<?php
// HTML 上下文
$html_content = htmlspecialchars($user_input, ENT_QUOTES, 'UTF-8');

// 属性上下文
$attr_value = htmlspecialchars($user_input, ENT_QUOTES, 'UTF-8');

// JavaScript 上下文(推荐)
$js_data = json_encode($user_input);

// URL 上下文
$url_param = urlencode($user_input);
?>
基于程序中某个输入、条件或结果的具体问题
当输入包含多字节字符且未指定 UTF-8 编码时,htmlspecialchars 可能因字符截断导致绕过。例如在 GBK 编码下,某些多字节字符的高位字节可能与预定义实体冲突,导致转义失败。因此,始终指定 UTF-8 编码是防止此类问题的关键。



















