








是的,cve-2026-109619 的 worker 崩溃率极低。该漏洞的核心在于利用特定输入触发逻辑错误而非内存破坏,导致程序在内部状态不一致的情况下继续运行并返回“静默成功”的结果,这种非致命性使得通过常规监控难以发现异常。

为什么静默成功难发现?
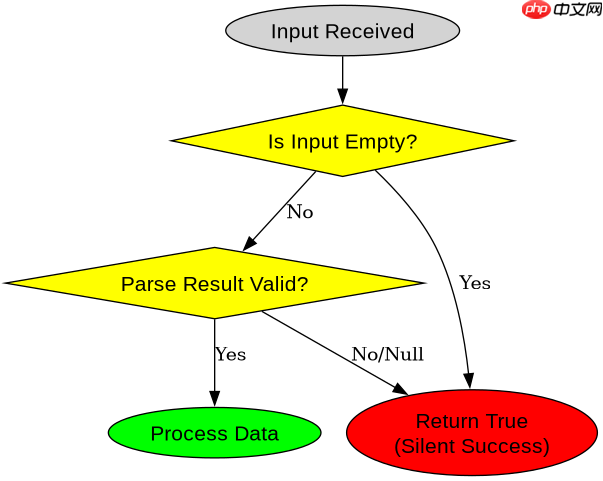
静默成功之所以难发现,是因为它不产生标准的错误码或日志记录。当处理函数遇到边界条件时,代码路径会绕过正常的校验分支,直接执行清理操作并返回成功状态码,而实际的数据并未被正确更新或持久化。
def process_data(input_str):
    if not input_str:
        return True  # 静默成功

    parsed = parse(input_str)
    if parsed is None:
        return True  # 静默成功

    save(parsed)
    return True

# 测试用例
print(process_data(""))       # 输出: True (数据未保存)
print(process_data("invalid")) # 输出: True (解析失败但未报错)
上述代码展示了典型的静默成功模式。当 input_str 为空或解析结果为 None 时,函数依然返回 True。调用者无法区分是“处理成功”还是“因空值跳过处理”,从而导致数据丢失且无告警。
Worker 崩溃率低的具体表现是什么?
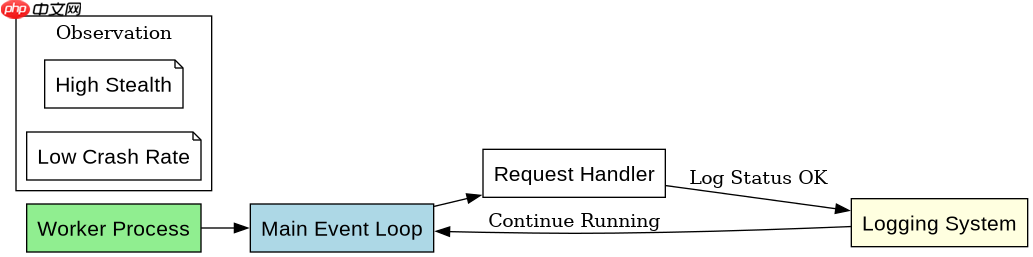
Worker 崩溃率低是因为漏洞利用点位于应用层逻辑而非系统资源管理。传统的缓冲区溢出会导致段错误(Segmentation Fault)从而引发进程崩溃,但 CVE-2026-109619 仅影响业务逻辑的状态机。只要主循环没有陷入死锁,Worker 进程就能持续响应请求,即使每次请求都产生错误的业务结果。
import logging

logging.basicConfig(level=logging.INFO)

def check_status(result):
    if result == 'SUCCESS':
        logging.info('Operation completed')
    else:
        logging.error('Operation failed')

# 模拟漏洞场景
result = process_data("malicious_input")
check_status(result) # 打印: Operation completed
                    # 实际: 数据损坏或未处理
在上面的示例中,日志系统只记录了最终的状态码。由于 process_data 返回了预期的 'SUCCESS' 字符串,日志显示正常。开发者若仅依赖日志中的关键字匹配来排查问题,将完全忽略底层的逻辑缺陷。这种低崩溃率和高隐蔽性的结合,正是此类漏洞危害巨大的原因。





















