








thinkphp8 的 runtime 目录出现异常 php 文件,通常是因为应用开启了自动加载或缓存机制,将某些逻辑生成了临时文件。处理方法是立即删除这些异常文件,并检查最近部署的代码、插件或第三方库是否存在恶意注入或配置错误。如果确认是正常缓存,可以清理 runtime 目录并重新生成。
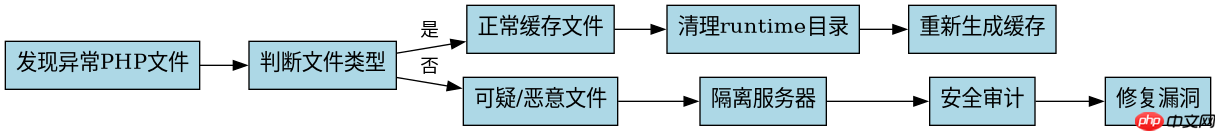
如何安全地清理 runtime 目录
直接删除 runtime 目录下的所有文件是最直接的解决方式。ThinkPHP 会在下次请求时自动重建必要的缓存和日志文件。执行命令前请确保没有正在运行的进程占用这些文件。
rm -rf /path/to/your/thinkphp/runtime/*
清理后,访问网站触发一次完整请求,观察是否重新生成正常的缓存文件。如果异常文件再次出现,说明有代码在持续写入。
如何排查异常文件的来源
如果删除后异常文件迅速重现,需要定位写入源。可以使用 inotifywait 监控目录变化,或者检查最近的代码提交和插件安装记录。重点检查 config/app.php 中的缓存设置和路由定义。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
立即学习“PHP免费学习笔记(深入)”;
# 安装 inotify-tools (Linux) sudo apt-get install inotify-tools # 监控 runtime 目录 inotifywait -m -r -e create,modify /path/to/your/thinkphp/runtime/
通过监控输出,可以找到是哪个脚本或进程在创建或修改文件。结合服务器日志(如 Nginx 或 Apache 日志)分析请求来源,有助于识别潜在的恶意攻击或配置错误。
基于特定异常文件名的问题分析
如果异常文件名为类似 .env.php 或 cache_*.php 的形式,这通常是 ThinkPHP 的正常缓存行为,但文件名异常可能暗示路径配置错误。检查 config/cache.php 中的驱动配置,确保存储路径指向正确的 runtime 子目录。若文件名为随机字符串且包含可执行代码,则极可能是 Webshell 植入,需立即隔离服务器并进行安全审计。














