








在thinkphp8的cors配置中,`credentials`设为`true`与通配符`*`冲突意味着浏览器会拒绝该跨域请求。当允许携带凭证(cookie、authorization头)时,响应头中的`access-control-allow-origin`不能是通配符`*`,必须明确指定具体的源地址,否则浏览器出于安全考虑会拦截响应。

CORS规范对凭证和通配符的限制是什么
根据W3C CORS规范,当客户端发起带有`withCredentials: true`的请求时,服务端返回的`Access-Control-Allow-Origin`如果为`*`,浏览器将判定为无效并抛出错误。这是因为通配符无法区分可信来源,而凭证涉及用户敏感数据,必须绑定到特定的域名以确保安全性。ThinkPHP8遵循这一标准,在中间件层面进行校验。
use think\facade\Config;

// 配置cors.php
return [
    'allow_origins' => ['http://localhost:3000'], // 必须指定具体源
    'allow_methods' => ['GET', 'POST', 'PUT', 'DELETE'],
    'allow_headers' => ['Content-Type', 'Authorization'],
    'expose_headers' => ['X-Total-Count'],
    'max_age' => 3600,
    'credentials' => true, // 开启凭证支持
];
上述配置中,`allow_origins`被设置为具体的前端开发服务器地址。如果将其改为`['*']`,当前端使用`fetch`或`axios`并设置`credentials: true`时,浏览器控制台将报错:`The value of the 'Access-Control-Allow-Origin' header in the response must not be the wildcard '*' when the request's credentials mode is 'include'.`
立即学习“PHP免费学习笔记(深入)”;

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
如何在ThinkPHP8中动态处理多源凭证请求
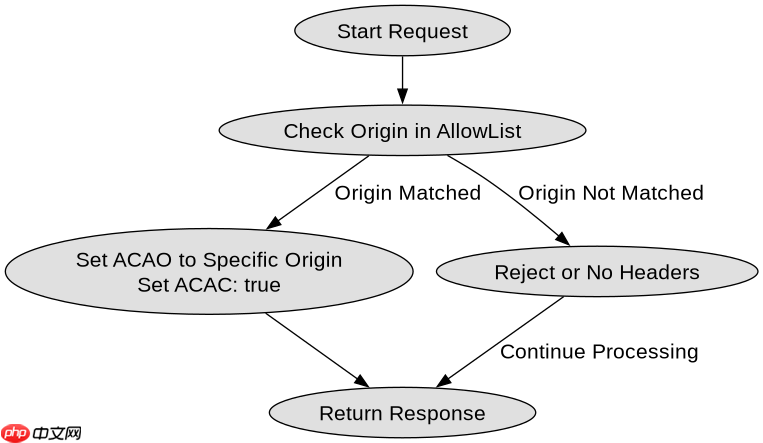
对于需要支持多个不同前端域名的场景,不能简单地在配置文件中使用静态数组。需要在中间件中动态读取请求的`Origin`头,判断其是否在白名单内,若匹配则将该`Origin`写入响应头,从而实现动态的源匹配。这种方式既满足了多源需求,又避免了使用通配符导致的凭证冲突。
namespace app\middleware;

class Cors
{
    protected $allowOrigins = [
        'http://localhost:3000',
        'https://www.example.com'
    ];

    public function handle($request, \Closure $next)
    {
        $origin = $request->header('Origin');
        if ($origin && in_array($origin, $this->allowOrigins)) {
            header("Access-Control-Allow-Origin: $origin");
            header('Access-Control-Allow-Credentials: true');
            header('Access-Control-Allow-Methods: GET, POST, PUT, DELETE, OPTIONS');
            header('Access-Control-Allow-Headers: Content-Type, Authorization');
        }

        if ($request->isOptions()) {
            return response('', 204);
        }

        return $next($request);
    }
}
在该中间件逻辑中,只有当请求的`Origin`存在于预定义的白名单数组中时,才会动态设置`Access-Control-Allow-Origin`为当前请求的来源。这样,浏览器接收到的响应头是一个具体的URL而非`*`,从而允许携带凭证的请求通过验证。如果请求的`Origin`不在白名单中,则不设置该头,浏览器也会拒绝跨域访问,确保了安全性。
未正确配置动态源会导致什么具体错误
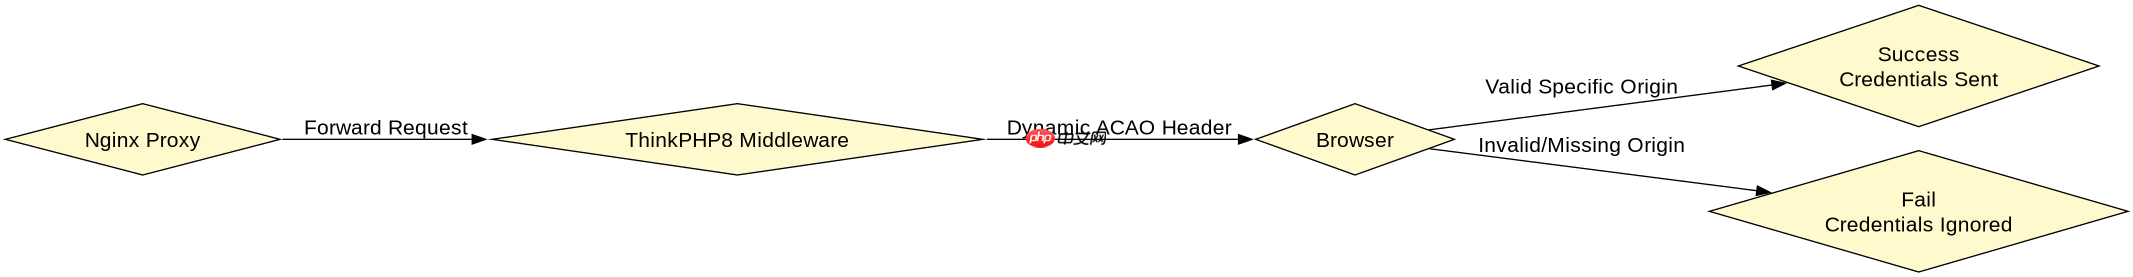
如果在动态处理逻辑中遗漏了对`Origin`的校验,或者错误地将所有非白名单请求也设置了`Allow-Origin`头但未正确传递凭证信息,开发者可能会遇到混合内容错误或凭证被忽略的问题。特别是在使用Nginx等反向代理时,如果代理层提前处理了CORS头且未透传正确的源,也会导致此冲突。确保应用层中间件与服务器配置一致是关键。


















