








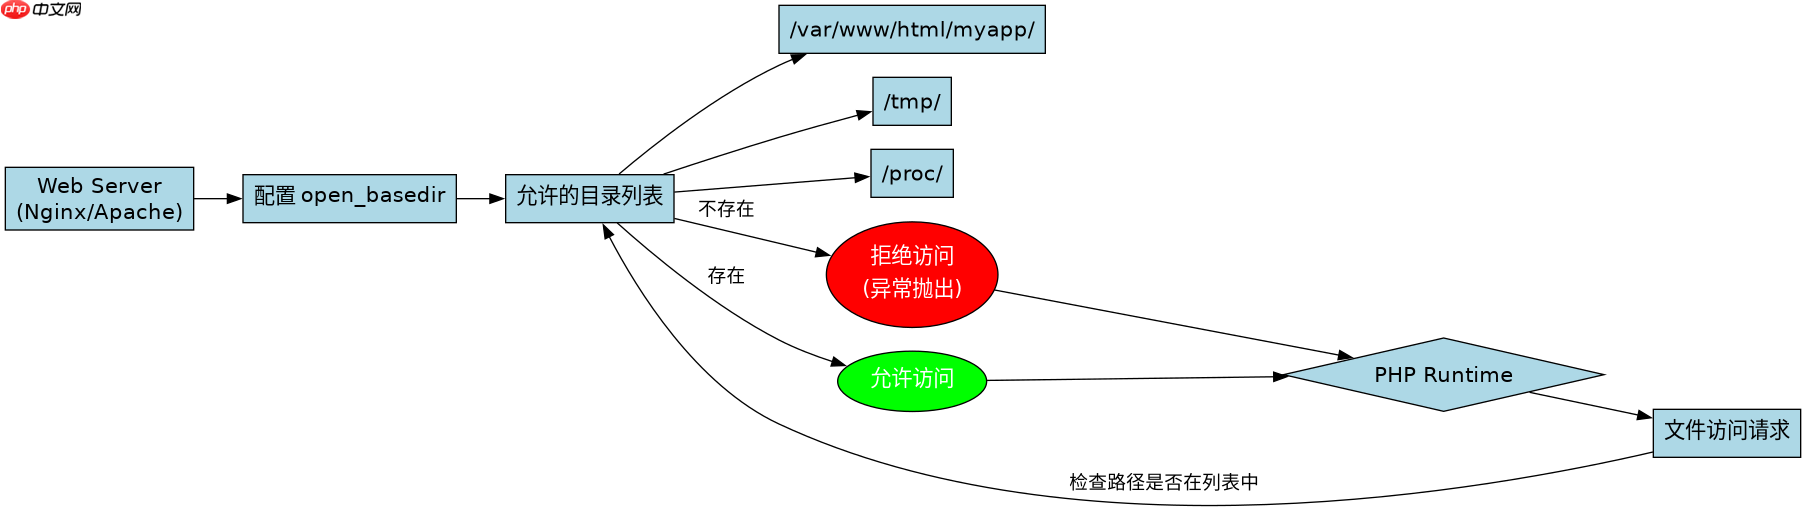
在thinkphp中配置`open_basedir`限制文件访问范围,核心做法是在web服务器(如nginx或apache)的虚拟主机配置文件中设置`php_admin_value open_basedir`指令,将其指向项目根目录。这样做会强制php只能读取该目录及其子目录下的文件,从而防止跨目录访问敏感文件。需要注意的是,如果项目中使用了第三方库或框架依赖了系统级路径(如临时目录),必须将这些路径一并加入白名单,否则会导致运行时错误。
Nginx环境下如何配置open_basedir
在Nginx环境中,通过修改站点配置文件中的`fastcgi_param`或直接使用`php_admin_value`来生效限制。以ThinkPHP 6为例,假设项目位于`/var/www/html/myapp`,我们需要将该路径设为唯一允许访问的根目录。若应用需要读写日志或缓存,需确保这些子目录也在范围内。以下是一个标准的Nginx配置片段,展示了如何针对特定域名应用此限制。
server {
    listen 80;
    server_name myapp.example.com;
    root /var/www/html/myapp/public;
    index index.php index.html;

    # 关键配置:限制PHP脚本的文件访问范围
    location ~ \.php$ {
        fastcgi_pass unix:/run/php/php8.1-fpm.sock;
        fastcgi_index index.php;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        include fastcgi_params;

        # 设置open_basedir,仅允许访问项目目录和必要的系统临时目录
        fastcgi_param PHP_VALUE "open_basedir=/var/www/html/myapp/:/tmp/:/proc/";
    }
}
上述配置中,`fastcgi_param PHP_VALUE`是向PHP-FPM传递INI设置的关键。这里不仅包含了项目根目录`/var/www/html/myapp/`,还显式添加了`/tmp/`和`/proc/`。这是因为ThinkPHP在运行时会生成临时会话文件或缓存文件到`/tmp`,且某些函数可能依赖`/proc`信息。如果不添加这些路径,当代码尝试创建临时文件时,PHP会抛出“File not allowed in open_basedir”异常。重启Nginx和PHP-FPM服务后,配置立即生效。
Apache环境下如何配置open_basedir
在Apache环境中,配置方式略有不同,通常使用`.htaccess`文件或直接在`httpd.conf`中使用`php_admin_value`指令。对于ThinkPHP项目,推荐使用`.htaccess`进行目录级控制,这样更灵活且无需重启服务器。同样以`/var/www/html/myapp`为例,在项目根目录下创建或编辑`.htaccess`文件,加入以下配置:

立即学习“PHP免费学习笔记(深入)”;
# 启用RewriteEngine (ThinkPHP默认已包含)
RewriteEngine On

# 设置open_basedir限制
php_admin_value open_basedir /var/www/html/myapp/:/tmp/:/proc/

# 其他ThinkPHP路由规则...
RewriteCond %{REQUEST_FILENAME} !-d
RewriteCond %{REQUEST_FILENAME} !-f
RewriteRule ^(.*)$ index.php/$1 [QSA,PT,L]
这段配置直接作用于当前目录及其子目录。`php_admin_value`确保了普通用户无法在`.htaccess`中覆盖这一安全设置。与Nginx类似,这里也必须包含`/tmp/`和`/proc/`。如果ThinkPHP的应用配置中指定了自定义的缓存路径(例如`runtime/cache`),只要该路径位于`/var/www/html/myapp/`之下,就不需要额外添加。但如果缓存路径被设置在项目根目录之外(例如`/data/cache`),则必须在`open_basedir`值中加入`/data/cache/`,否则框架将无法写入缓存文件,导致严重性能下降或功能失效。
当open_basedir限制了非项目目录的访问时会出现什么问题
当`open_basedir`严格限制了文件访问范围,而ThinkPHP代码或依赖库试图访问受限目录外的文件时,最直接的表现是抛出`UnexpectedValueException`或`ErrorException`,提示“open_basedir restriction in effect”。常见场景包括:上传文件时目标目录不在白名单内、读取系统配置文件、或者调用`file_get_contents`访问外部URL(若未正确配置)。此外,如果数据库连接依赖于特定的Socket路径(如`/var/run/mysqld/mysqld.sock`),而该路径未被加入白名单,数据库连接也会失败。
为了解决这个问题,开发者需要在保持安全限制的同时,精准添加必要的例外路径。例如,如果ThinkPHP项目需要将上传文件保存到`/var/www/uploads`,但该目录与项目根目录`/var/www/html/myapp`平行,则必须在`open_basedir`中添加`/var/www/uploads/`。同时,应检查所有涉及文件操作的代码,确保没有硬编码绝对路径指向受限区域。对于动态生成的路径,建议使用相对路径或基于项目根目录的常量定义,以减少配置复杂度并提高可移植性。
















