








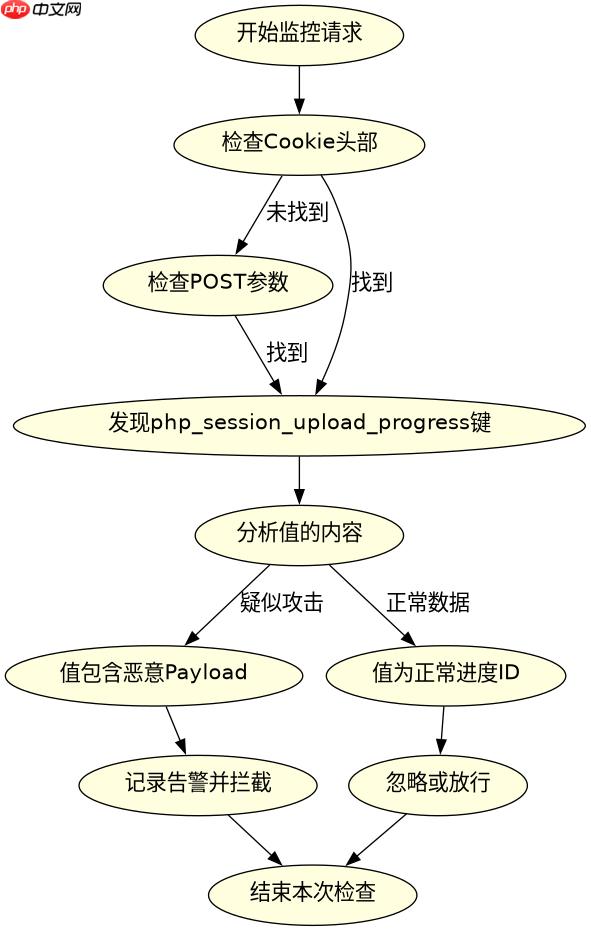
宝塔waf拦截php_session_upload_progress攻击字段的核心做法是启用并配置“防sql注入”或“自定义规则”,针对http请求中的session cookie或post参数进行正则匹配。具体而言,需要在waf设置中添加一条规则,匹配包含`php_session_upload_progress`键名且值为非空字符串的请求,将其判定为恶意行为并拦截(返回403)。该攻击利用php的session上传进度特性,通过构造特定的cookie头触发内存中的session变量写入,进而可能引发文件包含或信息泄露,因此直接阻断该字段的传输是最有效的防御手段。

如何识别PHP_SESSION_UPLOAD_PROGRESS攻击特征?
攻击者通常会在HTTP请求的Cookie头部中插入名为`php_session_upload_progress`的字段,或者在POST数据中包含同名参数。正常的PHP应用在处理文件上传时会自动处理此字段以显示进度,但攻击者会利用它来覆盖Session内容或触发特定的解析漏洞。识别的关键在于监控包含该特定键名的请求,特别是当其值看起来像编码后的Payload或异常大的数据时。
curl -v -X POST http://localhost/upload.php \
  -H "Cookie: php_session_upload_progress=test_payload" \
  -F "file=@/etc/passwd"
上述命令模拟了一个典型的攻击请求。当宝塔WAF启用了针对该字段的拦截规则后,服务器将拒绝此请求。在实际部署中,建议同时监控`$_SESSION`数组的变化,确保没有意外的变量被覆盖。如果业务确实需要上传功能,应确保PHP版本已更新到安全版本,并考虑禁用不必要的Session特性或使用更安全的会话管理机制。
立即学习“PHP免费学习笔记(深入)”;

由 ReMe 驱动的记忆管理系统,支持跨会话记忆持久化、自动应用用户偏好以及智能上下文压缩...
宝塔WAF中具体的拦截规则配置步骤是什么?
在宝塔面板中,进入“软件商店”找到“宝塔WAF”并进行设置。在“自定义规则”或“防注入”选项卡中,添加一条新的拦截规则。规则类型选择“Cookie”或“POST参数”,匹配模式使用正则表达式。例如,可以设置匹配键名为`php_session_upload_progress`的规则。动作设置为“拦截”或“禁止”。保存后,WAF将实时过滤符合该模式的请求。

# 宝塔WAF自定义规则示例 (Nginx配置片段)
# 注意:实际配置需在宝塔面板UI中完成,此处仅为逻辑示意
if ($http_cookie ~* "php_session_upload_progress=.+") {
    return 403;
}
配置完成后,可以通过再次发送包含该字段的请求来验证规则是否生效。如果请求被返回403状态码,说明拦截成功。此外,建议在测试环境中先进行灰度测试,避免误伤正常业务。对于高并发场景,确保WAF的性能设置合理,以免因规则匹配导致延迟增加。定期更新WAF规则库也是保持防护有效性的关键。
如果业务必须使用Session上传进度,如何平衡安全与功能?
如果业务逻辑依赖于`php_session_upload_progress`功能,完全拦截该字段会导致上传进度无法显示。此时,可以采取更精细化的策略:仅拦截该字段中疑似恶意的值(如包含特殊字符、过长的Base64编码等),而不是简单地拦截所有非空值。另一种方法是限制该字段的长度和格式,只允许数字或简单的ID。同时,确保PHP的`session.upload_progress.enabled`配置项在不需要时被关闭,从源头上减少攻击面。定期检查Web日志,分析是否有异常的Session写入操作,有助于及时发现潜在的攻击尝试。

















