


企业把邮件、文档、teams 协作和 sharepoint 站点都迁到 microsoft 365 之后,难的从来不是“有没有开安全功能”,而是怎么把告警、标记、权限和审计串成一套真能落地的防护链。defender 负责第一时间揪出异常行为,purview 负责给敏感数据套上规则,sharepoint 和站点权限再把访问边界收严,三层配合起来,云端数据的安全与合规才算真正落地。
先把 Defender 当成云端风险总控台
日常运维里最头疼的,就是邮件钓鱼、账号异常登录、可疑附件传播这些问题散在不同功能入口。Defender 的事件列表完全可以当第一道总览门户:进后台先拉最近 30 天的事件数量、优先级、受影响资产,直接排好当天要优先处理的风险。对中小团队来说,这一步不用追求看完所有告警,先把高危、持续活跃、牵涉多端点的事件优先处理掉就行。
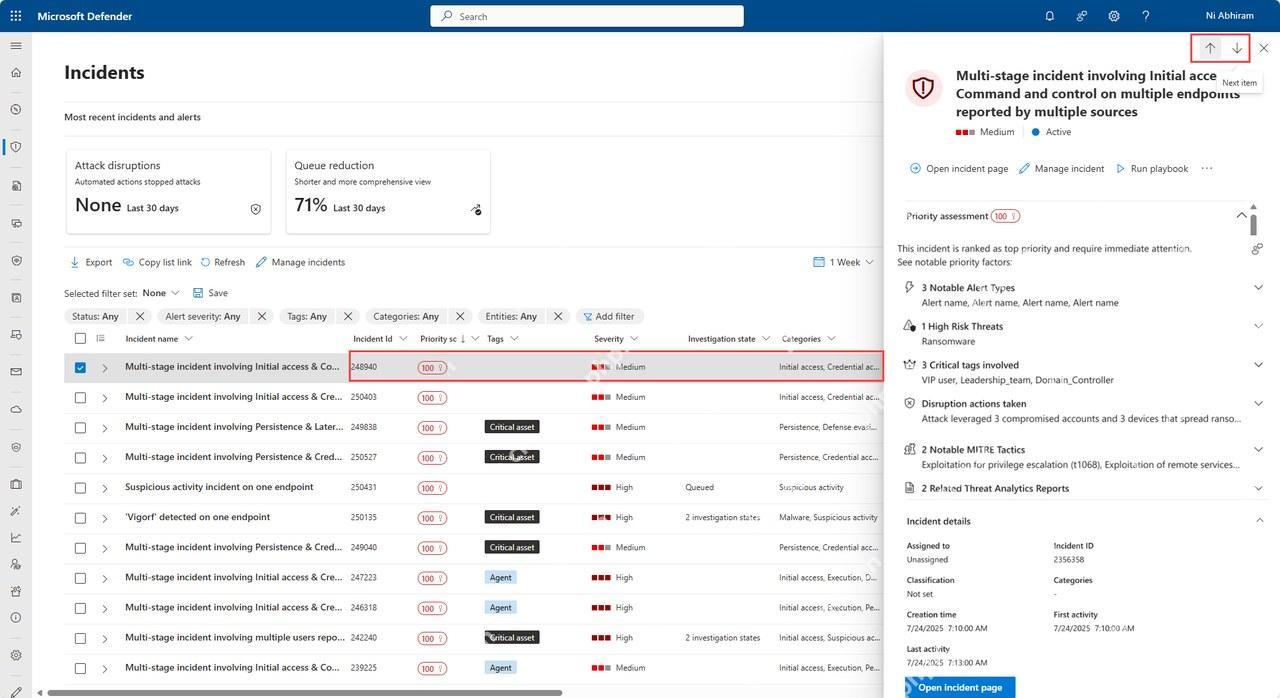
看列表时可以固定三项判断标准:是否涉及核心账号、是否影响共享文档入口、是否已经跨越邮件与终端两个以上来源。如果同时满足这三项,别先纠结细节,直接进事件详情页做溯源,这样能避免把时间浪费在低风险告警上。
用事件图谱定位异常链路,别只盯单条告警
很多云端攻击不是一下子就爆发的,都是先发钓鱼邮件、再诱导点击、再拿到账号或文档入口。Defender 的事件图谱能把账号、设备、链接、邮件、活动轨迹全串起来看,比单独读零散的告警描述更容易判断实际影响范围。实际处理时,先确认可疑链接和账号之间的关联,再看它有没有后续触发文档访问、权限变更或异常下载的动作。
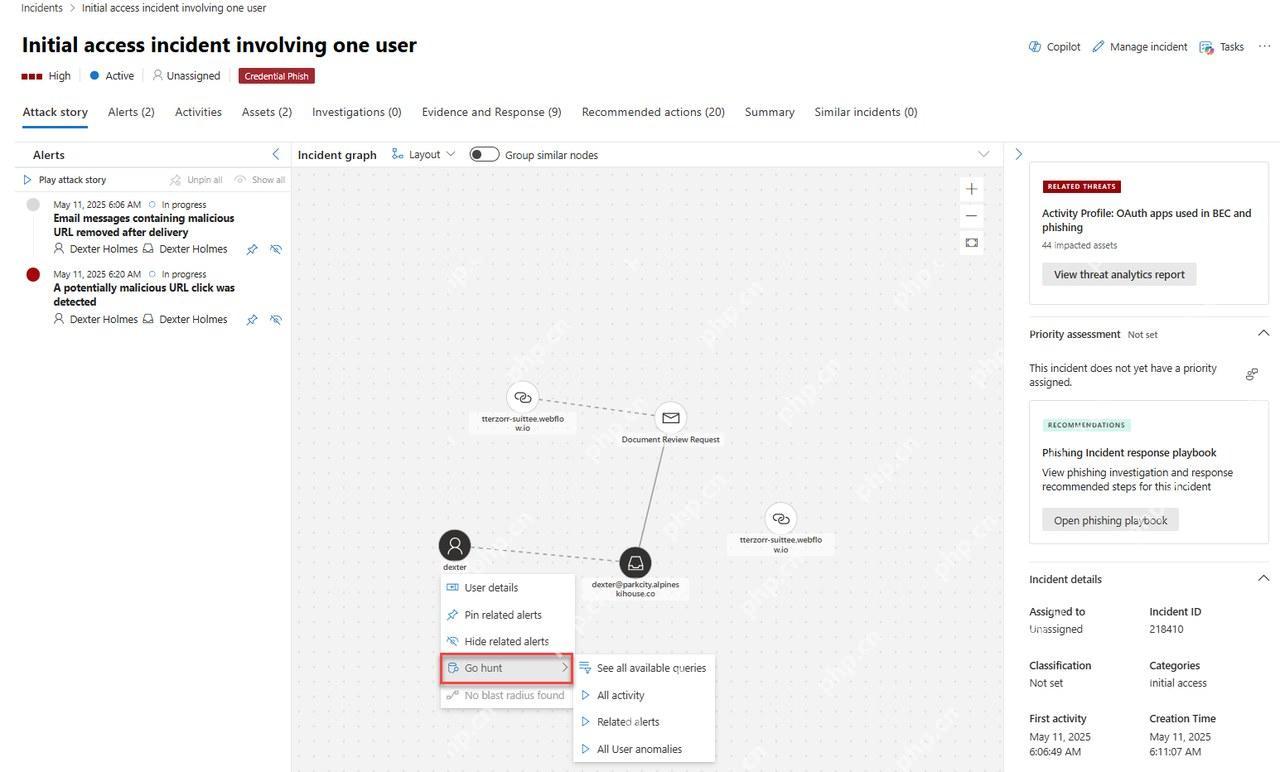
如果图谱里已经能看到异常 URL、可疑用户和相关告警互相连通,处理顺序按下面来就行:
- 先临时限制可疑账号的关键资源访问权限,避免风险继续扩散。
- 再核查该账号近期访问过的 SharePoint、Teams 和 OneDrive 文件。
- 最后补做邮件检索、终端排查和管理员操作审计,把同批次风险全部清完。
给敏感数据打标签,先搞清楚“哪些内容最重要”
很多团队装了安全产品,却没先给数据划清等级,结果所有文件都按同一个标准处理,最后要么限制太松等于没做,要么管太严误伤正常业务。Purview 的敏感度标签适合先把合同、财务、客户资料、内部经营文档按重要程度分层。标签定明确了,后面无论是邮件发送、外部共享还是下载打印,都能直接挂上对应的限制规则。
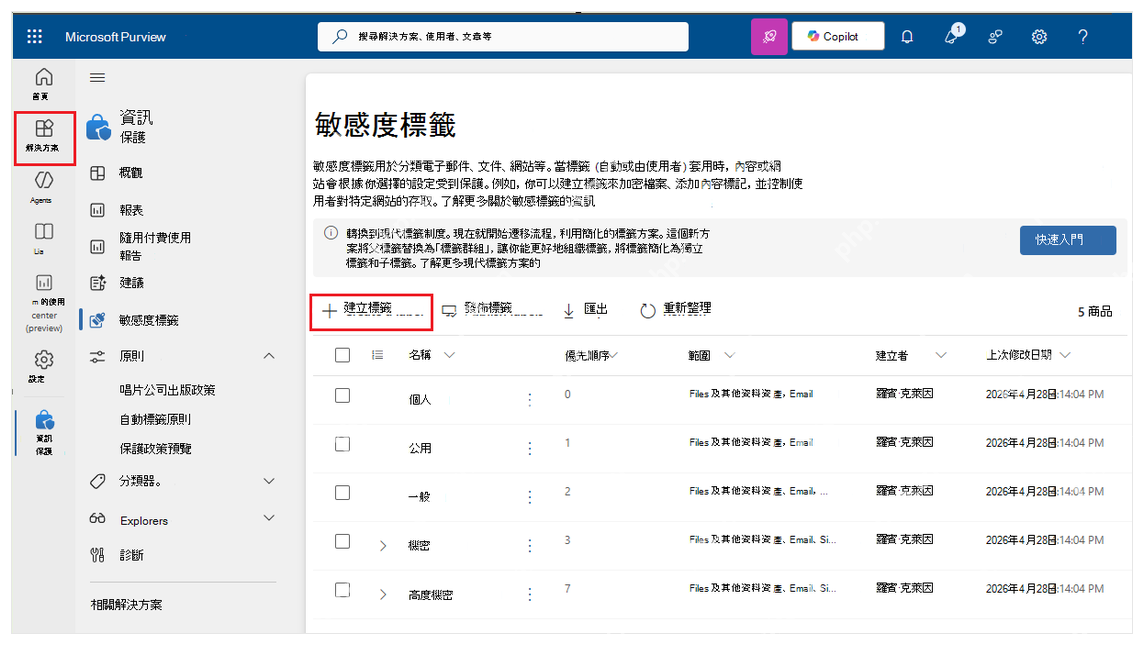
实际配置别一上来就做十几个等级,先从“公开、内部、机密、高度机密”这种业务岗一眼能看懂的四层开始。名称越直白,员工越容易在 Outlook、Word、Excel 和 PowerPoint 里主动选对标签,后续合规策略推起来也没那么多阻力。
再把标签策略落到邮件、文档和站点权限上
建好标签只是第一步,真正起作用的是发布策略。发布策略决定谁能看到这些标签、哪些应用会强制使用、哪些内容必须受到保护。企业做云端数据管理,至少要让 Outlook、Office 文档和 SharePoint 站点接入同一套标签体系,不然员工在邮件里发东西有限制,转头到文档库随便传,合规直接断档。

微软 Outlook 邮箱和日历管理工具(支持世纪互联版 Office 365)。用于查看、发送、搜索邮件,管理日历日程,创建会议,查询忙闲状态。注意:此功能仅支持世纪互联(21Vianet)版 Microsoft 365,使用 login.chinacloudapi.cn。
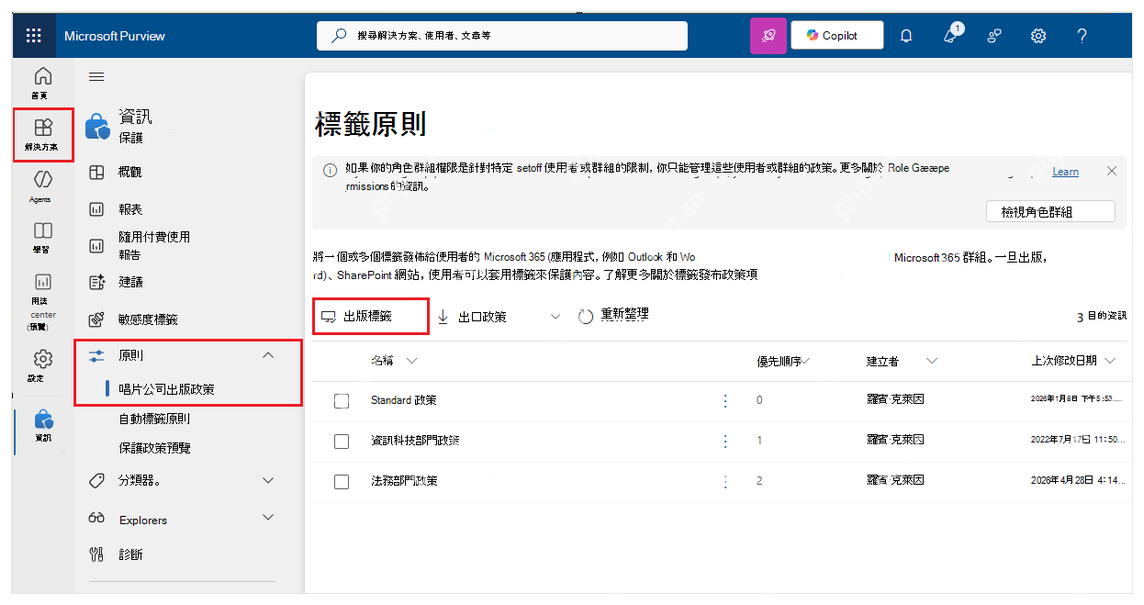
这一步重点盯两件事:一是高敏感标签有没有真正下发到业务部门;二是默认规则有没有覆盖大家最常用的协作场景。比如财务和法务部门的标签策略,可以更严格地限制外发和复制;普通协作资料则保留内部共享效率,这样既能满足合规要求,也不至于把业务流程卡死。
落到 SharePoint 权限,别让“有标签没边界”变成漏洞
很多数据泄露并不是因为系统没识别风险,而是共享入口没把住。SharePoint 文档库和站点权限必须跟前面的 Defender 告警和 Purview 标签联动起来管。管理员至少要定期抽查高敏感文档库的共享设置,确认是否存在“任何持有链接的人可访问”或者历史遗留的宽松权限。
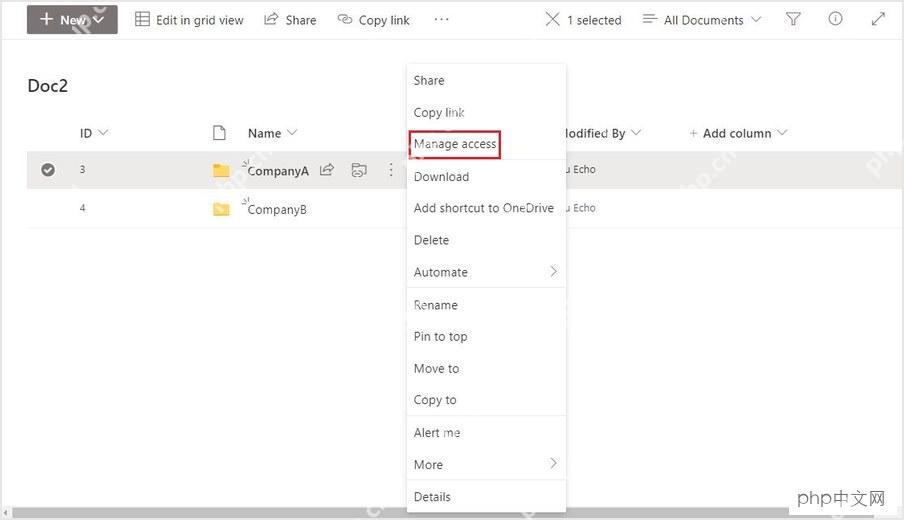
看权限设置不用一条条挨个点完,优先排查三类对象:对外共享频繁的项目文档、跨部门协同站点、包含客户或经营数据的资料库。只要这些位置的共享设置还偏松,前面做的告警和标签防护都很容易被绕开。
直接访问权限要按人、按组、按角色复核
企业常见的问题不是完全没有权限控制,而是权限累积太久没人清理。人员调岗、项目结束、临时外包接入后,旧权限经常还留在站点里没删。复核时要把“链接权限”和“直接访问权限”分开看:前者管分享入口,后者管长期成员关系,两边都收紧,才能把长期暴露面降下来。
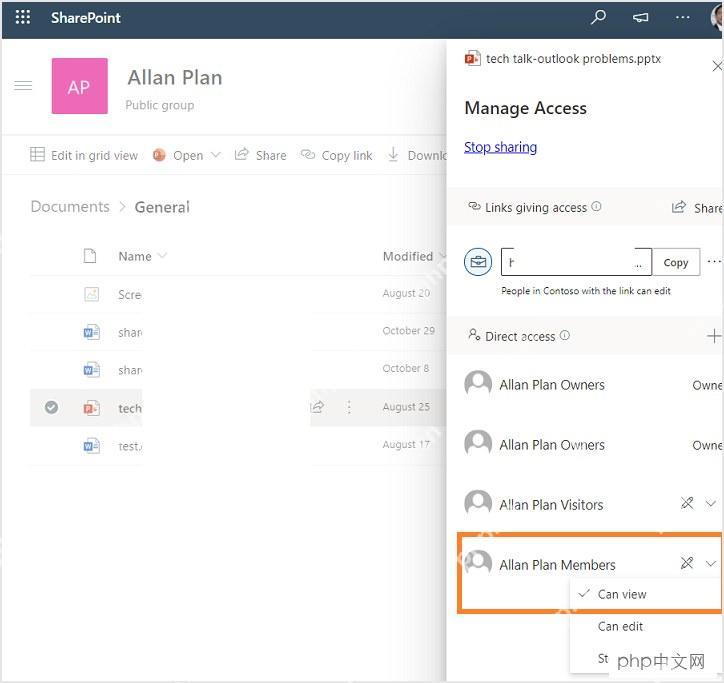
比较稳妥的做法,是把权限复核纳入固定节奏:
- 每周过一次 Defender 高危事件和异常账号。
- 每月抽查一次 Purview 标签命中率与策略覆盖情况。
- 每月或每季度复核一次 SharePoint 重点站点成员、共享链接和直接访问名单。
这么跑下来,Microsoft 365 里的安全告警、数据分类和访问边界就不会各自为战,直接形成闭环:Defender 负责发现风险,Purview 负责标记和约束敏感内容,SharePoint 权限负责把访问动作真正卡在边界内。企业云端数据安全与合规要长期稳定,靠的正是这套持续复核、不断收严的组合动作。














