





讲师中心 微信公众号

工具推荐

视频效率加速
Laper
Laper

剧本策划到成片协作

AniShort
AniShort

AI短剧协同制作平台

剧云
剧云

中文短剧剧本制作平台

updream

一键生成高质量推广成片

PHP 8.6运行受限Twig模板,只开放允许的标签和过滤器

千敏姑娘_6461

千敏姑娘_6461

发布时间:2026-11-22 17:00:09

|

774人浏览过

|

来源于php中文网

原创

php 8.6执行由用户编写的twig模板,应为不可信模板建立专用environment,再通过严格securitypolicy和sandbox渲染。下面使用twig 3.30,只开放for标签及少量过滤器;沙箱用于限制模板能调用的能力,不是html净化器,也不提供独立的cpu或内存隔离。
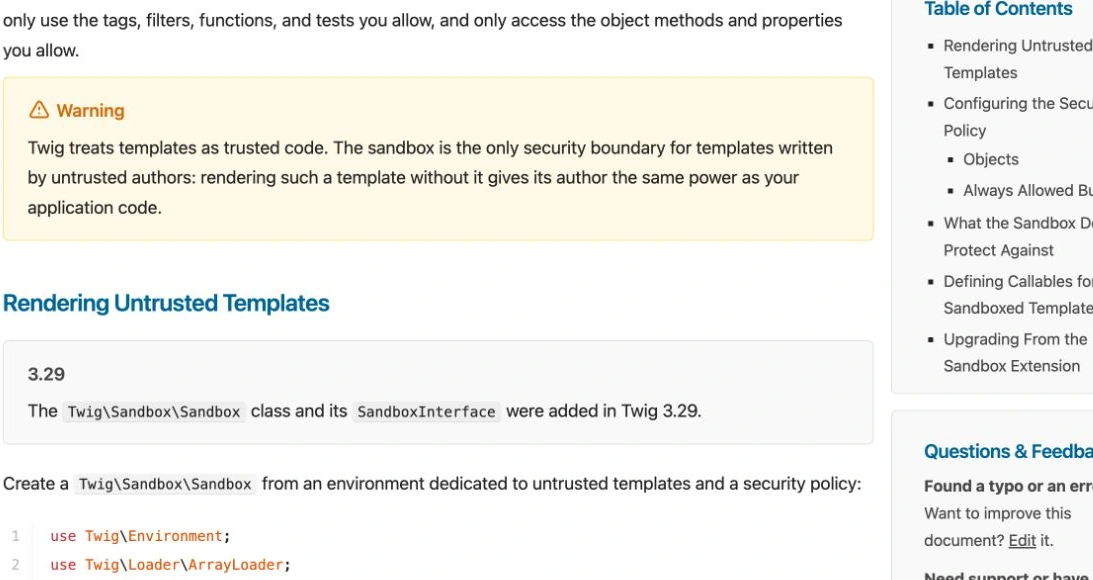
官方文档:Rendering Untrusted Templates

官方文档:Rendering Untrusted Templates

固定版本并隔离模板环境

Twig 3.29引入了下面使用的Sandbox类,旧教程中的扩展接入方式不能直接替代这个示例。安装3.30系列,将用户模板保存在受控的ArrayLoader中,不接入应用自己的文件加载器、全局变量和扩展。

composer require twig/twig:"3.30.*"
官方文档:Environment Options

官方文档:Environment Options

只向模板交付标量与数组

保存sandbox.php。专用环境创建后直接交给Sandbox,不能预先加载或渲染后再启用沙箱。例子输出纯文本,避免把模板中自行写入的HTML当成安全网页。

<?php
require __DIR__.'/vendor/autoload.php';
use Twig\Environment;
use Twig\Loader\ArrayLoader;
use Twig\Sandbox\Sandbox;
use Twig\Sandbox\SecurityPolicy;
use Twig\Sandbox\SecurityError;
$source = "Report: {{ name|upper }}\n{% for item in items %}{{ item }}\n{% endfor %}";
if (strlen($source)>20000) throw new LengthException('Template too large');
$env = new Environment(new ArrayLoader(['report.txt'=>$source]), [
    'autoescape'=>false, 'strict_variables'=>true, 'cache'=>false
]);
$policy = new SecurityPolicy(allowedTags:['for'], allowedFilters:['upper','escape']);
$policy->setStrict(true);
$sandbox = new Sandbox($env, $policy);
try {
    $result = $sandbox->render('report.txt', [
        'name'=>'Inventory', 'items'=>['Keyboard: 12','Mouse: 8']
    ]);
    header('Content-Type: text/plain; charset=utf-8');
    echo $result;
} catch (SecurityError $e) {
    http_response_code(400); echo 'Template uses a forbidden capability';
}

验证允许与拒绝的能力

运行后应得到报表名称及两项库存文字。再把模板改为调用未允许的函数或过滤器,确认得到SecurityError;语法错误、未定义变量等属于其他异常,生产入口还应分别处理并隐藏堆栈。不要向模板上下文交付数据库连接、请求对象或可以执行外部动作的业务对象。

Build MCP servers and clients for PHP applications with the official PHP SDK

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

下载

在沙箱外限制资源和网页输出

长循环与超大输入仍可能消耗资源,应限制模板长度、传入集合大小,并在隔离工作进程中设置超时和内存上限。若要在网页展示这个纯文本结果,整体进行HTML转义;如果确实允许模板生成富文本,还要单独做HTML白名单净化,不能依赖autoescape处理模板作者写入的静态标签。

立即学习“PHP免费学习笔记(深入)”;

热门AI工具

更多
码上飞
码上飞 Hot

一款基于自然语言的AI应用开发平台,可根据用户描述自动生成应用程序,帮助个人和团队快速完成应用原型与开发。

笔灵降AI

一款AI论文写作工具,主要用于论文降AI神器,适配知网及维普!一键降至安全线,100%保留原文格式;无口语化问题,文风更学术,降后字数控制最佳!,适合需要提升相关任务效率的用户。

DeepSeek

DeepSeek是一款面向对话、写作、编程和推理场景的AI大模型工具。

豆包大模型

豆包大模型是一款由字节跳动推出的企业级大语言模型服务平台。

WorkBuddy

一款AI办公效率工具,主要用于腾讯云推出的AI原生桌面智能体工作台,适合需要提升相关任务效率的用户。

VibeKnow
VibeKnow Hot

一款AI视频创作工具,主要用于全球首个AI知识视频创作平台,文档、文章、网页,一键生成视频,适合需要提升相关任务效率的用户。

讯飞智作

讯飞智作是一款AI视频创作工具,AI文本配音工具,数字人课程、营销视频制作。

函子Zion

一款支持AI搭建、可视化编辑和多端发布的全栈无代码开发平台。

蛙蛙写作

一款AI论文写作工具,主要用于超级AI智能写作助手,适合需要提升相关任务效率的用户。

相关专题

更多
php文件怎么打开
php文件怎么打开

打开php文件步骤:1、选择文本编辑器;2、在选择的文本编辑器中,创建一个新的文件,并将其保存为.php文件;3、在创建的PHP文件中,编写PHP代码;4、要在本地计算机上运行PHP文件,需要设置一个服务器环境;5、安装服务器环境后,需要将PHP文件放入服务器目录中;6、一旦将PHP文件放入服务器目录中,就可以通过浏览器来运行它。

13444

2023.09.01

php怎么取出数组的前几个元素
php怎么取出数组的前几个元素

取出php数组的前几个元素的方法有使用array_slice()函数、使用array_splice()函数、使用循环遍历、使用array_slice()函数和array_values()函数等。本专题为大家提供php数组相关的文章、下载、课程内容,供大家免费下载体验。

7681

2023.10.11

php反序列化失败怎么办
php反序列化失败怎么办

php反序列化失败的解决办法检查序列化数据。检查类定义、检查错误日志、更新PHP版本和应用安全措施等。本专题为大家提供php反序列化相关的文章、下载、课程内容,供大家免费下载体验。

2295

2023.10.11

php怎么连接mssql数据库
php怎么连接mssql数据库

连接方法:1、通过mssql_系列函数;2、通过sqlsrv_系列函数;3、通过odbc方式连接;4、通过PDO方式;5、通过COM方式连接。想了解php怎么连接mssql数据库的详细内容,可以访问下面的文章。

4848

2023.10.23

php连接mssql数据库的方法
php连接mssql数据库的方法

php连接mssql数据库的方法有使用PHP的MSSQL扩展、使用PDO等。想了解更多php连接mssql数据库相关内容,可以阅读本专题下面的文章。

5574

2023.10.23

html怎么上传
html怎么上传

html通过使用HTML表单、JavaScript和PHP上传。更多关于html的问题详细请看本专题下面的文章。php中文网欢迎大家前来学习。

4391

2023.11.03

PHP出现乱码怎么解决
PHP出现乱码怎么解决

PHP出现乱码可以通过修改PHP文件头部的字符编码设置、检查PHP文件的编码格式、检查数据库连接设置和检查HTML页面的字符编码设置来解决。更多关于php乱码的问题详情请看本专题下面的文章。php中文网欢迎大家前来学习。

6357

2023.11.09

php文件怎么在手机上打开
php文件怎么在手机上打开

php文件在手机上打开需要在手机上搭建一个能够运行php的服务器环境,并将php文件上传到服务器上。再在手机上的浏览器中输入服务器的IP地址或域名,加上php文件的路径,即可打开php文件并查看其内容。更多关于php相关问题,详情请看本专题下面的文章。php中文网欢迎大家前来学习。

5022

2023.11.13

CVE-2026-114938高危漏洞修复

Java4Shell是OpenJDK Base64解码路径中的远程代码执行漏洞,编号CVE-2026-114938,2026年11月17日披露,官方已发布17.0.21.1、21.0.13.1等修复版本,建议优先升级 。本专题围绕Java4Shell(CVE-2026-114938)持续更新,从漏洞原理、受影响版本、受影响产品到修复与自查一站式汇总,适合Java开发、运维与安全人员快速定位风险。ARM64环境不受影响,x86-64环境请

0

2026.11.22

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
墨刀帮助中心
墨刀帮助中心

共0课时 | 0人学习

MyEclipse学习中心
MyEclipse学习中心

共0课时 | 0人学习

关于我们 免责申明 举报中心 意见反馈 讲师合作 广告合作 最新更新
php中文网:公益在线php培训,帮助PHP学习者快速成长!
关注服务号
PHP中文网订阅号
每天精选资源文章推送

Copyright 2014-2026 https://www.php.cn/ All Rights Reserved | php.cn











