








php验证码session跨页面丢失通常是因为服务器端session存储路径权限不足、客户端cookie被拦截或session id在请求间未正确传递。解决的核心做法是确保`session_start()`在所有涉及验证码生成和验证的脚本顶部优先调用,检查`session.save_path`目录权限,并保证前端表单提交时携带了正确的session cookie。
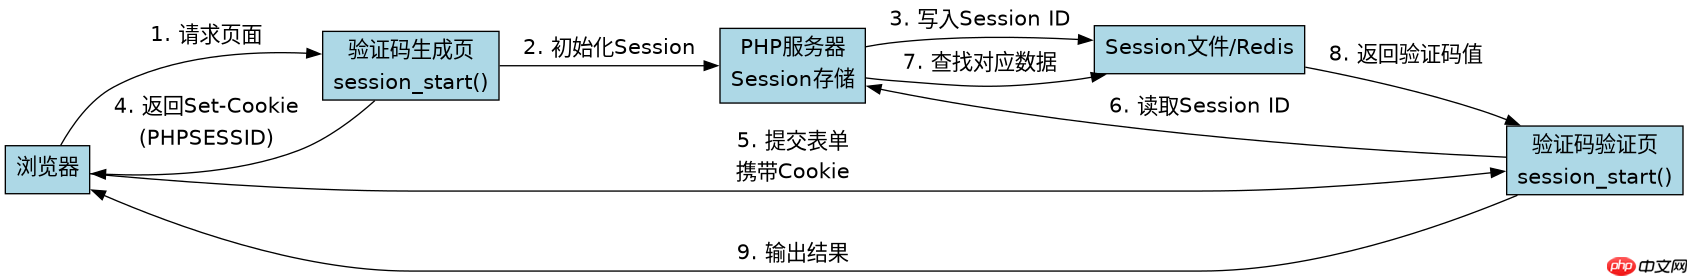
为什么Session数据在验证页读不到
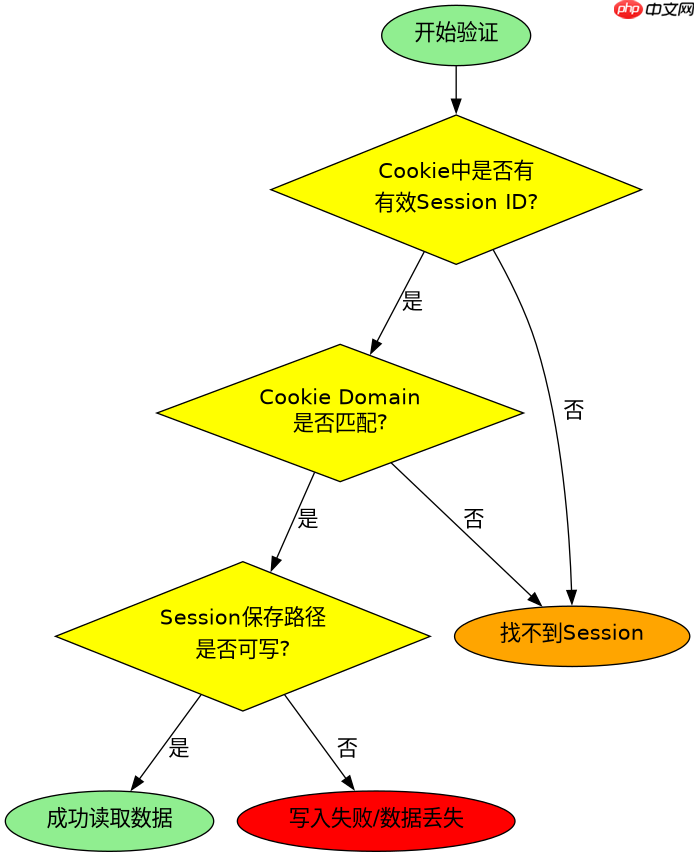
当验证码生成后跳转到验证页面,若`$_SESSION['captcha']`为空,往往是因为两个页面的`session_name`不一致或Cookie作用域受限。默认情况下,PHP使用`PHPSESSID`作为Session标识,如果网站部署在子域名下而未配置`session.cookie_domain`,或者使用了不同的域名访问,浏览器不会发送相同的Cookie,导致服务端无法识别同一用户。
<?php
// captcha_gen.php
session_start();
$code = '1234';
$_SESSION['captcha'] = $code;
header('Location: verify.php');
exit;
?>
<?php
// verify.php
session_start();
if (isset($_SESSION['captcha'])) {
    echo 'Found: ' . $_SESSION['captcha'];
} else {
    echo 'Lost';
}
?>
上述代码中,如果`verify.php`输出的不是预期值,需检查`php.ini`中的`session.cookie_domain`是否设置为`.example.com`以覆盖所有子域。同时,确保没有在任何地方意外调用了`session_destroy()`或修改了`session_id()`。
立即学习“PHP免费学习笔记(深入)”;

将测试、lint、构建和文档流程编码为命名的Python会话,以便人类和代理每次运行相同的workflow。
如何排查Session写入失败的问题
即使Cookie正常,Session数据仍可能因文件系统权限问题而丢失。PHP默认将Session数据存储在临时目录(如`/tmp`),如果该目录对Web服务器进程(如`www-data`或`apache`)不可写,`session_write_close()`会静默失败,导致数据无法持久化。此时应检查错误日志或直接测试文件写入权限。
<?php
// check_session.php
session_start();
$_SESSION['test'] = 'ok';
session_write_close();

// 尝试读取当前Session文件
$files = glob(session_save_path() . '/sess_*');
if ($files) {
    $lastFile = end($files);
    if (file_exists($lastFile)) {
        echo 'Session file exists: ' . $lastFile;
    } else {
        echo 'No session file found';
    }
} else {
    echo 'No session files in save path';
}
?>
运行此诊断脚本,若提示无文件或权限错误,需手动创建`session.save_path`指定的目录并赋予Web服务器用户读写执行权限。此外,若使用Redis或Memcached等外部Handler,需确认连接字符串正确且服务正常运行,避免回退到默认的Files模式时出现冲突。
验证码校验逻辑中常见的输入陷阱
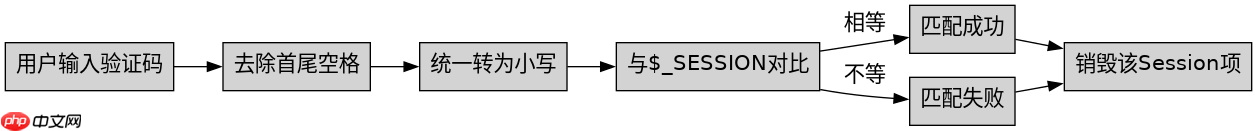
在实现验证码校验时,开发者常忽略大小写敏感性和空值处理。如果前端提交的验证码包含空格或大小写与后端存储不一致,直接比较会导致验证失败。此外,若用户刷新页面但未重新获取验证码,旧Session可能被覆盖或过期,造成“验证码错误”的假象。应在验证后立即销毁已使用的Session项以防止重放攻击,并确保每次生成新验证码时更新Session内容。




















