








针对cve-2026-127960进行应用专项检查,应围绕php http折叠响应头拒绝服务的实际路径梳理代码、配置或权限,修正可控制的业务问题,并把结果与php补丁部署一起验收。需要能查看对应应用和运行环境;本流程不是通过构造攻击来测试线上站点,也不把应用层调整当作所有部署都通用的内核修复。
明确本次专项检查边界
CVE-2026-127960的检查范围是应用会通过受影响的HTTP流包装器获取可被攻击者影响的远端响应。
列出远程读取、资源导入和下载功能,判断外部输入能否控制URL或被获取的响应。
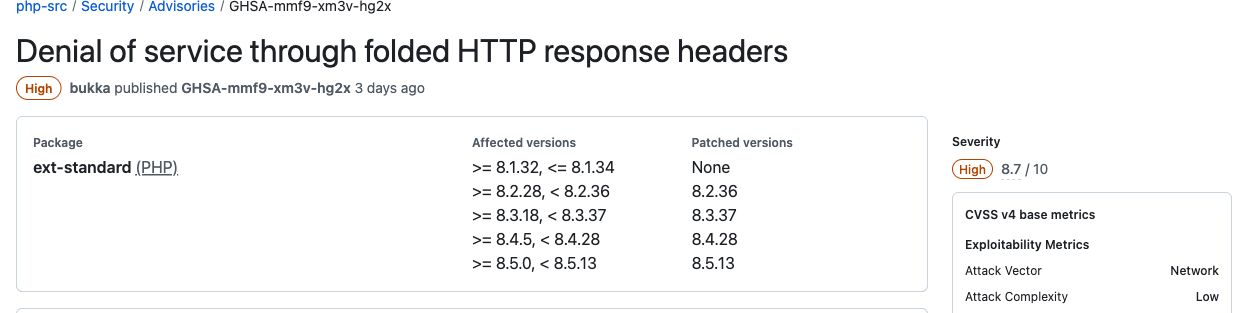
CVE-2026-127960官方公告中的影响范围与补丁版本
按业务顺序完成检查与修正
- 定位会由用户或任务消息触发的URL抓取入口,列出目的地及允许的重定向范围。
- 将不可信目标拒绝在请求前;现有出口代理需要能检查实际响应头并限制长度与数量。
- 把耗时外连任务的并发与Web请求容量分开规划,明确队列、进程和失败重试上限,避免无限堆积。
立即学习“PHP免费学习笔记(深入)”;

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
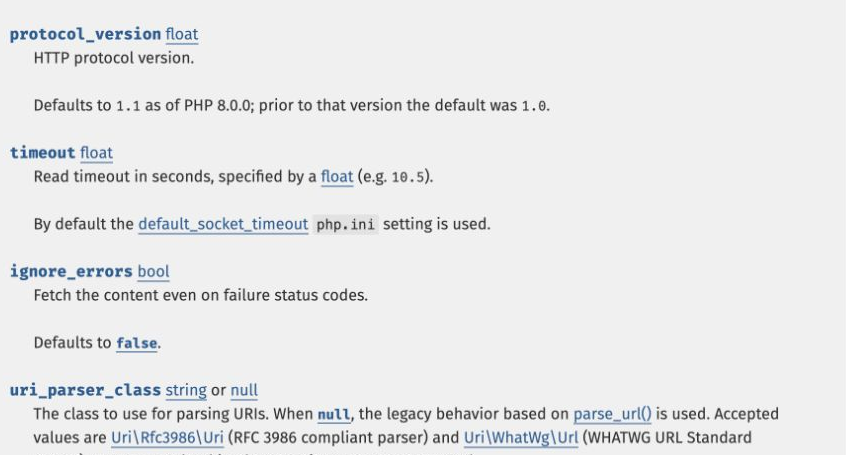
PHP手册中的HTTP请求上下文与读取超时选项
结合服务配置与补丁交付
- 按真实业务时长评估进程终止与告警策略,说明它只能降低资源占用后果,仍必须更新PHP。
- 用可信测试端点检查正常头部、预期错误及限流行为,观察CPU、队列和普通接口是否仍可用。
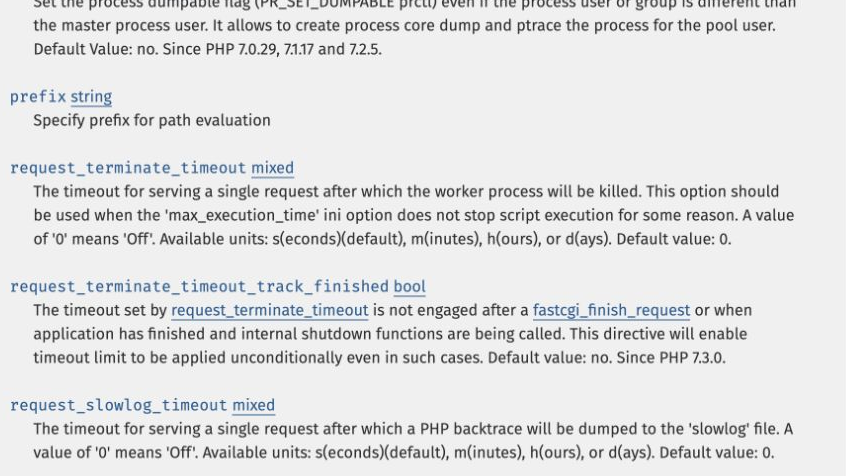
PHP-FPM文档中的request_terminate_timeout工作进程占用限制
此次安全更新的修复版本为PHP 8.2.36、8.3.37、8.4.28、8.5.13;PHP 8.1需核对维护渠道。
增加CPU或工作进程只改变容量,网络读取超时也不等于解析CPU上限。出口代理要能实际检查该响应,不能把无法看到TLS内容的转发隧道当成已过滤响应头。
交付可复查的处理结果
保留修改位置、配置来源、正常测试输入和预期业务结果。能确认的范围写清,缺少运行权限或维护方补丁证据的部分继续标为待确认,不用推测补全。
代码或配置上线后,再按原业务路径检查日志与失败行为。任何临时诊断输出都只用于受控环境;无需公开完整运行配置或使用真实敏感数据验证风险。




















