








在 nginx 中配置多后端代理分流,核心做法是在 http 块内使用 upstream 指令定义一组后端服务器,并在 server 块的 location 中将 proxy_pass 指向该 upstream 名称。nginx 默认采用轮询(round robin)策略将请求均匀分配给列表中的后端,若需按权重或 ip hash 分流,可在 upstream 中为各节点添加 weight 或 hash 参数。这种配置方式使得前端只需知道一个入口地址,即可自动实现负载分担和故障转移。
如何配置基础的轮询与权重分流
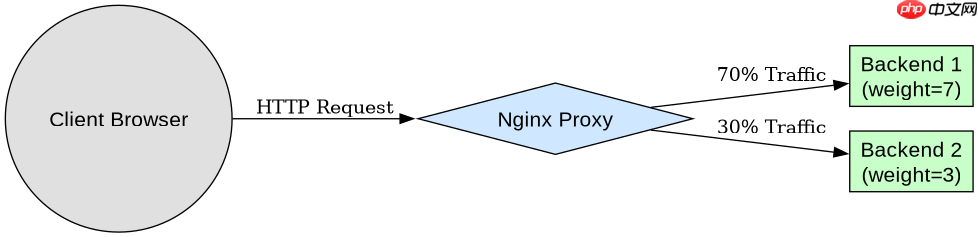
要实现基础的多后端分流,需在 upstream 块中列出所有后端地址,并通过 weight 参数控制流量比例。例如,若有两个后端服务 backend1:8080 和 backend2:8080,希望前者处理 70% 流量,后者处理 30%,则设置权重分别为 7 和 3。Nginx 会根据权重总和按比例分发请求,未指定权重时默认为 1。
events {
    worker_connections 1024;
}

http {
    upstream backend_pool {
        server backend1.example.com:8080 weight=7;
        server backend2.example.com:8080 weight=3;
    }

    server {
        listen 80;
        server_name example.com;

        location / {
            proxy_pass http://backend_pool;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
        }
    }
}上述配置中,proxy_pass 指向 http://backend_pool,Nginx 会解析该名称并选择对应的后端。当请求进入时,Nginx 内部维护一个加权轮询计数器,确保长期来看流量符合权重设定。若某个后端宕机,Nginx 会自动将其从可用列表中移除,直到其恢复健康。
如何实现基于客户端 IP 的会话保持
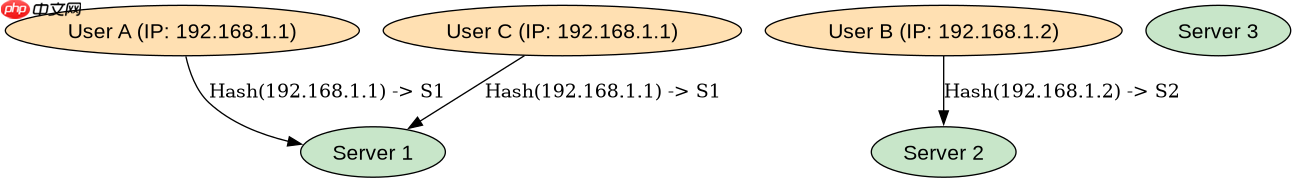
当应用需要保持用户会话状态(如 Session)时,轮询可能导致用户被分发到不同后端而丢失上下文。此时可使用 ip_hash 指令,使同一客户端 IP 的请求始终转发到同一个后端。这在无共享 Session 存储的场景下尤为关键。配置时,在 upstream 块中添加 ip_hash,无需指定权重,Nginx 会根据 IP 地址的哈希值确定目标服务器。

events {
    worker_connections 1024;
}

http {
    upstream sticky_backend {
        ip_hash;
        server backend1.example.com:8080;
        server backend2.example.com:8080;
        server backend3.example.com:8080;
    }

    server {
        listen 80;
        server_name example.com;

        location / {
            proxy_pass http://sticky_backend;
            proxy_set_header Host $host;
        }
    }
}在此配置中,ip_hash 确保了来自相同 X-Forwarded-For 或源 IP 的请求总是路由到相同的后端节点。这避免了因后端重启或新增节点导致的会话中断问题。需要注意的是,如果多个用户位于同一 NAT 网关后,他们可能被分配到同一后端,导致负载不均,此时可结合 hash 指令使用更细粒度的键,如 $request_uri 或自定义变量。
当后端返回 502 错误时 Nginx 如何处理重试
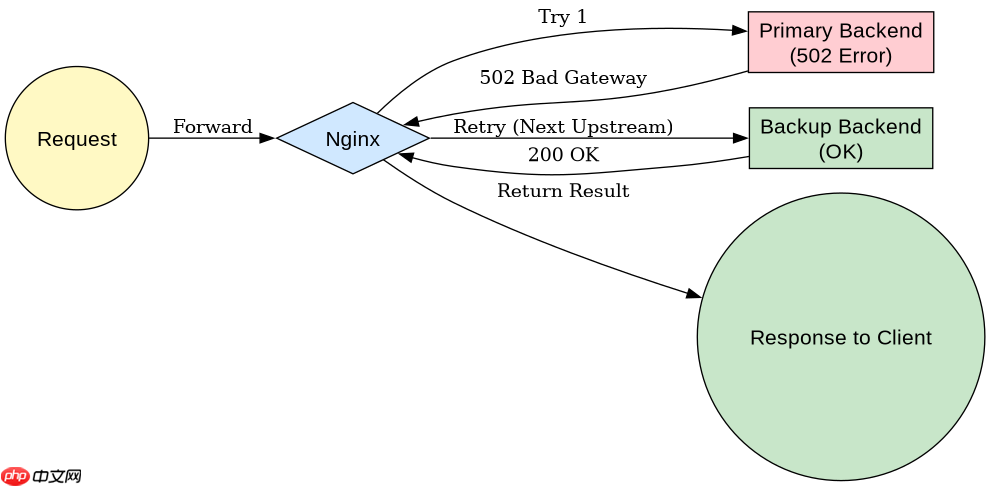
当后端服务不可用或响应超时,Nginx 默认会将错误返回给客户端,但可通过 proxy_next_upstream 指令启用自动重试机制。该指令允许 Nginx 在特定条件下(如连接失败、超时、502/503/504 错误)将请求转发给 upstream 列表中的下一个后端。例如,设置 proxy_next_upstream error timeout invalid_header http_500 http_502 http_503; 可使 Nginx 在后端出错时自动切换至备用节点,提升系统可用性。
events {
    worker_connections 1024;
}

http {
    upstream resilient_backend {
        server backend1.example.com:8080;
        server backend2.example.com:8080 backup;
    }

    server {
        listen 80;
        server_name example.com;

        location / {
            proxy_pass http://resilient_backend;
            proxy_next_upstream error timeout invalid_header http_500 http_502 http_503;
            proxy_next_upstream_tries 2;
            proxy_connect_timeout 5s;
            proxy_read_timeout 10s;
        }
    }
}在上述配置中,backup 标记使 backend2 仅在主节点不可用时接收流量。proxy_next_upstream_tries 2 限制最多尝试两次,避免无限重试。当 backend1 返回 502 时,Nginx 会立即将请求转发给 backend2,客户端最终获得有效响应而非错误页面。此机制依赖于后端服务的快速失败特性,若后端响应缓慢,应配合 proxy_connect_timeout 和 proxy_read_timeout 设置合理阈值,以平衡用户体验与资源消耗。


















