








php-cgi.exe 远程代码执行漏洞(CVE-2012-1823)如何修复
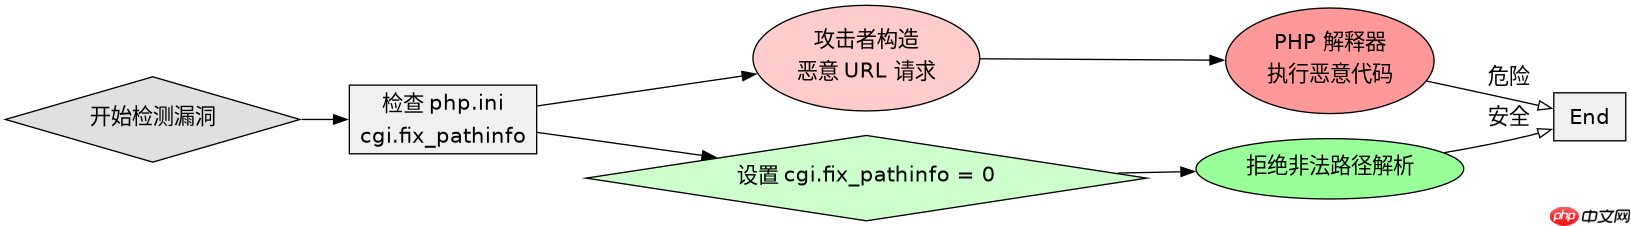
在 windows 环境下,php 7.4 版本默认配置下存在高危的 cgi 远程代码执行漏洞。要彻底修复此问题,最直接且有效的做法是修改 php.ini 配置文件,将 cgi.fix_pathinfo 参数设置为 0。这一操作能阻止攻击者通过构造特定的 url 路径来触发 php 解释器执行恶意代码,从而消除该安全隐患。
expose_php 开启导致的信息泄露风险及关闭方法
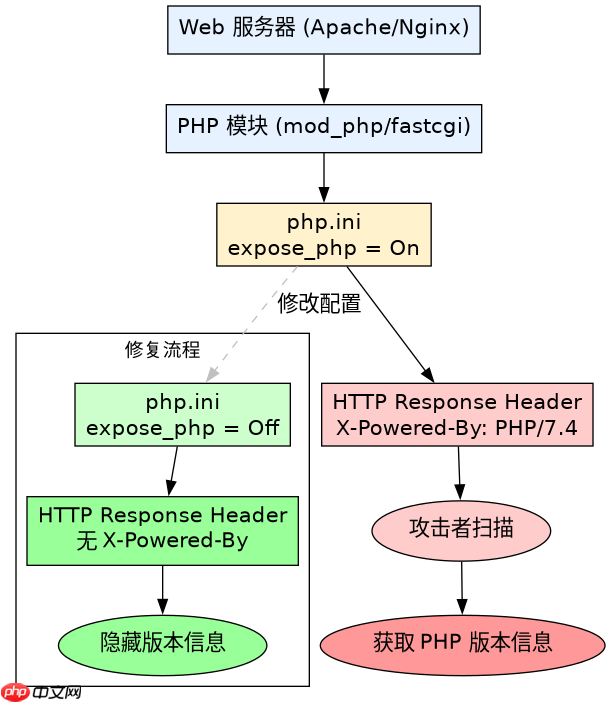
除了代码执行漏洞,Windows 环境下的 PHP 7.4 还常因 expose_php 参数开启而暴露服务器信息。攻击者可以通过 HTTP 响应头中的 X-Powered-By 字段轻易识别出服务器运行的是 PHP 7.4 版本,进而针对性地利用已知漏洞。修复方法是进入 php.ini 文件,找到 expose_php = On 并将其改为 expose_php = Off,这样服务器将不再向客户端发送 PHP 版本标识。

Windows 服务器运维工具箱 - 磁盘分析、临时文件清理、IIS 站点管理、批量文件操作、服务状态监控、Windows Update 诊断、实时性能监控、安全审计、注册表启动项审计、磁盘健康检测、网络端口监控、事件日志诊断、已安装程序管理、用户会话监控、计划任务审计、文件共享审计、DNS网卡诊断、SSL证书过期检测、防火墙规则审计、服务崩溃恢复状态、系统文件修复、存储池管理、备份状态检查、Docker容器管理、K8s集群监控。只读分析+安全确认,绝不误删文件,完全免费离线运行。
修改配置后如何验证漏洞是否已修复
完成上述两项配置修改后,必须重启 Apache 或 Nginx 服务才能使更改生效。验证修复是否成功,可以使用 curl 命令或浏览器开发者工具检查 HTTP 响应头。如果 X-Powered-By: PHP/7.4.x 字段消失,说明信息泄露已修复;同时,尝试访问一个不存在的 .php 文件,若返回 404 错误而非执行了该文件后的内容,则证明 fix_pathinfo 漏洞已封堵。
立即学习“PHP免费学习笔记(深入)”;




















