








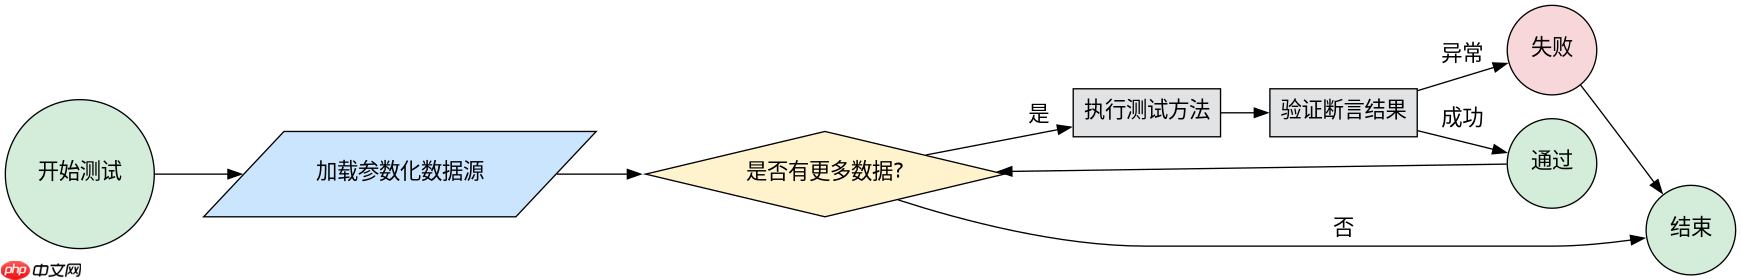
使用数据驱动测试提升覆盖率的核心做法是引入参数化测试框架,将多组输入与预期结果映射为测试用例,从而用少量代码覆盖大量分支。在 java 中,junit 5 的 @parameterizedtest 结合 @csvsource 或 @methodsource 是最标准的实现方式。通过这种方式,你可以一次性验证函数在不同边界值、正常值和异常值下的行为,避免重复编写样板代码,同时确保所有逻辑路径都被执行到。
如何配置 JUnit 5 的参数化测试源
配置参数化测试的关键在于定义数据源并正确注入参数。可以使用 @CsvSource 直接内联 CSV 格式的数据,或者使用 @MethodSource 引用类中的静态方法以生成更复杂的数据结构。这两种方式都能让测试方法接收多个参数,并根据每组数据独立执行一次断言。对于简单的数值计算或字符串处理,@CsvSource 最为便捷;而对于需要对象组合或动态生成的场景,@MethodSource 提供了更大的灵活性。
import org.junit.jupiter.params.ParameterizedTest;
import org.junit.jupiter.params.provider.CsvSource;
import static org.junit.jupiter.api.Assertions.assertEquals;

public class CalculatorTest {
    @ParameterizedTest
    @CsvSource({
        "1, 2, 3",
        "0, 0, 0",
        "-1, 1, 0"
    })
    void testAdd(int a, int b, int expected) {
        assertEquals(expected, Calculator.add(a, b));
    }
}
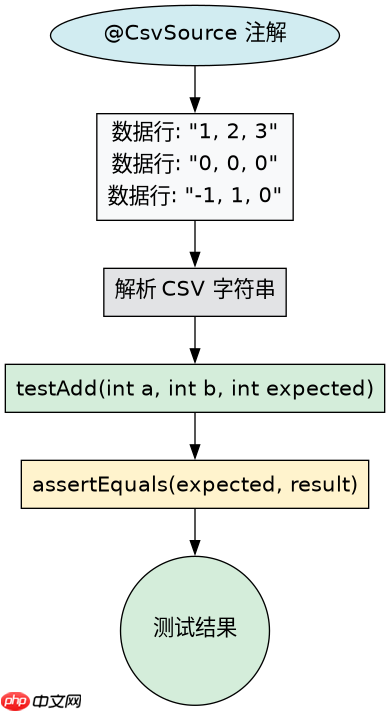
上述代码展示了如何使用 @CsvSource 定义三组整数加法测试用例。测试方法 testAdd 接收三个参数,分别对应两个操作数和预期结果。JUnit 会自动遍历每一行数据,调用测试方法并验证断言。这种写法消除了重复的 assertEquals 调用,使测试代码更加简洁且易于维护。
立即学习“Java免费学习笔记(深入)”;

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
如何处理复杂对象作为测试输入
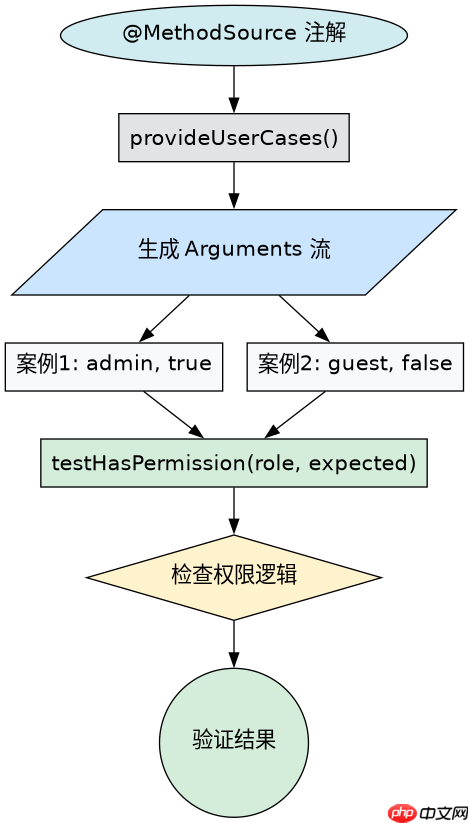
当测试涉及自定义对象或复杂数据结构时,@CsvSource 的支持有限,此时应转向 @MethodSource。该方法允许你返回一个 Arguments 流,其中可以包含任意类型的对象。通过构建特定的输入对象集合,你可以模拟复杂的业务逻辑场景,例如用户权限校验或订单状态转换。这种方式不仅提高了测试的表达能力,还能更好地覆盖边缘情况。
import org.junit.jupiter.params.ParameterizedTest;
import org.junit.jupiter.params.provider.MethodSource;
import java.util.stream.Stream;
import static org.junit.jupiter.api.Assertions.assertTrue;

public class UserServiceTest {
    static Stream<Arguments> provideUserCases() {
        return Stream.of(
            Arguments.of("admin", true),
            Arguments.of("guest", false)
        );
    }

    @ParameterizedTest
    @MethodSource("provideUserCases")
    void testHasPermission(String role, boolean expected) {
        assertTrue(UserService.hasPermission(role) == expected);
    }
}
这段代码演示了如何使用 @MethodSource 提供基于角色的权限测试数据。静态方法 provideUserCases 返回一个 Stream<arguments></arguments>,其中每个元素包含角色名称和预期的权限布尔值。测试方法 testHasPermission 接收这些参数并验证系统行为。这种方法特别适合处理需要构造特定对象状态的测试场景。
空值输入在参数化测试中会触发什么结果
在参数化测试中,如果传入的空值(null)未被目标函数正确处理,通常会抛出 NullPointerException 或导致断言失败。为了验证这一行为,可以在 @CsvSource 中使用 \N 表示 null 值,并在测试方法中添加相应的异常捕获逻辑。这有助于发现潜在的空指针风险,确保代码在面对无效输入时的鲁棒性。




















