








在 nginx 中实现前端静态资源防盗链,核心做法是配置 `location` 块并检查请求头中的 `referer`。通过设置 `valid_referers` 指令定义合法的来源域名,然后使用 `if` 判断变量 `$invalid_referer`,若为真则返回 403 禁止访问或重定向到指定图片。这样做能有效拦截非授权网站的直接引用,保护服务器带宽和静态资源。
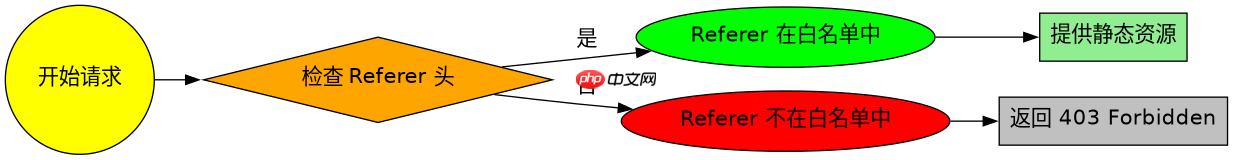
如何配置 valid_referers 以允许特定域名
要允许特定的网站引用你的静态资源,需要在 Nginx 配置中使用 `valid_referers` 指令。该指令支持多种匹配模式,包括精确域名、通配符域名以及正则表达式。例如,你可以设置 `server_names` 来允许当前服务器自身,或者使用 `blocked` 来允许没有 Referer 的请求(如直接在浏览器地址栏输入 URL)。配置完成后,Nginx 会自动将不合法的来源标记为 `$invalid_referer` 变量,供后续逻辑使用。
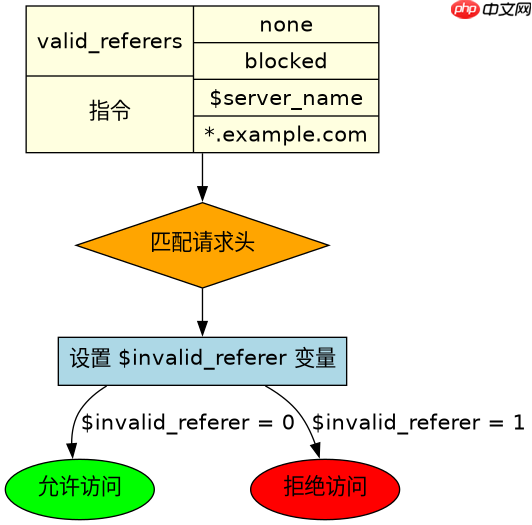
server {
    listen 80;
    server_name example.com;

    # 定义合法的 referer
    # $server_name: 允许当前域名访问
    # *.example.com: 允许子域名访问
    # ~.*: 允许所有域名(仅用于测试,生产环境慎用)
    valid_referers none blocked $server_name *.example.com;

    location /static/ {
        root /var/www/html;

        # 如果 referer 不合法,返回 403
        if ($invalid_referer) {
            return 403 "Forbidden";
        }
    }
}
如何处理非法请求的响应内容
当检测到非法的 Referer 时,除了返回标准的 403 Forbidden 状态码外,通常建议返回一张“防盗链”提示图片或重定向到一个说明页面。这比纯文本错误更友好,也能防止恶意用户直接查看错误信息。在 Nginx 中,可以通过 `return` 指令配合图片路径来实现。需要注意的是,如果返回的是图片,必须确保该图片本身不被防盗链规则拦截,否则会导致死循环或无法显示。最佳实践是将防盗链图片放在一个不受限制的路径下,或者在 `valid_referers` 中排除该图片路径。

阿拉丁·前端工程工坊把「前端只会写页面、规范停在文档里、脚手架手敲、构建靠抄、性能靠猜、可访问性靠忘」从「手动搭项目、抄配置、肉眼查规范」升级成一条本地工具链——多框架脚手架生成(React/Vue3/Svelte + Vite)、可复用组件生成(Props 类型+样式+示例)、规范落地检查(lint-lite:命名/未用变量/console残留/TS any/目录结构)、构建配置生成与产物体积预算、性能审计(依赖体积/重复/懒加载/Lighthouse 清单)、可访问性(a11y)校验(alt/aria
立即学习“前端免费学习笔记(深入)”;
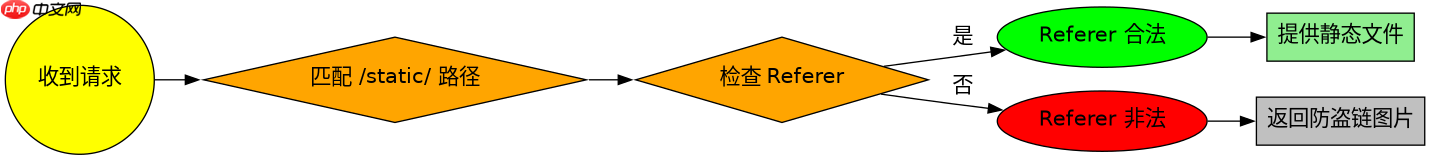
server {
    listen 80;
    server_name example.com;

    # 定义合法的 referer
    valid_referers none blocked $server_name *.example.com;

    # 防盗链图片存放路径,不应用防盗链规则
    location /images/protect.jpg {
        root /var/www/html;
        # 允许所有访问,或者单独配置 valid_referers
        valid_referers none blocked;
    }

    location /static/ {
        root /var/www/html;

        # 如果 referer 不合法,返回防盗链图片
        if ($invalid_referer) {
            return 403 /images/protect.jpg;
        }
    }
}
基于程序中某个输入、条件或结果的具体问题
在实际应用中,一个常见的问题是:如果用户通过 JavaScript 动态修改了 `Referer` 头,或者使用某些工具直接发起请求而不携带 `Referer`,防盗链是否还能生效?答案是肯定的,因为 `valid_referers` 指令是基于 Nginx 接收到的 HTTP 请求头进行判断的,与客户端的实现无关。只要请求头中没有包含合法的 `Referer`,或者包含的 `Referer` 不在白名单中,Nginx 就会将其视为非法请求。此外,对于移动端 App 或小程序等场景,它们通常不会发送 `Referer`,因此需要在 `valid_referers` 中添加 `none` 关键字,以允许这些无 Referer 的请求通过。


















