








判断cve-2026-129481是否影响当前部署,先把网站、后台任务与php服务对应起来,再核对该漏洞所需条件,最后形成受影响、待确认或暂不满足特定路径的检查记录。需要有读取运行环境和配置的权限;版本号与条件必须来自实际服务,不能从另一个终端或测试站点代替。
建立解释器与服务的对应关系
CVE-2026-129481的检查范围是PHP 8.3、8.4、8.5;PHP 8.2及更早版本不含相关脚本文件名字段。此次安全更新的修复版本为PHP 8.3.37、8.4.28、8.5.13。
分别记录站点绑定的PHP分支、SAPI、主配置与附加配置来源。已有受控诊断入口时可读取这些信息;不把包含路径和配置的诊断页公开到网站,临时检查完成后移除。
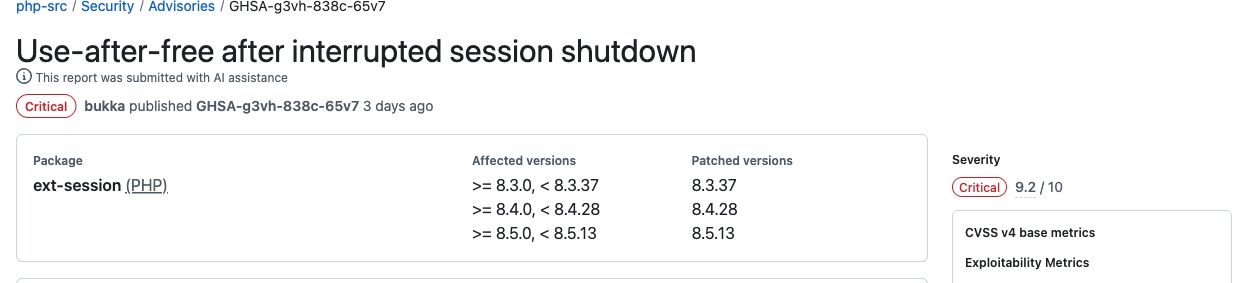
CVE-2026-129481官方公告中的影响范围与补丁版本
printf("%s %s\n", PHP_VERSION, PHP_SAPI);
var_export(php_ini_loaded_file());
这段只读示例需放在受控PHP上下文执行。CLI结果只代表当前命令行解释器,网站应从同一运行服务核对,并记录该服务实际返回的版本与配置路径。
立即学习“PHP免费学习笔记(深入)”;

Define repeatable Python automation sessions in code with nox
下载
将测试、lint、构建和文档流程编码为命名的Python会话,以便人类和代理每次运行相同的workflow。
PHP官方手册:读取当前解释器或扩展版本
逐项检查该漏洞条件
- 记录实际PHP分支及Session清理路径,区分会话内容错误与进程留下的文件名状态。
- 检查对象销毁、流关闭等清理回调是否会触发致命错误。
- 确认FPM工作进程是否继续处理后续请求,不把用户Session不同当作进程隔离。
PHP官方手册:定位当前加载的php.ini
把结果写成可交接的风险记录
频繁重建进程有性能代价;关闭上传进度或仅启用OPcache不能可靠覆盖该路径。不同用户的请求仍可能进入同一工作进程。
记录服务名称、分支、补丁依据、满足与不满足的条件及缺失信息。处于受影响版本且满足相关条件的服务优先安排修复;信息不足的标记待确认,不因一次普通请求成功便写成安全。
当前未满足特定路径,不代表可以长期跳过安全更新。将配置变更、镜像替换或新增任务纳入复查范围,按真实部署变化更新这份记录。



















