








处理cve-2026-128064,应升级php,并检查使用file_get_contents()、fopen()等内置流函数的https或ftps调用。临时无法更新时,在传入前将协议名规范为小写;http自动重定向还需关闭或逐跳验证。只规范初始url,不能覆盖重定向目标中再次出现大写s的情况。
定位内置流函数的外部请求
搜索应用中的远程读取、下载和接口请求,区分PHP内置HTTP/FTP流包装器与其他客户端。问题来自流包装器识别安全协议的逻辑,不能把它笼统写成所有cURL请求或所有TLS连接都会失效。
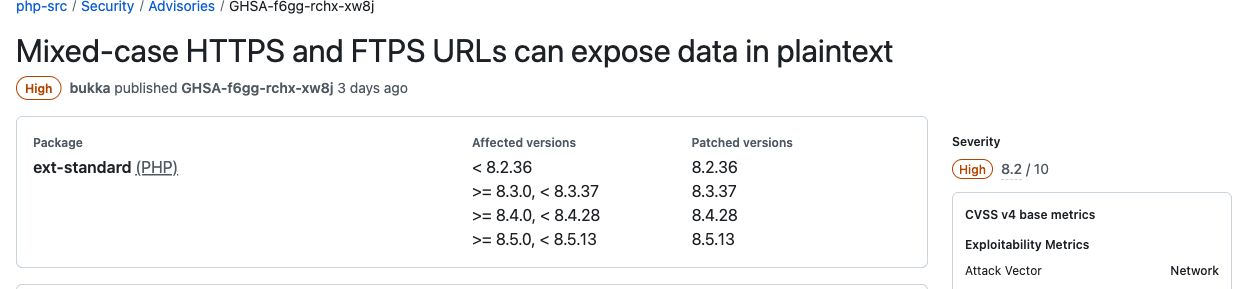
CVE-2026-128064官方公告中的影响范围与补丁版本
受影响URL可能写作HTTPS://、httpS://或FTPS://。应用即使按不区分大小写的方式验证通过,旧实现仍可能选择明文传输;目标服务拒绝连接也不代表敏感数据从未发出。
只规范协议名,保留其他URL语义
在应用校验链路中解析URL,验证允许的协议、主机和目标后,仅把scheme转换为规范小写。不要把整个URL全部转小写,因为路径、参数或签名可能区分大小写。
立即学习“PHP免费学习笔记(深入)”;
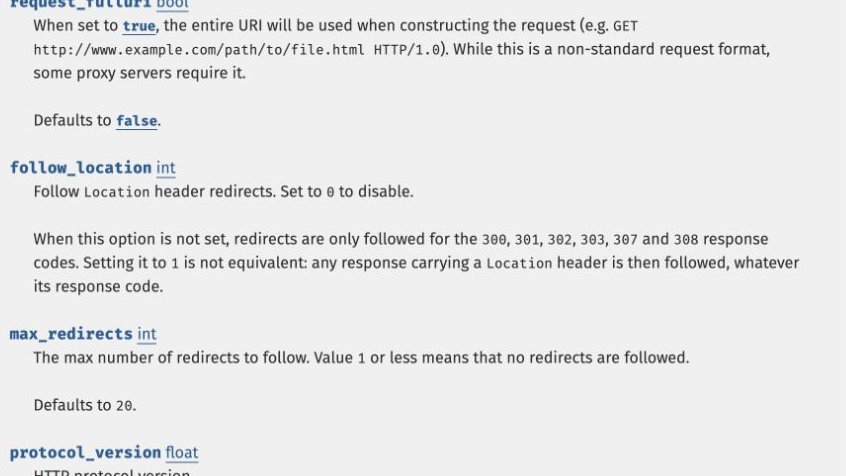
HTTPS调用若暂时不需要跳转,可在对应HTTP上下文中禁用自动跟随:
$context = stream_context_create([
    'http' => ['follow_location' => 0],
]);

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
PHP HTTP上下文中的follow_location与重定向设置
代码仅展示关闭HTTP自动重定向的选项,不是一套完整URL验证器。需要跳转时,逐跳检查并规范目标,确认目的地址仍在业务允许范围内,再决定是否保留认证信息和正文;FTPS按其实际调用路径单独检查。
更新PHP流包装器所在运行环境
对应修复版本为PHP 8.2.36、8.3.37、8.4.28和8.5.13。补丁修正协议比较方式,HTTP与FTP流包装器都在更新范围内。
在宝塔软件商店更新实际使用分支,或按现有部署渠道更新运行环境。网站、队列和定时任务可能使用不同解释器,应逐项核对,不只更新一个命令行php。
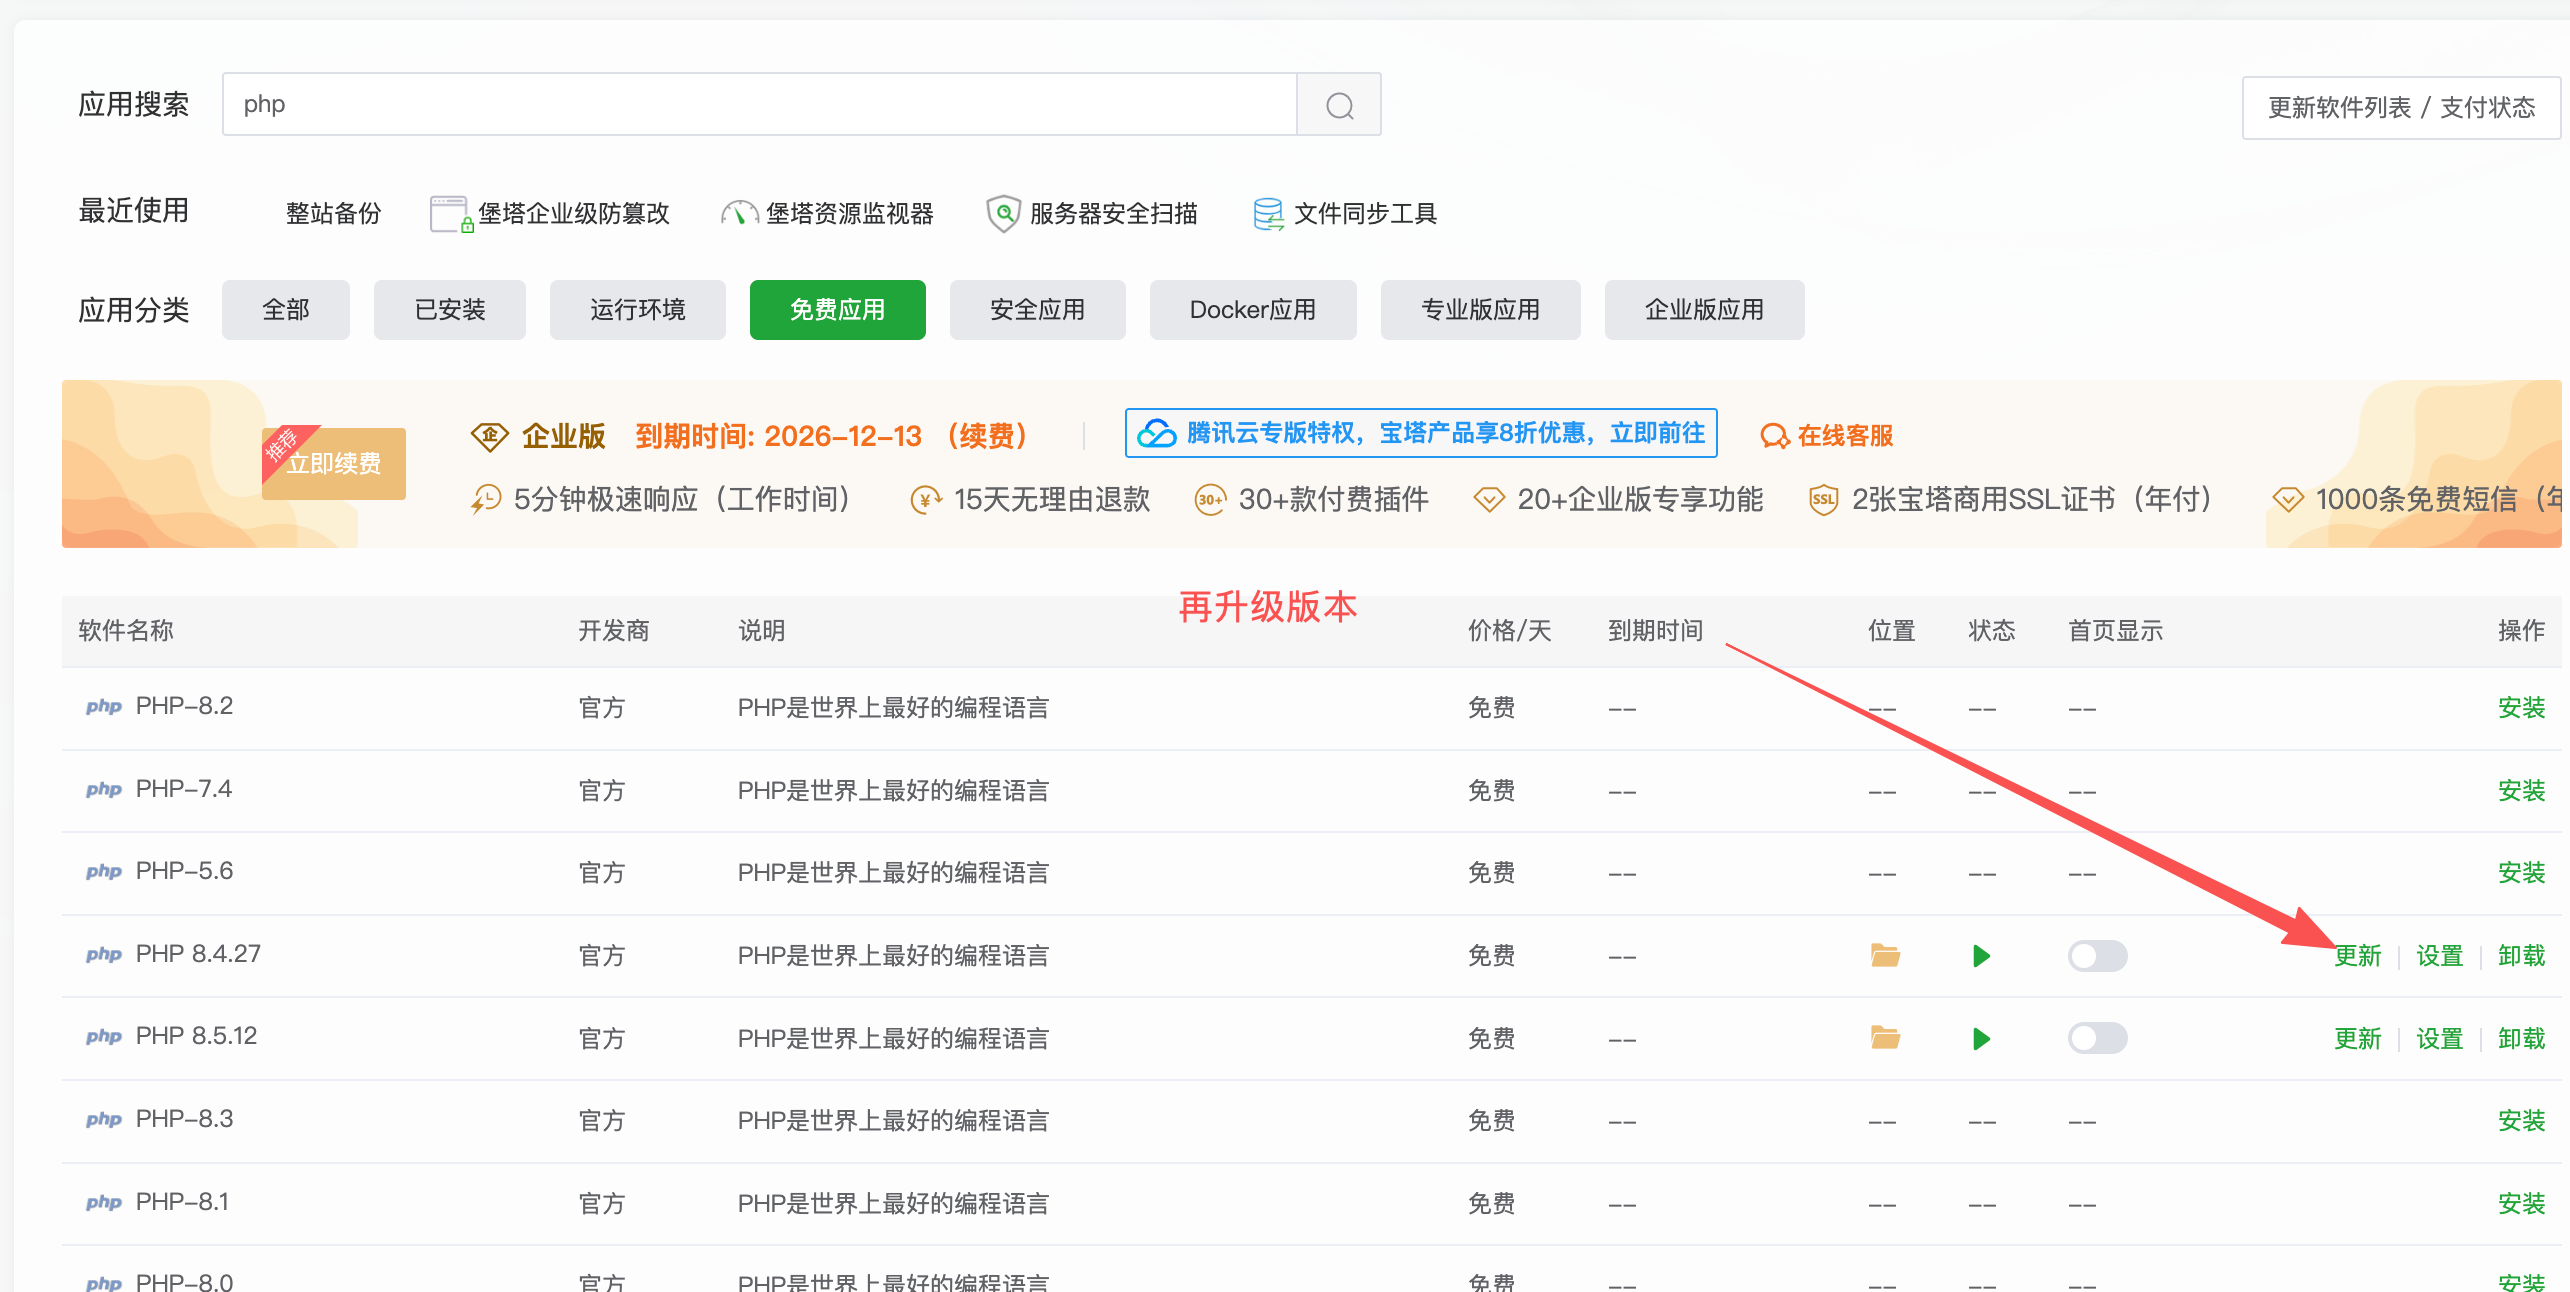
宝塔软件商店的PHP更新入口,图示为8.4分支
用受控端点确认传输行为
在测试环境用不含真实密码或令牌的数据,检查小写、混合大小写协议以及重定向路径,确认连接按预期使用TLS。不要通过关闭证书验证来排查,这不能修复协议选择错误。
若已经发现敏感数据经过错误路径明文发出,应按实际泄露范围处理凭据和日志;仅升级软件不会使过去暴露的凭据自动失效。




















