








验收cve-2026-129182的修复,需要同时确认运行版本、有效配置和正常业务,而不是只看更新提示或首页能否打开。先保留变更前的服务清单与预期结果,再检查所有实际处理该漏洞相关路径的进程,形成可追溯的通过、待确认或需要继续修复的记录。
先核对补丁与实际运行服务
CVE-2026-129182的检查范围是PHP 8.5.0至8.5.12;PHP 8.4及更早版本不含该特定全局状态。此次安全更新的修复版本为PHP 8.5.13。
将Web、后台任务、容器副本和命令行解释器分别对应到实际程序。来源是发行版回移补丁时,附上维护方对该CVE与完整包版本的覆盖依据,不以单一上游数字否定或认可。
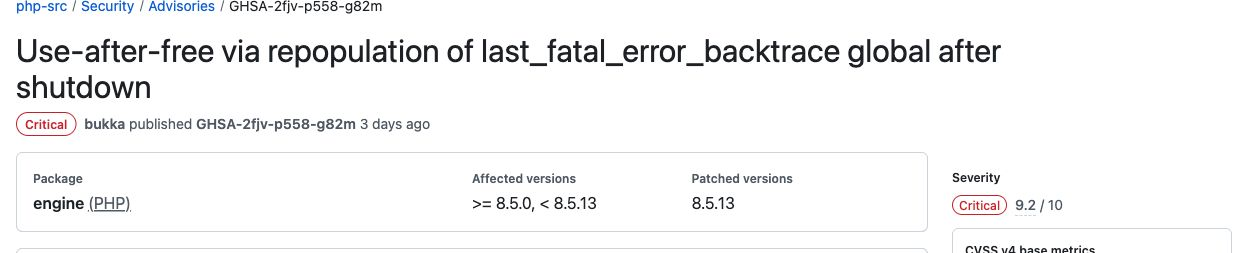
CVE-2026-129182官方公告中的影响范围与补丁版本
读取有效配置并检查覆盖
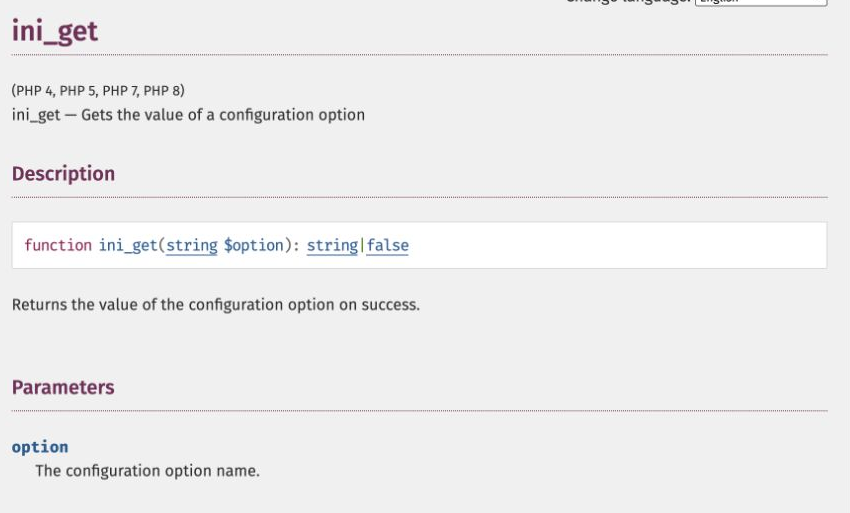
可通过已有受控诊断入口读取相关配置。ini_get返回当前上下文值,php_sapi_name用于确认执行接口;不同上下文结果不能互相替代。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
PHP官方手册:读取当前上下文的配置值
配置文件已经改动,不等于进程已经加载。检查主配置、附加ini、池或应用覆盖,以及重启和旧进程退出情况,再填写最终生效值。
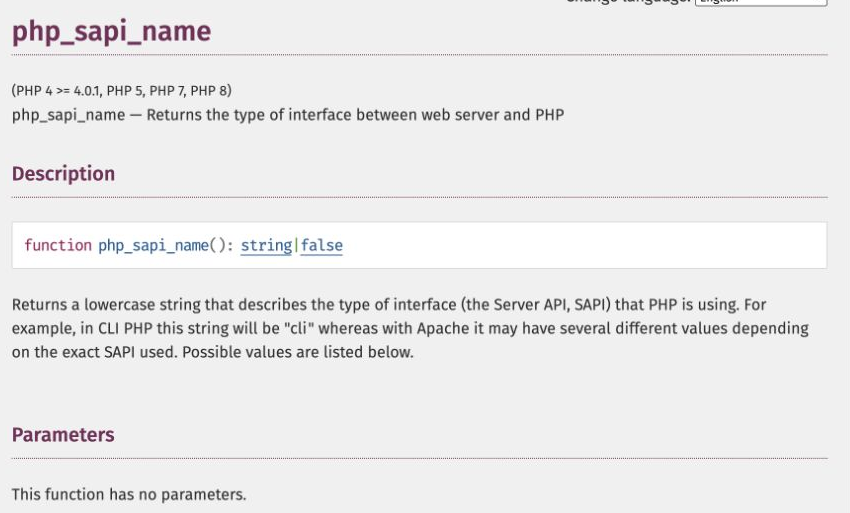
PHP官方手册:区分PHP执行接口
使用正常业务完成漏洞专项验收
- 全部PHP 8.5进程或容器已使用8.5.13或后续修复版本。
- fatal_error_backtraces在实际服务层有效,覆盖来源已检查。
- 输出压缩、路径级设置及正常错误日志回归通过。
- 没有把已更新8.5.12、只隐藏参数或只刷新页面当作完成依据。
明确失败处理与回退条件
只设置zend.exception_ignore_args不能当作本漏洞的完整缓解。发现.user.ini不等于确认可利用;还需满足特定清理与后续请求的诊断条件。
出现业务或扩展兼容问题时,先保留日志和具体失败步骤,再决定修复配置、替换构建或回退。若回退会重新引入漏洞,应先采用相应隔离或临时缓解;不能把恢复旧程序后业务正常写成漏洞已修复。
最终记录应包含服务、版本或维护方补丁证据、有效配置、正常业务检查、异常与责任人。资料不足的项目单列待确认,不为了出具通过结论在生产环境运行攻击验证。

















