








php 8.6项目可以在composer的allow-plugins中按完整包名允许可信插件,未获授权的插件保持禁用。插件会在composer运行期间执行代码;依赖可安装、漏洞扫描通过或包名熟悉,都不能代替对插件来源和权限的判断。
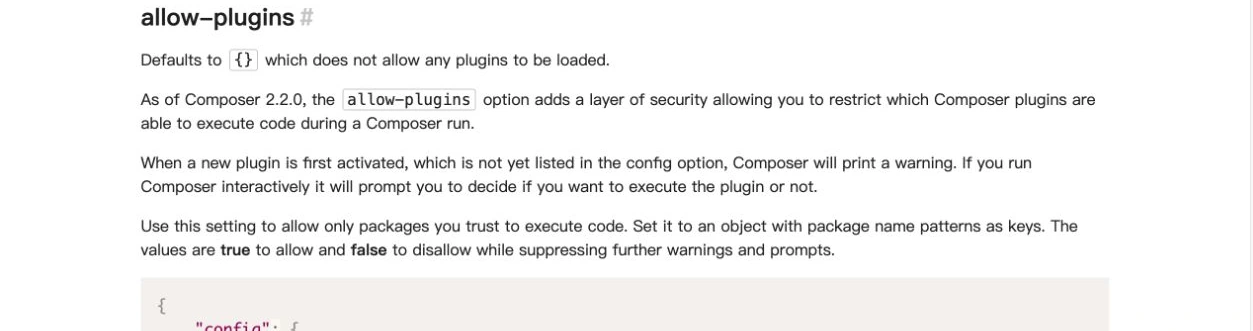
PHP手册中的allow-plugins#
只允许项目实际使用的插件
// composer.json 中的 config 示例
{
  "config": {
    "allow-plugins": {
      "symfony/flex": true,
      "acme/unreviewed-plugin": false
    }
  }
}


# 对不可信包先在隔离环境禁用两种执行入口:
composer install --no-plugins --no-scripts
# 确认锁文件和插件来源后,CI依项目策略安装:
composer install --no-interaction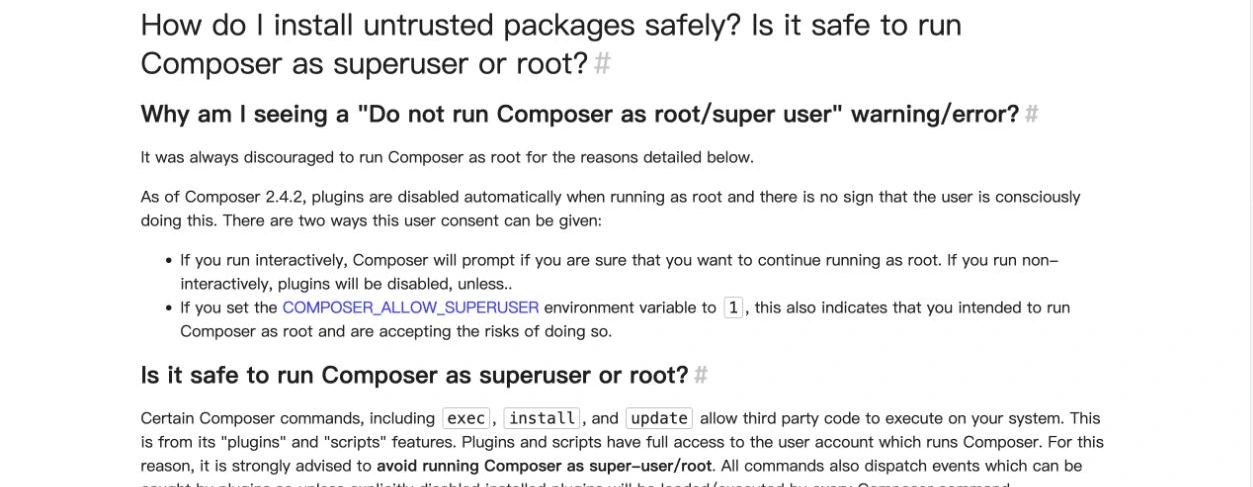
PHP手册中的How do I install untrusted packages safely? Is it safe to run Composer as superuser or root?#
区分插件与根项目脚本
--no-plugins禁用插件,--no-scripts跳过composer.json中的脚本,两者控制的入口不同。allow-plugins不能禁止所有项目脚本执行,也不能把依赖代码变成安全沙箱。示例中的symfony/flex只有在项目确实使用并审查后才应允许;acme包名仅演示拒绝项,不要求安装。

music-composer
下载
专业音乐创作规划。基于 mmx-cli(MiniMax AI)生成高质量音乐和歌曲,自动规划曲风、节奏、乐器编配和人声特色,将模糊需求转化为精准 Prompt。支持纯器乐和中文歌词歌曲。
让开发机和CI使用同一策略
避免把allow-plugins设为true,也不要用覆盖范围过大的通配符替代逐包审核。检查项目级与全局Composer配置是否存在额外允许项,保存经过审查的配置和锁文件。非交互安装遇到未获允许的插件,应审查后修改策略,不能直接重试为全部放行。即使禁用插件和脚本,运行下载的应用代码仍需隔离环境和最小权限。



















