








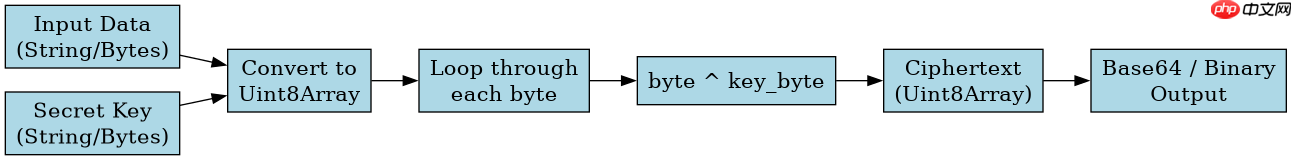
javascript 中按位异或(xor)加密的核心做法是将数据视为字节序列,并与密钥的对应字节进行逐位异或运算。具体实现时,通常使用 uint8array 存储原始数据和密钥,通过循环遍历每个字节执行 ^ 操作,最后将结果转换为字符串或 base64 编码以便传输和存储。
如何实现单字节的异或加密逻辑
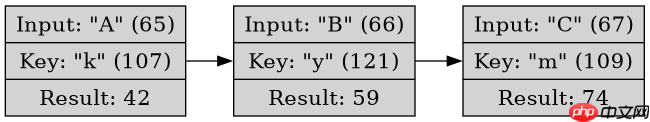
单字节异或加密的逻辑非常直接:取一个输入字节和一个密钥字节,对它们执行按位异或操作。由于异或运算具有自反性(即 A ^ B ^ B = A),解密过程与加密完全相同,只需再次用相同的密钥对密文进行异或即可。在 JavaScript 中,这可以通过简单的循环和位运算符完成。
function xorEncryptByte(inputByte, keyByte) {
    return inputByte ^ keyByte;
}

// 示例:加密字符 'A' (ASCII 65) 使用密钥 0xFF
const input = 65; // 'A'
const key = 255;  // 0xFF
const encrypted = xorEncryptByte(input, key);
console.log(encrypted); // 输出 190

// 解密
const decrypted = xorEncryptByte(encrypted, key);
console.log(decrypted); // 输出 65 ('A')
}
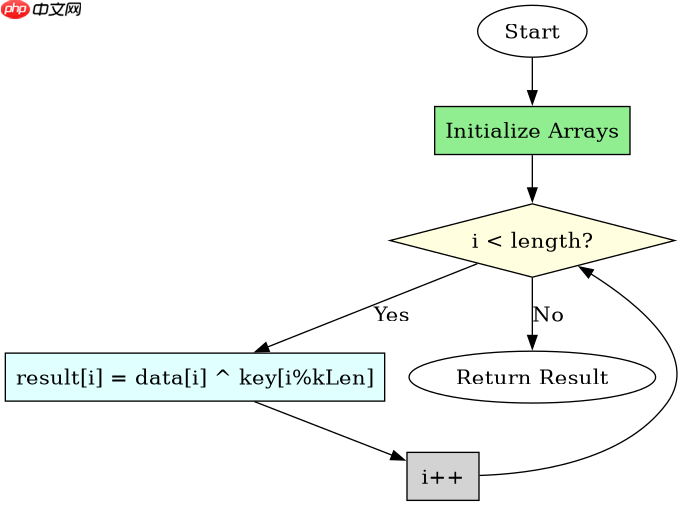
上述代码展示了最基础的单字节异或操作。在实际应用中,我们需要处理更长的字符串,因此需要将字符串转换为字节数组,并处理密钥长度不足的情况。
立即学习“Java免费学习笔记(深入)”;

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
如何扩展为多字节字符串的完整加密函数
要将单字节逻辑扩展为完整的字符串加密函数,需要处理两个关键问题:一是将字符串转换为字节数组,二是处理密钥长度小于数据长度的情况。通常采用密钥循环重复的方式,即如果密钥比数据短,则重复使用密钥的字节。
function xorEncryptString(text, key) {
    const textBytes = new TextEncoder().encode(text);
    const keyBytes = new TextEncoder().encode(key);
    const result = new Uint8Array(textBytes.length);

    for (let i = 0; i < textBytes.length; i++) {
        // 密钥循环使用
        const keyIndex = i % keyBytes.length;
        result[i] = textBytes[i] ^ keyBytes[keyIndex];
    }

    // 转换为 Base64 便于存储/传输
    let binary = '';
    for (let i = 0; i < result.length; i++) {
        binary += String.fromCharCode(result[i]);
    }
    return btoa(binary);
}

// 测试
const originalText = "Hello World";
const secretKey = "mykey";
const encrypted = xorEncryptString(originalText, secretKey);
console.log("Encrypted:", encrypted);

// 解密函数
function xorDecryptString(base64Text, key) {
    const binary = atob(base64Text);
    const textBytes = new Uint8Array(binary.length);
    for (let i = 0; i < binary.length; i++) {
        textBytes[i] = binary.charCodeAt(i);
    }
    const keyBytes = new TextEncoder().encode(key);
    const result = new Uint8Array(textBytes.length);

    for (let i = 0; i < textBytes.length; i++) {
        const keyIndex = i % keyBytes.length;
        result[i] = textBytes[i] ^ keyBytes[keyIndex];
    }

    return new TextDecoder().decode(result);
}

console.log("Decrypted:", xorDecryptString(encrypted, secretKey));
}
该实现使用了 TextEncoder 和 TextDecoder 来处理 UTF-8 编码的字符串,确保中文等多字节字符也能正确加密和解密。密钥通过取模运算循环使用,保证了任意长度的密钥都能工作。
当密钥包含非 ASCII 字符时会发生什么
当密钥包含非 ASCII 字符(如中文、Emoji 等)时,TextEncoder 会将其转换为 UTF-8 编码的多字节序列。这意味着密钥的实际字节长度可能大于其字符长度。例如,中文字符 "秘" 在 UTF-8 中占用 3 个字节。这会导致密钥循环的模式发生变化,因为我们是按字节而非字符进行异或操作的。只要加密和解密使用相同的密钥字符串,就能正确还原数据,但密钥的“有效周期”是按字节计算的。

















